Минимальная защита данных, которая должна быть у каждого финансового специалистаPerplexity открыла модель для поиска и маскирования персональных данных в переписках и текстах —
pplx-pii-masking.
На первый взгляд — очередная небольшая модель на 600 млн параметров. Но на самом деле это один из тех инструментов, которые должны стать базовой гигиеной работы с данными.
Финансовые специалисты, бухгалтеры, юристы, HR, менеджеры, аналитики — ежедневно работают с именами, телефонами, адресами, договорами, номерами счетов, ссылками на внутренние системы, паролями и ключами доступа.
А потом эти данные очень легко оказываются в промпте к внешней LLM: «сделай выжимку из переписки», «проанализируй договор», «помоги составить ответ клиенту».
И вот здесь важный момент: данные уже ушли за пределы вашего контура. Даже если намерения были самые хорошие.
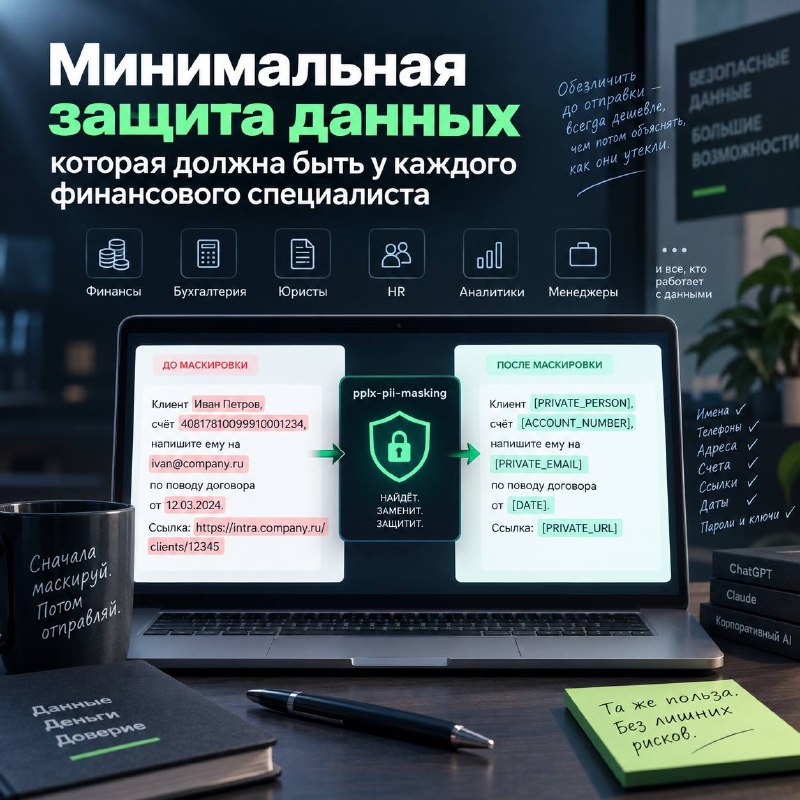
pplx-pii-masking умеет находить и заменять на маски:
• ФИО и другие персональные данные;
• номера счетов;
• адреса, email и телефоны;
• приватные ссылки;
• даты;
• секреты: пароли, токены, ключи доступа.
То есть перед отправкой текста в ChatGPT, Claude или корпоративного AI-агента можно превратить:
«Клиент Иван Петров, счёт 40817..., напишите ему на
ivan@company.ru»
в текст, где реальные значения заменены на
[PRIVATE_PERSON],
[ACCOUNT_NUMBER],
[PRIVATE_EMAIL].
Под капотом — не генеративная LLM, а двунаправленный энкодер Qwen3 с отдельными головами для разметки PII и оценки чувствительности всего документа. Модель работает с контекстом до 4096 токенов и распространяется по лицензии MIT — её можно развернуть внутри своей инфраструктуры и встроить в собственный пайплайн.
Технические детали — в карточке модели.
Но давайте без магии.
Это не готовый DLP, не юридическая индульгенция и не гарантия, что модель никогда ничего не пропустит. Для критичных процессов нужны тестирование на ваших данных, правила обработки, контроль доступа и журналирование.
Но как первый защитный слой перед любым внешним AI — это уже не nice to have.
Это минимальная защита, которая должна стоять на каждом компьютере, где работают с деньгами, персональными или конфиденциальными данными.
Потому что обезличить данные до отправки — всегда дешевле, чем потом объяснять, как они утекли.