16-летний хакер взломал внутренний аналитический сервис Microsoft с помощью поддельного неподписанного токена авторизации и получил возможность выполнять SQL-запросы с правами администратора. Ему стали доступны базы данных, в которых хранилось более 17 триллионов строк, включая аналитику поисковых запросов Bing и 17 990 записей с корпоративными email сотрудников.
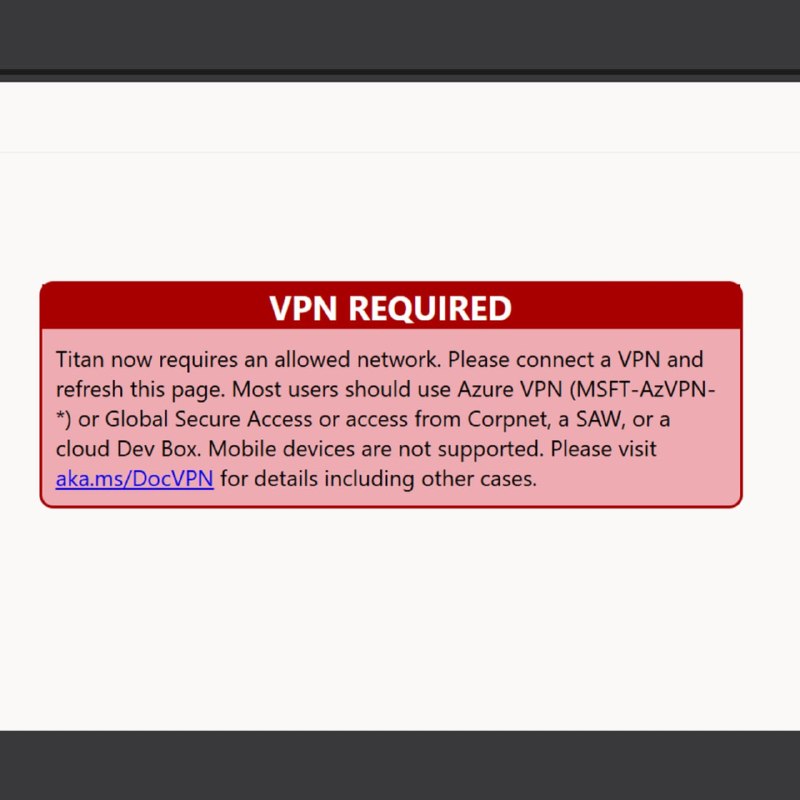
Сервис под названием Titan проверял в токене все поля, кроме его подписи. Поэтому, как пишет исследователь под ником Faav, ему было достаточно просто указать, что он «admin», чтобы получить доступ.
По его словам, он извлёк только метаданные и две отдельные строки данных Bing, не трогал данные клиентов и сообщил об уязвимости Microsoft в ту же ночь.
Microsoft закрыла уязвимый эндпоинт через четыре дня, выплатила ему $5 000 и получила редакционный контроль над его публикацией: компания вырезала отдельные разделы и цифры и изменила формулировки о масштабе последствий до того, как материал был опубликован. 🚬
https://blog.faav.net/how-i-couldve-accessed-17-trillion-microsoft-records
@IT_Portal
Post #3468
11.2K

- ❤ 88
- 👍 26
- 🌚 7
- 🌭 1