TGViewer
Channel Public Channel
IT Friday

IT Friday

@it_friday

Об IT-индустрии, практиках и трендах
https://habr.com/ru/users/SergeySabbath/
@SergeySabbath [Центр-инвест]
18++
Subscribers
1.26K
Photos
538
Videos
41
Links
181

Showing posts older than #812 · Back to latest

Older Posts 15 shown
Post #811 7.16K
С праздником, дорогие женщины! 😃
  • 🔥 32
  • ❤‍🔥 20
  • 🍓 17
  • 🎉 2
  • 🤩 1
  • 💯 1
Post #810 1.44K

Forwarded from Откровения от Олега

Выкладываю вторую главу редбука.
В прошлый раз всё было очень абстрактное. Время переходить к конкретике.

Хайлайты:
- Файлы проекта — не документация, а протокол межпроцессного взаимодействия.
- Требования к IPC: адресуемость, атомарность, протокол конфликтов.
- URI-схемы для спецификаций.
- Как два писателя работают с одним набором файлов, не ломая друг друга.
- Паттерн WAL как мост между сессиями.

https://oleg.guru/redbook/ru/shared-state-and-files
oleg.guru Shared state: файлы как IPC Файлы проекта — не документация, а протокол межпроцессного взаимодействия. Адресуемость, атомарность, протокол конфликтов. URI-схемы для спецификаций. WAL как мост между сессиями.
  • 🍓 26
  • ❤‍🔥 6
  • ❤ 5
  • 🔥 3
  • 👍 2
Post #809 1.36K

Forwarded from Откровения от Олега

В результате долгих попыток упихнуть методологию разработки в телеграм-посты, пришел к выводу, что это невозможно.

Первая глава книги про AI-разработку - по ссылке. Прошу любить и жаловать :)

Мы поговорим о том, почему отношения с нейросетью в формате «начальник → подчинённый» и «человек → инструмент» работают крайне отстойно. Введем модель сопроцессоров. Посмотрим, как устроено разделение когнитивной нагрузки в связке человек-машина. Что может только человек, что может только AI, и есть ли где-то пересечение.

https://oleg.guru/redbook/ru/two-process-model
oleg.guru Два процесса, одна задача Почему модель «начальник — подчинённый» не работает с AI. Сопроцессоры, разделение когнитивной нагрузки и архитектура памяти.
  • 🔥 19
  • 🍓 17
  • ❤‍🔥 6
  • 👍 3
  • 🤩 2
Post #807 1.75K

Forwarded from AISecure

Hack The Box запустили отдельное направление — hackthebox.ai.
Это уже не платформа для обучения людей, а среда для тестирования и прокачки AI-агентов в задачах кибербезопасности.

По сути, здесь можно проверять, как агент:
— ищет уязвимости
— реагирует на атаки
— действует в offensive / defensive сценариях
— работает с реальными CVE и сложными цепочками

Внутри:
— AI Range с боевыми сценариями
— симуляции реальной инфраструктуры
— red / blue сценарии для агентов
— анализ поведения и эффективности моделей

Это хороший пример того, как сильный, уже устоявшийся продукт аккуратно адаптируется под новые направления и векторы использования — без ломки ДНК, а с расширением логики в сторону AI.
  • ❤‍🔥 17
  • 🔥 14
  • ❤ 8
  • 😱 1
Post #806 1.44K
Очень крутое интервью с профессором математики Владимиром Крыловым

Почему галлюцинации LLM неизбежны и почему у reasoning-моделей они местами даже выше — «парадокс рассуждений». Много интересных и полезных мыслей про настоящее и будущее ИИшечки. В интервью прям отлично покручены разные стороны: вайбкодинг, архитектура LLM, агенты и в целом про индустрию. Все чотенько, по делу и весьма вдохновляющее, рекомендую почитать полностью 😊

Но кому хочется "по-быстрому" - вот немножко главных поинтов:

🟢Галлюцинации - фундаментальное свойство обучаемых моделей: в attention/статистике есть ограничения, которые “масштабом” не выбить.
🟢Теоретический предел ошибок: для любого вычислимо перечислимого множества найдётся вход/последовательность, где LLM неизбежно ошибётся.
🟢ИИ может быть перенесено на альтернативные носители: не GPU/кремний, а, условно, аналоговые, оптические/фотонные, нейроморфные, в пределе даже биологические/химические реализации.
🟢“Парадокс рассуждений”: именно reasoning-модели могут галлюцинировать чаще; это связывается с границами из теории обучения (упоминается VC-размерность) и тем, что длинные цепочки рассуждений приходится ограничивать.
🟢RAG / Tool use / внешние знания и инструменты резко снижают галлюцинации по сравнению с “чистым” внутренним знанием модели.
🟢Индустрия двигается к “калиброванной неопределённости”: система должна уметь говорить “не знаю”, а не подлизываться и уверенно выдумывать факты и явно показывать допустимый риск ошибок.
🟢Большие контекстные окна не спасают код-базы целиком: квадратичная цена attention, “семантический разрыв” (видит куски, не видит зависимости), плюс эффект “потерянный в середине” (U-образное внимание к токенам).
🟢Законы масштабирования выдыхаются, а прогресс всё сильнее уходит в аугментацию промпта: планирование, проверки, расширение контекста, нативные вызовы инструментов - выигрывает связка “модель + агент + инструменты”.
🟢Вопрос “чья модель лучше” скоро станет вторичным - важнее “какой агент решает мою задачу”, с каким контекстом и инструментами. Модель станет commodity “как электричество из розетки”.
🟢OpenAI отстаёт из-за нехватки радикально новых идей, а у Google — рычаг в виде масштабирования дата-центров на TPU.
🟢Метрики тоже меняются: появляются попытки оценивать вклад LLM в экономику (вроде “прибавки к ВВП”), и разговор про AGI съезжает от философии к выгоде бизнесу.
  • 🍓 15
  • ❤‍🔥 14
  • 🥰 8
  • ❤ 3
  • 👍 3
  • 🔥 3
  • 😍 1
Post #805 1.46K
Как меняются тренды на рынке IT конференций с приходом AI
Шикарный доклад от Алексея Федорова про тренды ИТ-конференций с появлением ИИ. Алексей закинул мысли о будущем, что если людей заменят ИИ-агенты, то и конференции могут быть для агентов) Как тебе такое, мистер Андерсон? 😃
Т.е может быть обучение агентов, а люди станут своего рода философами)

И бонусом чотенький лайфхак от Алексея Жужулина, по рисованию уточек и нетолько 😀
Если, например, попросить ИИшечку убрать предмет с фото - она может сгалюцинировать. А вот если сначала разобрать картинку в JSON (что где находится, какие объекты, атрибуты), и уже потом попросить отредактировать конкретную часть — результат получается заметно стабильнее и предсказуемее.
  • 🍓 20
  • ❤‍🔥 13
  • 🔥 11
  • 👍 1
Post #803 5.2K
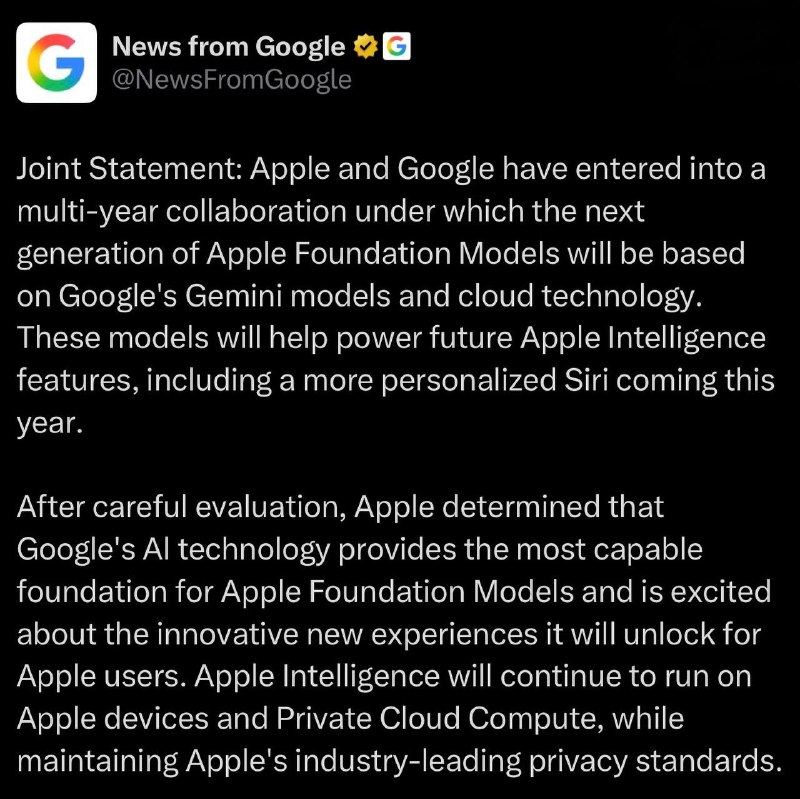
Гугл теперь властелин ИИ на андроид и иос 😃
  • 😱 14
  • ❤‍🔥 11
  • 🍓 8
  • 😈 6
  • 🔥 2
Post #800 1.77K
Кстати, забыл показать вам, как наряжаю елку 🎄😃
  • ❤‍🔥 36
  • 🔥 23
  • 🥰 14
  • 😍 7
  • ❤ 1
Post #795 1.76K

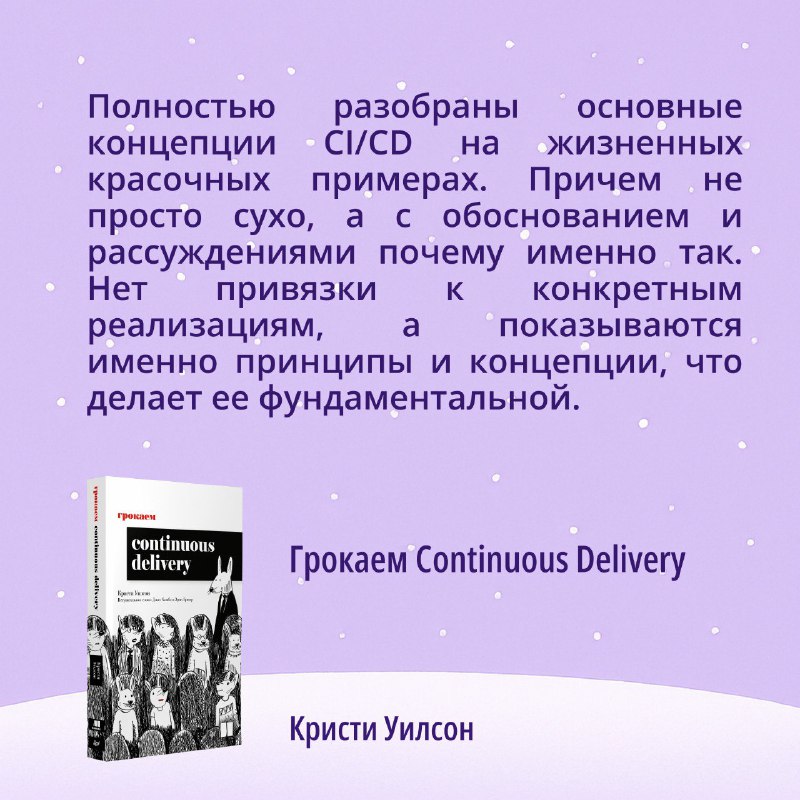
Forwarded from Грокаем книги или TL;DR

🎉 Ловите воскресную подборку лучших книг 2025 года по мнению экспертов!

👨‍💻 Сегодня своим топом делится Сергей Задорожный — руководитель Platform Engineering и Enabling Team в банке «Центр-инвест». Сергей внедряет DevSecOps-практики, AI в финтех и ведет тг-канал IT Friday.

📚 «Настоящий CTO: думай как технический директор»

📚 «Грокаем Continuous Delivery»

📚 «Прозрачное программное обеспечение: Безопасность цепочек поставок ПО»

Подробности — в карточках.
  • ❤‍🔥 25
  • 🔥 15
  • 🥰 11
  • ❤ 1
  • 😍 1
Post #788 1.4K
Спасибище огромное, что читаете, делитесь мыслями и полезняшками. Очень очень приятно 😊
  • 🔥 32
  • 🎉 16
  • 🥰 15
  • ❤‍🔥 9
  • 🐳 4
  • 👍 1
  • 🏆 1
Post #787 2.54K
Хей!
Раздал интервью на DevOops 2025. Поговорили за ДевОпс снизу/сверху, Кубер, энтерпрайзный энтерпрайз 😃

youtube | vkvideo | rutube
  • 🔥 26
  • 🐳 19
  • ❤‍🔥 14
  • 🥰 12
  • ❤ 5
  • 👍 5
Post #786 1.74K

Forwarded from Похек

Новые CVE в runc позволяют обойти изоляцию контейнера и получить root на хост-системе
#CVE #racecondition #runc #Docker #Kubernetes #root

runc (базовый инструмент запуска контейнеров в Docker и Kubernetes) содержит три критические уязвимости типа race condition. При успешной эксплуатации они позволяют обойти проверки монтирования и записи в системные интерфейсы procfs и sysfs, что открывает возможность выполнения кода с правами root на хосте.

1. CVE-2025-31133 — некорректнаяя обработка maskedPaths позволяет перенаправлять монтируемые пути, обеспечивая доступ к критичным ресурсам хоста и запись в procfs из контейнера. Есть PoC.
2. CVE-2025-52565 и CVE-2025-52881 — гонки при монтировании /dev/console или /dev/null позволяют обходить механизмы LSM и монтировать защищенные файлы /proc для последующей модификации. Публичных PoC для этих CVE не найдено.

➡️Как проходит атака

1. Атакующий запускает контейнер на уязвимой версии runc с контролем параметров монтирования.
2. Внутри контейнера инициируется серия операций монтирования, специально спроектированных как TOCTOU гонка.
3. В окне гонки злоумышленник подменяет монтируемый источник или вызывает последовательность операций, в результате чего проверки пропускают некорректное примонтирование на /proc или /sys.
4. После успешной подмены атакующий записывает значения в файлы вроде /proc/sys/kernel/core_pattern или вызывает sysctl-подобные интерфейсы, что приводит к выполнению кода/эскалации на хосте.

🪲Пример PoC на bash лежит в комментариях.

➡️Как защититься

1. Срочно обновить runc до версии 1.2.8, 1.3.3, 1.4.0-rc.3 или выше.
2. Включить user namespaces для контейнеров (ограничивает права на запись в procfs).
3. Использовать rootless контейнеры, чтобы минимизировать возможности атак.
4. Ограничить права запуска контейнеров и тщательно аудитировать параметры монтирования.
5. Следить за обновлениями платформ Docker, Kubernetes и runc, применять рекомендованные патчи и конфигурации безопасности.

🔗 Источник

🌚 @poxek | 📲 MAX |🌚 Блог | 📺 YT | 📺 RT | 📺 VK | ❤️ Мерч
  • 🐳 15
  • 🔥 13
  • ❤‍🔥 10
  • 👨‍💻 2
Post #784 4.66K
24 октября провели уже 3-ю конференцию HackConf для студентов. История появления конфы проста:
были хакатоны, где студенты решали кейсы от разных компаний. Это очень крутые мероприятие и, конечно, тут и нетворкинг, и инженерный вызов, и работа в команде. Но хотелось добавить что-то еще. Хакатоны длились пару дней, и в первый день порой проходили мастер классы и трениги от компаний. Но было 2 проблемы:
1-я - студентам было не до этого, поскольку они фигачили свои MVP
2-я - было много докладов аля приходите к нам в биг-энтерпрайз-что-то там.
Было важно создать что-то по-настоящему полезное - погрузить студентов в саму суть инженерии, дать им реальные практические навыки и те знания, которых самим когда-то не хватало. Хотелось вовлечь их в живое ИТ-сообщество, организовать для них настоящую профессиональную конференцию. И конечно, нашлось немало грамотных инженерных инженеров, которые с удовольствием готовы были вписаться и поделиться своим опытом, знаниями и энтерпрайзно-джедайскими советами. Так и получился HackConf.

В этом году мы посвятили конференцию ИИшечке. Но не просто ради хайпа, а погрузились в правильные подходы и практики работы с ИИ, то где стоит использовать и где лучше не надо. Поговорили о влиянии ИИ на разработку, работу с данными, образование и повседневные процессы. И конференция получилась душевная, крутая, полезная для студентов и не только. В этот раз было более 20 спикеров, 3 трека, включая иностранный, различные активности, круглые столы и даже пробные собесы прямо на площадке.
Огромнейшее и бесконечное спасибо всем кто организовывал, выступал, участвовал и всячески помогал!

Все материалы: фоточки, видосики и презенташки тут 😊
  • ❤‍🔥 18
  • 🍓 12
  • 🔥 11
  • 👏 4
  • ⚡ 2
  • 🤩 2
  • 🥰 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →