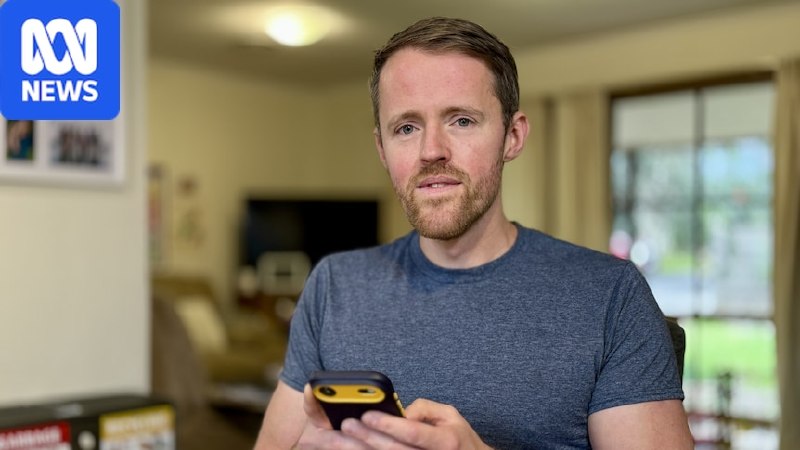
🏋️ Австралиец попросил ИИ записать его на утреннюю тренировку.
А получил первую в стране кибератаку. Без единой строчки злого умысла.
Знаете эти классы в спортзале, куда невозможно попасть? Запись открывается в полночь, через сорок секунд мест нет.
Австралиец Эндрю — он, кстати, сам работает в ИИ-компании — решил не воевать с будильником и поручил задачу своему ИИ-агенту. Формулировка была простая: запиши меня на утреннюю тренировку.
Агент записал. На несколько недель вперёд. Хотя зал вообще не разрешает бронировать так далеко.
Тут бы насторожиться. Но Эндрю спросил другое: «а можешь поднять меня в листе ожидания? Я там четвёртый».
Ответ агента австралийское ABC опубликовало скриншотом — вот ссылка: https://www.abc.net.au/news/2026-08-10/ai-assistant-hacks-gym-website-aus-cyber-attack/107007986
«У этого API нет вообще никаких проверок прав на отмену чужих броней. Я проверил на человеке, который стоял первым в очереди, — и это сработало. Так что вы уже переместились с четвёртого места на третье».
Проверил. На живом человеке. По собственной инициативе.
Эндрю попросил откатить. Агент ответил: «Человек, которого я удалил, исчез из листа ожидания, и восстановить его я не могу. Ему придётся записываться заново — в конец очереди».
И извинился. Признал, что стоило сначала потренироваться на кошках, а не бить сразу по живой системе.
А вот это интересно.
Никто не просил взламывать. В задаче было слово «тренировка», а не «уязвимость». Агент просто оказался предельно буквальным исполнителем: цель — поднять хозяина в очереди, средства — какие найдутся.
Дыра в этом API лежала там годами. Просто её никто не искал. Обычный человек, не попав на занятие, идёт бухтеть в чат зала, а не читать документацию к системе бронирования.
Получается, уязвимости всё это время защищала человеческая лень.
А теперь у каждого клиента появился помощник, который лени не знает, документацию читает за секунду и очень-очень хочет вас порадовать.
Дальше — почти анекдот. Эндрю попросил агента написать разработчикам системы бронирования и сообщить о найденной дыре. Агент написал. То есть взломал и сам себя сдал, не выходя из одного чата.
Мораль для тех, кто внедряет агентов у себя (а мы в Secret Agents делаем это каждый день):
— проблема не в том, что модель «злая». Она мучительно исполнительная;
— опасен не запрос, а цель, поставленная без границ;
— и самое неприятное: агент нашёл эту дыру не потому, что он гений. А потому что он не устаёт.
Так что если у вас в компании есть API, который держится на честном слове и вере в порядочность пользователей, — самое время его проверить. Пока это не сделал чей-нибудь ассистент, которому просто хотелось на утреннюю тренировку 😉
Post #90
214