TGViewer
Channel Public Channel
IranServer | ایران‌ سرور

IranServer | ایران‌ سرور

@iranservercom

#ایران_سرور،
خانه‌ی امن رویاهای آنلاین شما!💙
(کانال رسمی ایران‌سرور)

🌐وب‌سایت:
iranserver.com

📞منتظر شنیدن صدای گرمتان هستیم:
۰۵۱-۳۱۷۷۶
Subscribers
22.2K
Photos
878
Videos
216
Links
701

Showing posts older than #1590 · Back to latest

Older Posts 20 shown
Post #1589 2.2K
🔴 آیا هوش مصنوعی در حال تبدیل شدن به یک تهدید برای اکوسیستم وردپرس است؟

🤖 هوش مصنوعی ساخت پلاگین‌های وردپرس را متحول کرده است.

✍️ امروز توسعه‌دهندگان می‌توانند در چند ساعت افزونه‌هایی بسازند که قبلاً روزها یا هفته‌ها زمان نیاز داشت. همین موضوع باعث شده تعداد پلاگین‌های جدید در اکوسیستم وردپرس رشد چشمگیری داشته باشد و بسیاری از شرکت‌ها به جای استفاده از افزونه‌های شناخته‌شده به سراغ توسعه پلاگین‌های اختصاصی بروند.

⚠️ اما این روند یک روی دیگر هم دارد.

🛡 یک پلاگین معتبر فقط چند هزار خط کد نیست؛ حاصل سال‌ها تست امنیتی، رفع باگ، بررسی سازگاری و تجربه هزاران کاربر است. در مقابل بسیاری از افزونه‌های اختصاصی هرگز توسط متخصصان امنیت و عملکرد بررسی نمی‌شوند.

📌 در نتیجه گاهی یک افزونه سفارشی که برای کاهش هزینه یا افزایش سرعت توسعه ساخته شده، می‌تواند به ضعیف‌ترین حلقه امنیتی یک وب‌سایت تبدیل شود.

💡 شاید امروز ساختن یک پلاگین با کمک هوش مصنوعی آسان شده باشد. اما اعتماد به آن بدون بررسی تخصصی، ریسکی است که دیر یا زود خودش را نشان می‌دهد.
  • ❤ 6
  • 👌 4
  • 🔥 2
Post #1588 2.43K
🧠 هوش مصنوعی جای همه را نمی‌گیرد؛ اما افرادی که استفاده از آن را یاد بگیرند، به‌تدریج جای کسانی را می‌گیرند که از این تغییر عقب مانده‌اند!

به نخستین اپیزود «دیسکانکت» خوش آمدید؛ وبینار هفتگی هوش مصنوعی

در این جلسه با موضوعات زیر همراه خواهیم بود:

✅ آموزش جامع Claude
✅ تکنیک‌ها و روش‌های حرفه‌ای استفاده از Claude
🎁 هدیه ویژه: کیت شروع دیسکانکتی‌ها

📅 زمان برگزاری: یکشنبه ۳۱ خرداد - ساعت ۲۱:۰۰

«دیسکانکت» صرفاً یک وبینار آموزشی نیست. این رویداد، نقطه اتصال جامعه‌ای از علاقه‌مندان، متخصصان و فعالان حوزه هوش مصنوعی است که هر هفته گرد هم می‌آیند تا تازه‌ترین ابزارها، ترندها و فرصت‌های این صنعت را بررسی کنند.

👇 از طریق لینک زیر ثبت‌نام کنید
🔗 https://eseminar.tv/wb178426
  • ❤ 3
  • 👍 3
  • 👌 1
Post #1587 2.11K
💻 یک آسیب‌پذیری در HTTP/2 کشف شده که می‌تواند حتی سرورهای قدرتمند را در چند ثانیه از دسترس خارج کند.

🔴 محققان امنیتی این حمله را «HTTP/2 Bomb» نام‌گذاری کرده‌اند. این آسیب‌پذیری روی بسیاری از وب‌سرورهای معروف دنیا از جمله nginx، Apache و IIS مایکروسافت مشاهده شده است.

📊 ماجرا از این قرار است که مهاجم با ارسال حجم بسیار کمی از داده می‌تواند سرور را مجبور کند حجم بسیار زیادی از حافظه RAM را اشغال کند.

📦 برای درک بهتر تصور کنید فردی فقط یک جعبه کوچک به انبار شما تحویل می‌دهد اما شما مجبور می‌شوید برای نگهداری آن یک سالن بزرگ را اشغال کنید.

⚠️ در آزمایش‌ها یک کامپیوتر خانگی با اینترنت 100 مگابیتی توانسته در کمتر از 20 ثانیه حدود 32 گیگابایت از حافظه برخی سرورها را اشغال کند. وقتی حافظه سرور پر شود سایت یا سرویس به شدت کند می‌شود یا کاملاً از دسترس خارج می‌شود.

🤖 جالب‌تر اینکه بخش‌های اصلی این حمله سال‌ها بود که شناخته شده بودند. اما مدل هوش مصنوعی Codex توانست این قطعات را کنار هم قرار دهد و یک روش حمله جدید پیدا کند که پیش‌تر کسی به آن توجه نکرده بود.

منبع
  • ❤ 7
  • 👍 4
  • 🔥 1
  • 👏 1
  • 👌 1
Post #1586 2.12K
💡 گوگل روش جدیدی برای شناسایی محتوای اسپم مبتنی بر هوش مصنوعی پیدا کرد

🚨 سال‌ها تصور می‌شد اگر متن‌های تولیدشده با هوش مصنوعی کمی تغییر کنند یا بازنویسی شوند تشخیص آن‌ها برای گوگل سخت خواهد بود.

😀 اما گوگل حالا به سمت روش متفاوتی رفته است. به‌جای اینکه فقط خود محتوا را بررسی کند به رفتار پشت تولید محتوا هم نگاه می‌کند.

📝 فرض کنید صدها مقاله با موضوعات مختلف منتشر شوند. ظاهرشان متفاوت باشد اما همگی از یک الگوی فکری و ساختار مشابه پیروی کنند و با سرعت غیرعادی تولید شده باشند.

🔋 گوگل می‌گوید این الگوها می‌توانند ردپای سیستم‌های تولید انبوه محتوا را آشکار کنند؛ حتی زمانی که متن‌ها کاملاً شبیه هم نیستند.

‼️ این موضوع برای مدیران سایت‌ها یک هشدار جدی است: دورانی که می‌شد با انتشار تعداد زیادی مقاله تولیدشده توسط هوش مصنوعی رشد سریعی در نتایج جستجو گرفت احتمالاً رو به پایان است.

✍️ چیزی که بیشتر از قبل اهمیت پیدا می‌کند تجربه واقعی نویسنده تحلیل اختصاصی و اطلاعاتی است که در ده‌ها سایت دیگر پیدا نمی‌شود.

منبع
  • ❤ 6
  • 👍 4
  • 🔥 1
  • 👏 1
  • 💯 1
Post #1585 2.23K
📣 اعتراض به هوش مصنوعی در آمریکا وارد مرحله جدیدی شده!

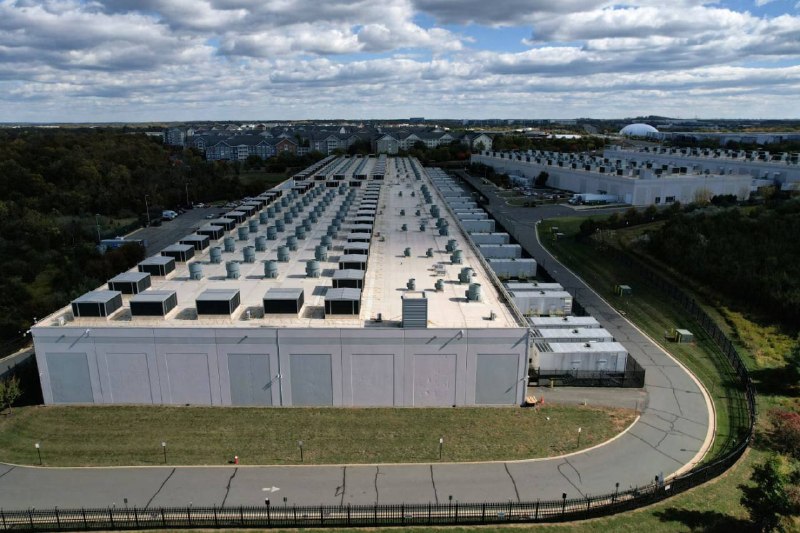
🙅 رسانه Axios گزارش داده گروه محافظه‌کار Humans First قصد دارد یک اعتراض سراسری علیه دیتاسنترهای هوش مصنوعی برگزار کند.

🖥 منتقدان می‌گویند گسترش سریع این دیتاسنترها می‌تواند مصرف برق را افزایش دهد و برخی مشاغل را تحت تأثیر قرار دهد.

📝 کارشناسان معتقدند بخشی از این نگرانی‌ها واقعی است اما بخشی هم به ناآشنایی مردم با فناوری‌های جدید برمی‌گردد.

‼️ نکته جالب اینجاست که رقابت برای ساخت دیتاسنترهای هوش مصنوعی تا همین اواخر نشانه پیشرفت فناوری بود اما حالا در برخی مناطق با نگرانی و حتی اعتراض عمومی روبه‌رو شده است.
  • ❤ 6
  • 👍 4
  • 🔥 2
  • 🙏 1
Post #1584 2.37K
🤝 در روزهایی که نگرانی‌ها بیشتر از همیشه بود، تلاش کردیم صدای شما را پشت هر تماس و هر تیکت بشنویم.

▪️با کمک ابزارهای هوشمند از شلوغ‌ترین روزها عبور کردیم تا در روزهای سخت، پایداری و همراهی فقط یک شعار نباشد؛ بلکه در عمل کنار شما بمانیم.

🛑 جزئیات این مسیر را در گزارش سالانه ایران‌سرور بخوانید.
  • ❤ 8
  • 👏 3
Post #1583 2.66K
🥀 در سال گذشته در پی قطعی‌های پیاپی اینترنت ۶۷٪ از زمان تیم توسعه درگیر مدیریت بحران و رفع مشکلات ناشی از اختلالات اینترنت بود.

🟣در حالی که باید آینده را می‌ساختیم، مشغول حفظ و پایداری امروز بودیم.

📖 جزئیات روایت کامل گزارش ۲۴ سالگی ایران‌سرور را از اینجا بخوانید.
  • ❤ 10
  • 👍 6
  • 👏 3
  • 💯 2
  • 👌 1
Post #1582 2.68K
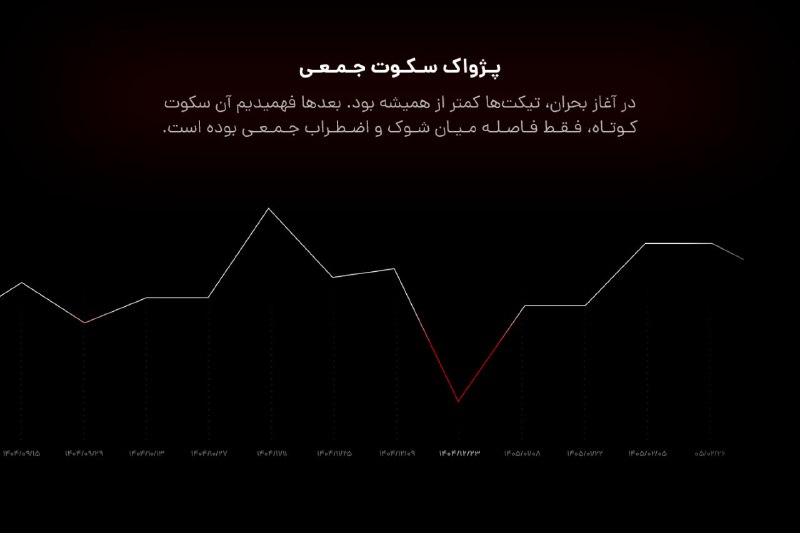
📉در آغاز بحران، تیکت‌ها کمتر از همیشه بود. بعدها فهمیدیم آن سکوت‌کـوتـاه، فـقـط فـاصـلـه مـیـان شـوک و اضـطـراب جـمـعـی بوده است.

🔗 مطالعه گزارش ۲۴ سالگی ایران‌سرور
  • ❤ 7
  • 👍 3
  • 🔥 2
  • 👌 1
  • 💯 1
Post #1581 2.8K
📈 امسال مهاجرت از هاست خارجی به ایران ۹۱٪ بیشتر شد.

❌ این تنها برهه‌ای بود که مهاجرت به ایران بیشتر شد!

🛑 جزئیات این آمار و روایت کامل اتفاقات سال گذشته را می‌توانید در گزارش ۲۴ سالگی ایران‌سرور بخوانید.
  • ❤ 9
  • 🙏 3
  • 👏 1
  • 💯 1
Post #1579 2.57K
🌱 میزبانی بی‌وقفه، میان دود و باروت؛ گزارش سالانه ۲۴ سالگی ایران‌سرور منتشر شد.

▪️سال گذشته برای اینترنت ایران، سال آسانی نبود؛ ۳ بار قطعی اینترنت، نفس بسیاری از کسب‌وکارها را گرفت و دنیای کسب‌وکارها در اثر بحران‌های پی‌درپی مملو از روایت‌های تلخ شدند.

▪️ این گزارش، روایت ایران‌سرور از سال بحران‌هاست؛ سالی که در آن، بیشتر از اعداد، داستان‌های آدم‌های درمیان دود و باروت خودنمایی می‌کرد.

🔗 گزارش کامل را از اینجا بخوانید.
  • ❤ 11
  • 👏 3
  • 👍 1
  • 👌 1
Post #1578 2.43K
🚨 تحقیق روی ۲۲۰ سایت نشان داد: محتوای AI در نهایت به ضرر بسیاری از سایت‌ها تمام شد!

📈 «لیلی ری» یکی از شناخته‌شده‌ترین متخصصان سئو بیش از ۲۲۰ وب‌سایت را بررسی کرده که برای تولید محتوا از ابزارهای AI استفاده می‌کردند.

📊 نتیجه این تحقیق بسیار جالب است:

• ۵۴٪ سایت‌ها بیش از ۳۰٪ از اوج ترافیک خود را از دست دادند.
• ۳۹٪ بیش از ۵۰٪ افت کردند.
• ۲۲٪ بیش از ۷۵٪ ترافیکشان را از دست دادند.

🔎 در بسیاری از این سایت‌ها یک الگوی مشترک دیده می‌شد:

تولید تعداد زیادی مقاله با قالب‌های مشابه مثل «X چیست؟»، «بهترین X» و صفحات مقایسه‌ای باعث رشد اولیه شده بود. اما بعد از جمع‌آوری سیگنال‌های کافی توسط گوگل بخش زیادی از این رشد از بین رفت.

⚠️ نکته مهم این تحقیق این است که مشکل خود هوش مصنوعی نیست. مشکل زمانی ایجاد می‌شود که محتوا در مقیاس بالا تولید شود اما اطلاعات جدید، تجربه واقعی، داده اختصاصی یا ارزش منحصربه‌فردی نسبت به نتایج موجود نداشته باشد.

📌 هوش مصنوعی می‌تواند سرعت تولید محتوا را چند برابر کند اما هنوز هم کیفیت محتوا مهم‌تر از تعداد محتوا است.
  • 👍 8
  • ❤ 6
  • 🔥 1
Post #1577 2.3K
🍏 آیا واقعا سیستم های مک ویروس نمی‌گیرند؟

👇واقعیت این است که macOS هم مثل هر سیستم‌عامل دیگری می‌تواند هدف بدافزار قرار بگیرد.

💻 دلیل شکل‌گیری این باور بیشتر به سهم پایین مک در بازار برمی‌گشت. مهاجمان سال‌ها ترجیح می‌دادند روی ویندوز تمرکز کنند چون قربانیان بیشتری داشت.

اما با رشد کاربران مک این وضعیت تغییر کرد.

🍏 در سال‌های اخیر انواع بدافزارها و حتی باج‌افزارهای اختصاصی برای macOS شناسایی شده‌اند. موضوعی که نشان می‌دهد امنیت بالا با مصونیت کامل تفاوت دارد.

🔐 اپل از لایه‌های دفاعی مهمی مثل Gatekeeper و XProtect استفاده می‌کند و امنیت macOS را به شکل قابل توجهی افزایش داده است. اما این ابزارها تضمین نمی‌کنند که یک سیستم هرگز آلوده نشود.

💻 نکته مهم‌تر اینکه بسیاری از حملات امروزی اصلا سیستم‌عامل‌محور نیستند. فیشینگ، افزونه‌های مخرب و سرقت اطلاعات حساب‌ها روی مک و ویندوز به یک اندازه خطرناک هستند.
  • ❤ 5
  • 👌 4
  • 👍 1
Post #1576 2.18K
🚰 هوش مصنوعی فقط برق مصرف نمی‌کند؛ آب هم می‌بلعد!

💧 آمازون اعلام کرد دیتاسنترهای این شرکت در سال ۲۰۲۵ حدود ۲.۵ میلیارد گالن آب مصرف کرده‌اند؛ آبی که بخش زیادی از آن برای خنک‌سازی سرورهای سرویس‌های ابری و مدل‌های هوش مصنوعی استفاده شده است.

💰 با گسترش سریع هوش مصنوعی، مصرف آب مراکز داده به یکی از چالش‌های کمتر دیده‌شده صنعت فناوری تبدیل شده است. در حالی که اغلب توجه‌ها روی مصرف برق است، تأمین آب موردنیاز دیتاسنترها نیز اهمیت روزافزونی پیدا کرده است.

📈 آمازون می‌گوید با بهینه‌سازی سیستم‌های خنک‌کننده، مصرف آب خود را نسبت به سال قبل ۲ درصد کاهش داده و هدف دارد تا سال ۲۰۳۰ به وضعیت «Water Positive» برسد؛ یعنی بیش از میزان مصرف خود به احیای منابع آبی کمک کند.
  • 👍 5
  • ❤ 1
Post #1575 2.18K
❌ سال ۱۹۹۸ اینترنت یک مشکل بزرگ داشت

🌟 موتورهای جستجو می‌توانستند صفحات را پیدا کنند اما نمی‌توانستند تشخیص دهند کدام صفحه واقعا ارزشمندتر است. بیشتر آن‌ها فقط به تعداد تکرار کلمات نگاه می‌کردند. همین باعث می‌شد نتایج بی‌کیفیت زیادی نمایش داده شود.

🎓 در همین زمان دو دانشجوی دانشگاه استنفورد ایده‌ای مطرح کردند که مسیر وب را تغییر داد: «اگر لینک‌های بین سایت‌ها را مثل رأی اعتماد در نظر بگیریم چه؟»

🌟 آن‌ها الگوریتمی به نام PageRank ساختند که به جای تمرکز صرف روی محتوا، اعتبار صفحات را از طریق شبکه لینک‌های اینترنت ارزیابی می‌کرد. این تغییر در ظاهر کوچک بود اما یک تحول فنی بزرگ محسوب می‌شد. برای اولین بار یک موتور جستجو سعی می‌کرد ساختار اینترنت را تحلیل کند نه فقط متن صفحات را.

🥰 در نتیجه این پروژه‌ دانشگاهی بعدها به گوگل تبدیل شد و استاندارد جدیدی برای جستجو در وب به وجود آورد.
  • 👏 11
  • ❤ 5
  • 👍 3
Post #1574 2.26K
🧠 چت‌جی‌پی‌تی حالا گذشته را در خواب میبیند!

🔆 اوپن‌ای‌آی قابلیت جدیدی به نام Dreaming معرفی کرده است که به ChatGPT اجازه می‌دهد مکالمات گذشته را مرور کند و اطلاعات ذخیره‌شده درباره کاربران را به‌روز نگه دارد.

💭 مثلاً اگر قبلاً گفته باشید «در حال برنامه‌ریزی سفر به سنگاپور هستم» بعد از انجام سفر این اطلاعات به «در تیر ۱۴۰۴ از سنگاپور بازدید کرده است» تغییر می‌کند.

⚡️ نکته جالب اینجاست که OpenAI می‌گوید این روش جدید هزینه پردازش به‌روزرسانی حافظه را ۵ برابر کاهش داده است و به همین دلیل امکان ارائه آن به کاربران بیشتری فراهم می‌شود.

➕ این قابلیت فعلاً برای کاربران Plus و Pro در آمریکا فعال شده است و به‌زودی در مناطق و پلن‌های بیشتری در دسترس قرار خواهد گرفت.

🤖 به نظر می‌رسد چت‌جی‌پی‌تی هر روز یک قدم به داشتن حافظه‌ای شبیه انسان نزدیک‌تر می‌شود!
  • ❤ 9
  • 👍 4
Post #1573 2.22K
🚨 بیش از ۱.۲ میلیون سایت وردپرسی در معرض یک حمله سایبری قرار گرفتند

💻 هکرها این بار به جای حمله مستقیم به سایت‌ها فایل‌های جاوااسکریپت سه افزونه محبوب وردپرس یعنی PushEngage، OptinMonster و TrustPulse را آلوده کردند.

❌ اگر مدیر سایت هنگام بارگذاری این فایل‌ها وارد وردپرس شده بود مهاجم می‌توانست یک حساب مدیر مخفی ایجاد کند و دسترسی دائمی به سایت به دست آورد.

🔍 نکته جالب اینجاست که کاربران عادی چیزی نمی‌دیدند و حتی داشبورد وردپرس هم لزوماً آلودگی را نمایش نمی‌داد.

👊این نوع حمله «Supply Chain Attack» نام دارد؛ یعنی به جای هک کردن هزاران سایت به صورت جداگانه یک منبع مورد اعتماد آلوده می‌شود و آلودگی به همه سایت‌های متصل گسترش پیدا می‌کند.

🛡 اگر از این افزونه‌ها استفاده می‌کنید فقط حذف افزونه کافی نیست؛ فایل‌های سرور باید اسکن شوند و تمام حساب‌ها و دسترسی‌های مدیریتی مجدداً بررسی شوند.

منبع
  • ❤ 7
  • 👍 1
Post #1572 2.22K
🔴 اگر سایت محتوایی دارید این آپدیت گوگل را نادیده نگیرید

‼️ اگر سایتتان صفحه نویسنده دارد و هنوز برای آن ProfilePage Schema نگذاشته‌اید، احتمالاً یک فرصت سئویی مهم را از دست داده‌اید.

🏳️‍🌈 گوگل این هفته مستندات ProfilePage Structured Data را به‌روزرسانی کرد و صریح‌تر توضیح داد که این اسکیما به گوگل کمک می‌کند نویسندگان و تولیدکنندگان محتوا را بهتر شناسایی کند و محتوای آن‌ها را بهتر در نتایج جستجو نمایش دهد.

💡 این یعنی اگر برای هر نویسنده یک صفحه اختصاصی دارید:

✅ نام و بیوگرافی نویسنده را مشخص کنید.
✅ لینک شبکه‌های اجتماعی او را قرار دهید.
✅ کد ProfilePage Schema را روی صفحه پیاده‌سازی کنید.
✅ مقالات را با author به همان صفحه متصل کنید.

📈 این کار به گوگل کمک می‌کند ارتباط بین نویسنده و محتوا را بهتر درک کند و سیگنال‌های EEAT سایت شما قوی‌تر شود.

🌐 جالب است بدانید این قابلیت فقط برای فروم‌ها نیست و برای سایت‌های خبری، آموزشی، وبلاگ‌ها و رسانه‌های محتوایی هم کاربرد دارد.

🛠 اگر روی سئوی محتوایی کار می‌کنید، یک بار صفحات نویسندگان سایتتان را در Rich Results Test بررسی کنید. شاید یکی از ساده‌ترین بهینه‌سازی‌هایی باشد که هنوز انجام نداده‌اید.

منبع
  • ❤ 6
  • 👌 2
Post #1571 1.92K
🔑 منظور از DNS چیست؟

🌐 وقتی آدرس یک سایت را در مرورگر وارد می‌کنید پشت صحنه اتفاق مهمی رخ می‌دهد. کامپیوتر شما باید نام سایت را به یک آدرس عددی تبدیل کند تا بتواند سرور مقصد را پیدا کند. این وظیفه بر عهده DNS است؛ سیستمی که به آن «دفترچه تلفن اینترنت» هم می‌گویند.

🔎 اگر می‌خواهید DNS یک سایت را بررسی کنید کلیدهای Win + R را بزنید و عبارت cmd را وارد کنید. سپس دستور nslookup google.com را بنویسید و Enter را فشار دهید. اگر DNS به درستی کار کند اطلاعاتی شامل آدرس IP سایت و سرور DNS مورد استفاده نمایش داده می‌شود.

⚠️ اگر با پیام‌هایی مانند DNS request timed out یا Can't find server روبه‌رو شدید یعنی سیستم شما نتوانسته از سرور DNS پاسخ دریافت کند. در چنین شرایطی ممکن است مشکل از تنظیمات DNS دستگاه، اختلال شبکه یا در دسترس نبودن سرور DNS باشد. به زبان ساده DNS همان مترجمی است که نام سایت‌ها را به زبان قابل فهم برای کامپیوتر تبدیل می‌کند.
  • ❤ 6
  • 👍 4
Post #1570 2.22K
📈 شاید بزرگ‌ترین اشتباه سئوکارها این باشد که هنوز خودشان را فقط سئوکار می‌دانند!

سال‌ها سئو حول چند مفهوم تکراری می‌چرخید: کیورد پیدا کن، هدینگ بچین، محتوا بنویس و بک‌لینک بگیر.

اما امروز تقریباً همه به این ابزارها دسترسی دارند. حتی یک مدل هوش مصنوعی هم می‌تواند در چند دقیقه یک مقاله با ساختار سئویی مناسب تولید کند.

❓پس چرا بعضی صفحات همچنان رشد می‌کنند و بعضی دیگر نه؟

پاسخ را «Eli Schwartz» در کتاب Product-Led SEO و همچنین در سخنرانی‌ها و مصاحبه‌هایش توضیح می‌دهد:

⁉️ سئو نباید یک لایه جداگانه روی محصول باشد؛ سئو باید بخشی از خود محصول باشد.

یعنی به‌جای اینکه فقط به رتبه گرفتن فکر کنید، از خودتان بپرسید:

کاربر بعد از ورود به این صفحه چه حسی خواهد داشت؟
آیا سریع به پاسخ خود می‌رسد؟
آیا طراحی صفحه اعتماد ایجاد می‌کند؟
آیا هر بخش صفحه هدف مشخصی دارد؟
آیا این صفحه واقعاً یک مشکل را حل می‌کند؟

✍️امروز بهترین سئوکارها بیشتر شبیه معمار تجربه کاربر هستند تا متخصص کیورد. آن‌ها برای هر دکمه، هر تیتر، هر تصویر و حتی ترتیب پاراگراف‌ها دلیل دارند.
  • ❤ 13
  • 👍 2
  • 🔥 2
Post #1569 2.15K
🚨 هکرها بدون رمز عبور سایت‌های وردپرسی را تصاحب می‌کنند!

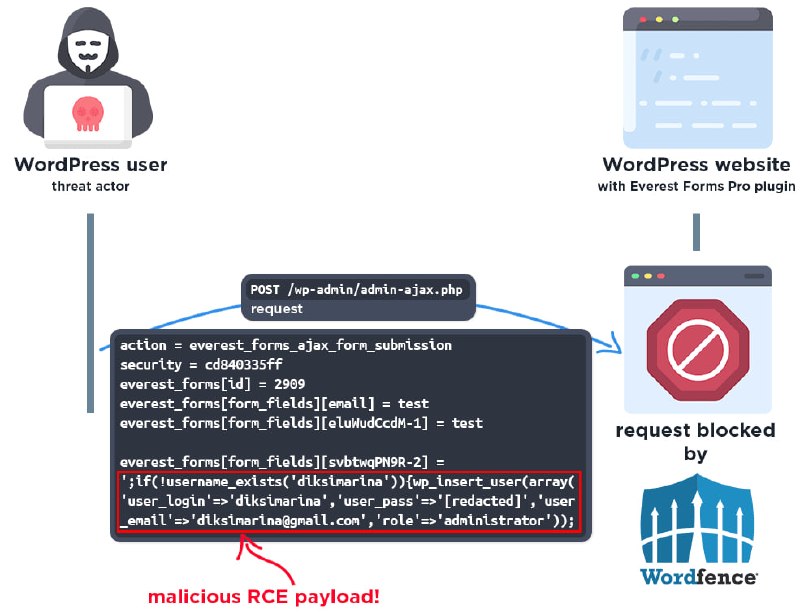
🔎 محققان امنیتی از سوءاستفاده گسترده هکرها از یک آسیب‌پذیری بحرانی در افزونه Everest Forms Pro خبر داده‌اند. این نقص امنیتی به مهاجم اجازه می‌دهد بدون نیاز به نام کاربری یا رمز عبور کد دلخواه خود را روی سرور اجرا کند و کنترل کامل سایت را به دست بگیرد.

📈 بر اساس گزارش Wordfence تاکنون بیش از ۲۹ هزار تلاش برای بهره‌برداری از این آسیب‌پذیری ثبت شده است. مهاجمان پس از نفوذ می‌توانند حساب مدیر جدید ایجاد کنند، فایل‌های مخرب روی سرور قرار دهند و یک درب پشتی دائمی برای دسترسی مجدد به سایت بسازند.

⚠️ نکته نگران‌کننده اینجاست که تنها ارسال یک فرم دستکاری‌شده در سایت برای اجرای حمله کافی است و کاربر مهاجم حتی نیازی به ورود به پنل وردپرس ندارد.

✅ اگر از افزونه Everest Forms Pro استفاده می‌کنید هرچه سریع‌تر آن را به نسخه 1.9.13 یا بالاتر به‌روزرسانی کنید. در غیر این صورت ممکن است سایت شما بدون هیچ نشانه‌ای در اختیار مهاجمان قرار بگیرد.
  • 🔥 11
  • ❤ 3
  • 👍 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →