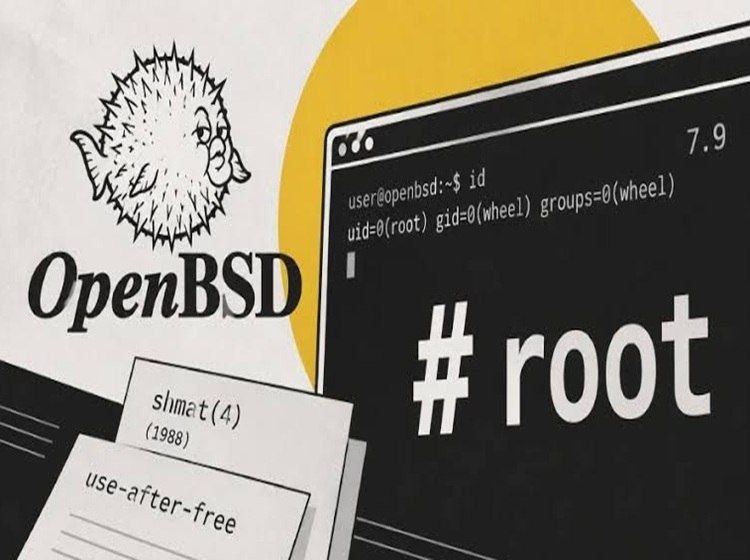
💎 بهرهبرداری جدید از آسیبپذیری ۳۷ ساله در OpenBSD
🔹پژوهشگران امنیت سایبری از توسعه و انتشار یک اکسپلویت برای سیستمعامل OpenBSD 7.9 خبر دادهاند که با ترکیب دو آسیبپذیری در هسته سیستمعامل، امکان ارتقای سطح دسترسی کاربر محلی به سطح ریشه (Root) را فراهم میکند. این حمله با دور زدن برخی سازوکارهای حفاظتی هسته، از جمله تصادفیسازی آدرسهای هسته و قابلیتهای امنیتی سختافزاری، اجرا میشود.
🔹پژوهشگران پیشنهاد کردهاند برای تقویت امنیت هسته، اقداماتی مانند ایمنسازی فهرستهای پیوندی، تصادفیسازی بیشتر تخصیص حافظه و نگاشت جدول صفحات و استفاده از بررسی محدوده حافظه در سطح کامپایلر در دستور کار قرار گیرد.
🆔 @iranopensource🌎
Post #13061
114