💎هکرها از حفره WooCommerce وارد سایتهای وردپرسی شدند
آسیبپذیری بحرانی در افزونه WooCommerce وردپرس به مهاجمان اجازه نصب وبشل PHP میدهد.
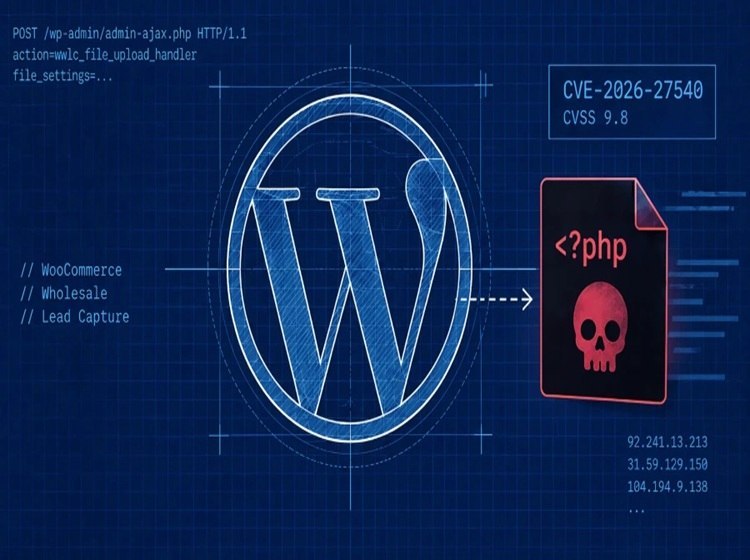
مهاجمان سایبری در حال سوءاستفاده فعال از یک آسیبپذیری امنیتی بحرانی در افزونه WooCommerce Wholesale Lead Capture وردپرس هستند؛ نقصی که به مهاجمان بدون نیاز به احراز هویت اجازه میدهد فایلهای دلخواه، از جمله وبشلهای PHP، روی سرور قربانی بارگذاری کرده و در نهایت کنترل از راه دور سایت را به دست بگیرند.
این افزونه تجاری بیش از ۶ هزار نصب فعال دارد و آسیبپذیری مذکور با شناسه CVE-2026-27540 و امتیاز ۹.۸ از ۱۰ در سامانه CVSS ثبت شده. شرکت امنیتی Wordfence اعلام کرده از ژوئن ۲۰۲۶ تاکنون بیش از ۱۰۰ هزار تلاش برای سوءاستفاده از این آسیبپذیری را مسدود کرده که ۹۹ مورد از این حملات تنها طی ۲۴ ساعت گذشته شناسایی شده.
این نقص امنیتی ناشی از نبود اعتبارسنجی مناسب برای نوع فایلهای بارگذاریشده در یک قابلیت AJAX با نام wwlc_file_upload_handler است و تمام نسخههای افزونه تا نسخه ۲.۰.۳.۱ را تحت تأثیر قرار میدهد.
@iranopensource🌎
Post #12616
326
- 👍 1