TGViewer
Channel Public Channel
امنیت سایبری | Cyber Security

امنیت سایبری | Cyber Security

@intsec

مرجع اخبار، تحلیل و روایت دنیای امنیت سایبری برای متخصصان و علاقه‌مندان

گروه تخصصی برای تبادل اطلاعات و دانش در تمام حوزه‌های امنیت سایبری
@IntSecGroup

ارتباطات و تبلیغات
@IntSecAdmin

کانال در پیام‌رسان بله
ble.ir/join/3FPZrprqKe
Subscribers
16.1K
Photos
3.7K
Videos
606
Links
3.4K

Showing posts older than #7311 · Back to latest

Older Posts 20 shown
Post #7310 3.41K
مصوبه جدید دولت درباره محدودسازی سکوهای دیجیتال

هیئت وزیران در مصوبه‌ای جدید، هرگونه تصمیم یا اقدام دستگاه‌های اجرایی برای انسداد، تعلیق، تحدید یا ممنوعیت فعالیت سکوها و کسب‌وکارهای دیجیتال را منوط به اخذ نظر ستاد راهبری و ساماندهی فضای مجازی و تأیید رئیس‌جمهور کرد. این اقدام در پی نگرانی‌ها از تعدد مراجع تصمیم‌گیر و اقدامات ناهماهنگ در حوزه فضای مجازی صورت گرفته است.

✅ Channel
💬 Group
  • 😁 10
  • ❤ 1
  • 👎 1
Post #7309 3.16K
‏قابلیت جدید Codex Security Review برای بررسی امنیت کدها منتشر شد.

‏ویژگی جدید OpenAI که Pull Requestهای گیت هاب رو برای پیدا کردن باگ‌های امنیتی تحلیل می کنه و راه‌حل‌ها رو روی خود PR گزارش میده.

✅ Channel
💬 Group
  • 👍 4
  • ❤ 1
  • 👎 1
Post #7308 3.65K
شرکت Cloudflare یه مرورگر وب به اسم Kitesurf ساخته که فقط برای دستیارهای AI طراحی شده، نه آدما.
توی این مرورگر خبری از تم، تب‌ها یا افزونه‌ها نیست. مصرف حافظه این مرورگر ۷ برابر کمتر از Chromium هست و الان به صورت بتا روی Cloudflare Workers و توی سرویس Browser Run در دسترسه.

🔗 https://blog.cloudflare.com/kitesurf/

Behrad Javed
✅ Channel
💬 Group
  • ❤ 3
  • 👍 2
  • 😁 1
Post #7307 3.7K
🛜 اروپا رسماً برای کاهش وابستگی به استارلینک، سراغ یک شبکه ماهواره‌ای مستقل رفت

اتحادیه اروپا پروژه‌ی IRIS² را نهایی کرده؛ یک منظومه ارتباطی امن با ۳۴۸ ماهواره که قرار است از سال ۲۰۲۹ وارد فاز استقرار شود. برآورد هزینه این طرح هم به بیش از ۱۰ میلیارد یورو می‌رسد.
طبق اعلام منابع رسمی اروپایی، این شبکه در گام نخست بیشتر برای کاربردهای دولتی و نظامی طراحی شده تا اروپا در شرایط بحرانی، وابستگی کمتری به زیرساخت‌های خارجی مثل استارلینک داشته باشد. در کنار آن، IRIS² برای پشتیبانی بشردوستانه در بحران‌ها هم پیش‌بینی شده و در مراحل بعدی، کاربران عادی و کسب‌وکارها هم می‌توانند از آن بهره ببرند.
این پروژه با مشارکت دولت‌های اروپایی و بخش خصوصی جلو می‌رود و از نظر راهبردی، یکی از مهم‌ترین تلاش‌های اروپا برای رسیدن به استقلال ارتباطی فضایی محسوب می‌شود.
در سمت مقابل، استارلینک اکنون به یک منظومه بسیار بزرگ با بیش از ۱۰ هزار ماهواره فعال رسیده؛ نمونه‌ای از اینکه چگونه SpaceX با سرعت و چابکی بالا، بازار ارتباطات ماهواره‌ای را قبضه کرده است.

✅ Channel
💬 Group
  • ❤ 1
  • 👍 1
  • 😁 1
Post #7305 3.34K
#فرصت_همکاری تيم ليد تست‌نفوذ در شركت باگدشت

شرح موقعيت شغلى:
انتظارات: هماهنگى و نظارت بر عملكرد تيم، تسلط بر كيفيت سنجى پروژه‌هاى ارزيابى امنيتی، مستندسازى آنها، ارائه راهكار ايمن سازى و ارائه نتايج به كارفرما
رشته تحصيلى: كامپيوتر يا رشته هاى مرتبط
وضعيت تحصيلى: فارغ التحصيل
ساكن: استان تهران
داراى حداقل ۲ سال سابقه تيم ليد تست‌نفوذ
داراى حداقل ۶ سال سابقه فعاليت در حوزه تست نفوذ
داراى سابقه فعاليت در شركتهاى پيمانكارى حوزه امنيت فناورى اطلاعات

دانش فنی:
تسلط بر انواع حملات و نحوه اجراى تست نفوذ بر مبناى متدولوژی WSTG
آشنايى با تست نفوذ زيرساخت شبكه و اكتيو دايركتورى (مزيت)
تسلط بر ارائه راهكار عملى در نحوه ايمن‌سازى آسيب‌پذيرى‌هاى امنيتی
توانايى كيفيت سنجى پروژه‌هاى تست نفوذ
تسلط بر مستندسازى دقيق فنی
دارا بودن مهارت مديريت جلسات كارفرمايى و بين تيمى
دارا بودن مهارت نظارت بر عملكرد تيم تست نفوذ
دارا بودن مهارت ارتباطى
دارا بودن مهارت كار تيمى
دارا بودن شخصيت منظم، پیگیر و مسئوليت پذير

ساعات كارى: شنبه تا چهارشنبه ۹ تا ۱۸
محل شركت: محدوده خيابان بهشتی

در صورت تمايل، لطفا رزومه خود را از طريق پنل باگدشت در سايت جابينجا ارسال فرماييد.

✅ Channel
💬 Group
  • 👎 12
  • 👍 3
  • ❤ 2
Post #7304 4.86K
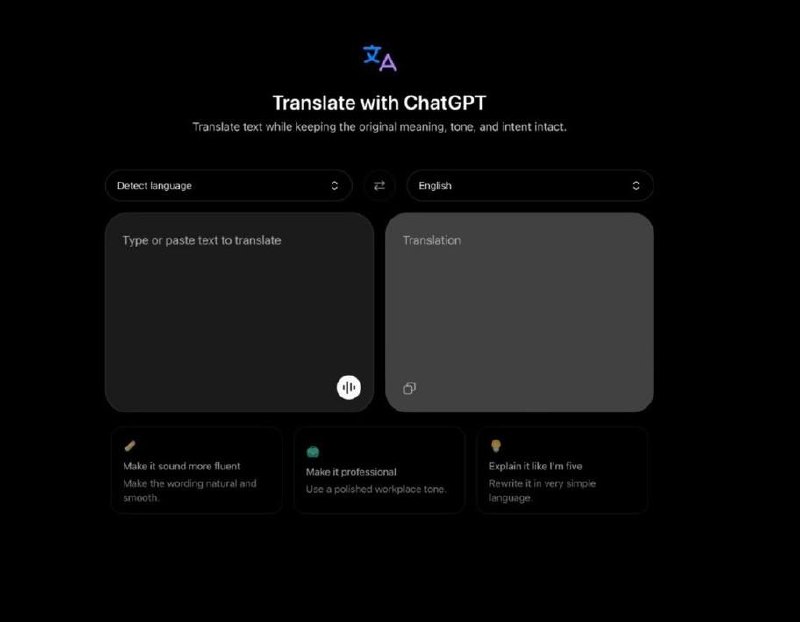
چند وقتی هست که OpenAI بی‌سروصدا یه ابزار جدید رو کنار ChatGPT معرفی کرده: ChatGPT Translate
برخلاف چیزی که فکر می‌کنید، این یه فیچر ساده داخل چت‌بات نیست؛ یه صفحه‌ی مستقل و جداگانه‌ست، دقیقاً شبیه گوگل ترنسلیت (با دو تا باکس کنار هم، یکی برای متن اصلی، یکی برای ترجمه)
تمرکزش روی «معنا» به‌جای «کلمه‌به‌کلمه» ترجمه‌کردنه. یعنی بجای ترجمه‌ی خشک و ماشینی، سعی می‌کنه لحن و بافت جمله رو هم حفظ کنه؛ که برای متن‌های تخصصی و گزارش‌های فنی خیلی مهمه.
فعلاً بیش از پنجاه زبان رو پوشش می‌ده، ورودی متنی و صوتی (روی موبایل) داره، ولی قابلیت ترجمه از روی تصویر که قول داده بودن هنوز فعال نشده.

🔗 chatgpt.com/translate

✅ Channel
💬 Group
  • ❤ 13
  • 👍 8
  • 🤯 1
Post #7303 3.99K
امنیت سایبری | Cyber Security نمایندگان قوه قضاییه، سازمان بازرسی کل کشور، سازمان پدافند غیرعامل و جمعی از مسئولان و کارشناسان دستگاه‌های ذی‌ربط
اگر همین ترکیب از دستگاه‌های حاضر در جلسه، مهمان چند سازمان زیرساختی دیگر هم باشند،
احتمالاً امنیت سایبری یک‌شبه می‌شود اولویت شماره یک مدیران
و بودجه امنیت سایبری با سرعت نور تصویب می‌شود! 🥹

✅ Channel
💬 Group
  • 😁 11
  • ❤ 4
Post #7302 4.39K
🔻 امنیت سایبری زیرساخت‌های راه‌آهن زیر ذره‌بین مرکز فرماندهی عملیات امنیت سایبری

مرکز فرماندهی عملیات امنیت سایبری، آخرین وضعیت امنیت سایبری زیرساخت‌های راه‌آهن کشور را با حضور مدیرعامل شرکت راه‌آهن بررسی کرد.

- به گزارش پایگاه اطلاع رسانی مرکز ملی فضای مجازی، نشست بررسی وضعیت امنیت سایبری زیرساخت‌های راه‌آهن کشور به میزبانی مرکز فرماندهی عملیات امنیت سایبری و با حضور دکتر حجت رئیس مرکز فرماندهی عملیات امنیت سایبری، جبارعلی ذاکری مدیرعامل شرکت راه‌آهن جمهوری اسلامی ایران و همچنین نمایندگان قوه قضاییه، سازمان بازرسی کل کشور، سازمان پدافند غیرعامل و جمعی از مسئولان و کارشناسان دستگاه‌های ذی‌ربط برگزار شد.

- در این نشست، وضعیت امنیتی سامانه کنترل علائم الکتریکی راه‌آهن و همچنین موضوع آسیب‌پذیری‌های موجود در برخی سامانه‌ها و وب‌سایت‌های مرتبط با شرکت راه‌آهن مورد بررسی و ارزیابی قرار گرفت و بر اهمیت صیانت از زیرساخت‌های حیاتی کشور به‌ویژه در حوزه حمل‌ونقل ریلی و ضرورت توجه به تهدیدات سایبری علیه این زیرساخت‌ها تأکید شد.

- در بخشی از این جلسه، مدیرعامل راه‌آهن گزارشی از آخرین وضعیت امنیت سایبری زیرساخت‌های راه‌آهن، اقدامات انجام‌شده در حوزه سامانه‌های کنترل و بهره‌برداری راه‌آهن ارائه کرد.

- همچنین برخی چالش‌های موجود در این حوزه از جمله کمبود نیروی انسانی متخصص، برگزار نشدن منظم جلسات کمیته امنیت سایبری و اجرایی نشدن بخشی از اسناد و الزامات ابلاغی مورد بحث و بررسی قرار گرفت و مرکز فرماندهی عملیات امنیت سایبری، راه‌آهن را ملزم به رفع نواقص کرد.

- در پایان این نشست، مقرر شد شرکت راه‌آهن ضمن برگزاری منظم جلسات کمیته امنیت سایبری با حضور دستگاه‌های ذی‌ربط، برنامه زمان‌بندی‌شده‌ای برای ارتقای معماری امنیتی، اجرای اقدامات امن‌سازی، بهینه سازی و ارتقاء مرکز عملیات امنیت (SOC) و رفع چالش‌های موجود ارائه کند.

- همچنین در این جلسه مقرر شد که سازمان پدافند غیرعامل به عنوان یکی از دستگاه‌های هماهنگ کننده امنیت سایبری، از طرف مرکز فرماندهی عملیات امنیت سایبری، بر اجرای مصوبات و پیشرفت اقدامات نظارت کرده و گزارش‌های مربوط را به این مرکز ارائه دهد.

✅ Channel
💬 Group
  • ❤ 8
  • 😁 1
Post #7301 3.4K
سرقت اطلاعات ۱۲۰۰ نفر در میوه و تره‌بار

رئیس #پلیس_فتا تهران از شناسایی و انهدام یک باند حرفه‌ای #کلاهبرداری با استفاده از دستگاه‌های اسکیمر خبر داده و می‌گوید که اطلاعات بانکی یک‌هزار و ۲۰۰ نفر از شهروندان در یکی از غرفه‌های میدان میوه و تره‌بار شهرداری تهران کپی و افشا شده بود.
مجرمان اسکیمری در پوشش مشاغل مختلف در قالب پیک رستوران، متصدی جایگاه سوخت، فروشندگان سیار، کارگران غرفه‌های میادین میوه و تره‌بار و سایر مشاغل خدماتی با در اختیار گرفتن کارت بانکی مشتریان، اطلاعات آن را کپی کرده و سپس کارت را خالی می‌کنند.

پ.ن: ظاهراً این روزها خرید چند کیلو میوه هم بدون احراز هویت دومرحله‌ای ریسک داره!

✅ Channel
💬 Group
  • 😁 12
  • ❤ 1
  • 👎 1
Post #7300 3.91K
- این روزها یکی از مهم‌ترین رویدادهای امنیت سایبری جهان، Black Hat USA 2026، در لاس‌وگاس در حال برگزاری است؛ جایی که پژوهشگران، شرکت‌های امنیتی و هکرهای کلاه‌سفید از سراسر دنیا آخرین تحقیقات، آسیب‌پذیری‌ها، ابزارها و فناوری‌های امنیتی را معرفی می‌کنند.
- تا اینجای کنفرانس، هوش مصنوعی تقریباً در همه بخش‌ها حضور پررنگی داشته؛ از SOC و Threat Detection گرفته تا مدیریت آسیب‌پذیری‌ها، Cloud Security و دفاع خودکار. از طرف دیگر، شرکت‌های مختلف هم در حال معرفی نسل جدید محصولات امنیتی خود هستند.
- تا این لحظه، هوش مصنوعی پررنگ‌ترین موضوع Black Hat 2026 بوده است؛ تقریباً همه شرکت‌های بزرگ امنیتی محصولات جدید خود را با تمرکز بر AI معرفی کرده‌اند. اما از فردا با آغاز بخش اصلی کنفرانس، انتظار می‌رود مهم‌ترین پژوهش‌ها، تکنیک‌های حمله، ابزارهای متن‌باز و آسیب‌پذیری‌های جدید هم منتشر شوند.

#Conference
✅ Channel
💬 Group
  • ❤ 12
Post #7298 3.3K
📊 گزارش جدید درباره جایگاه ایران در شاخص‌های توسعه دیجیتال

گزارش «پایش و تحلیل جایگاه بین‌المللی ایران در شاخص‌های توسعه دیجیتال» با هدف ارائه تصویری جامع از وضعیت ایران در مهم‌ترین شاخص‌های جهانی فناوری اطلاعات، ارتباطات و تحول دیجیتال منتشر شد.

در این گزارش، جایگاه و روند تغییرات ایران در ۸ شاخص بین‌المللی بررسی شده است:

- توسعه دولت الکترونیکی (EGDI)
- مشارکت الکترونیکی (EPI)
- توسعه فناوری اطلاعات و ارتباطات (IDI)
- آمادگی شبکه‌ای (NRI)
- آمادگی دولت برای هوش مصنوعی (GAIRI)
- نوآوری جهانی (GII)
- توسعه انسانی (HDI)
- امنیت سایبری جهانی (GCI)

این گزارش با مقایسه وضعیت ایران با کشورهای منتخب، به شناسایی نقاط قوت، ضعف و شکاف‌های موجود در مسیر توسعه دیجیتال کشور پرداخته و فاصله ایران با اهداف تعیین‌شده در اسناد بالادستی و برنامه هفتم پیشرفت را نیز بررسی کرده است.

تیر ۱۴۰۵
پژوهشگاه ارتباطات و فناوری اطلاعات

#گزارش #سند
✅ Channel
💬 Group
Post #7297 4.38K
الکامپ ۱۴۰۵ با محوریت هوش مصنوعی و امنیت دیجیتال برگزار می‌شود

- بیست‌ونهمین نمایشگاه بین‌المللی الکامپ از ۹ تا ۱۲ شهریور ۱۴۰۵ در محل دائمی نمایشگاه‌های بین‌المللی تهران برگزار می‌شود. امسال هوش مصنوعی، امنیت دیجیتال و آینده اقتصاد دیجیتال به عنوان محورهای اصلی این رویداد انتخاب شده‌اند.
- پوستر این دوره با الهام از هویت بصری جدید الکامپ و با استفاده از نماد «ققنوس» طراحی شده است؛ نمادی که برگزارکنندگان آن را نشانه‌ای از امید، نوآوری، بازآفرینی و نگاه به آینده می‌دانند.
- الکامپ ۱۴۰۵ میزبان صدها شرکت داخلی و بین‌المللی، استارتاپ‌ها، شرکت‌های دانش‌بنیان و فعالان صنعت فناوری خواهد بود. محورهای این نمایشگاه شامل هوش مصنوعی، امنیت دیجیتال، اقتصاد دیجیتال، دولت هوشمند، فین‌تک، زیرساخت‌های ارتباطی و مراکز داده است.

#همایش_نمایشگاه_رویداد
✅ Channel
💬 Group
  • ❤ 10
  • 👎 4
  • 😁 1
Post #7296 3.19K
🍏 اپل برای گزارش‌های امنیتی محدودیت گذاشت

- اپل برای کنترل موج گزارش‌های امنیتی، قوانین جدیدی برای برنامه دریافت باگ اعمال کرده است. دلیل این تصمیم، افزایش گزارش‌های بی‌کیفیت و نادرستی است که با کمک ابزارهای هوش مصنوعی تولید می‌شوند و فرآیند بررسی تیم امنیتی را با مشکل مواجه کرده‌اند.
- اپل قوانین جدیدی برای دریافت گزارش‌های آسیب‌پذیری اعمال کرده و از این پس، پژوهشگران امنیتی فقط می‌توانند تعداد محدودی گزارش را به‌صورت هم‌زمان ثبت کنند. پس از رسیدن به این سقف نیز باید ۳۰ روز منتظر بمانند یا درخواست افزایش سهمیه بدهند.
- به گفته اپل، دلیل این تصمیم موج گزارش‌های کم‌کیفیت یا نادرستی (AI slop) است که با کمک ابزارهای هوش مصنوعی تولید می‌شوند و زمان زیادی از تیم‌های بررسی امنیتی می‌گیرند.
- این تغییر پس از آن مطرح شد که استارتاپ ایتالیایی Bynario اعلام کرد با استفاده از ChatGPT، تنها در سه هفته بیش از ۵۰ آسیب‌پذیری در آخرین نسخه macOS شناسایی کرده است.

🔗 https://security.apple.com/bounty/guidelines/?utm_source=chatgpt.com

#AI #BugBounty
✅ Channel
💬 Group
Guidelines - Apple Security Research Your security research may be eligible for a reward through the Apple Security Bounty. We welcome reports from anyone.
  • ❤ 10
  • 👍 2
Post #7295 3.92K
حمله سایبری به تاسیسات آب آمریکا، بهانه‌ی تهدید زیرساخت‌های ایران

✅ Channel
💬 Group
  • 👍 10
  • 😁 1
Post #7294 3.25K
📈 Gartner® Magic Quadrant™ for Backup and Data Protection Platforms
May 2026

#Gartner #Report
✅ Channel
💬 Group
  • ❤ 2
Post #7293 3.92K
💜 اطلاعیه نوبیتکس در خصوص شفاف‌سازی درباره نحوه جبران خسارت حادثه امنیتی

در دو روز گذشته، تصویری برش‌خورده و ناقص از یک مکاتبه اداری در بعضی رسانه‌ها و شبکه‌های اجتماعی منتشر شده و بر مبنای آن، این ادعا شکل گرفته است که #نوبیتکس برای جبران خسارت‌های ناشی از حادثه امنیتی خرداد ۱۴۰۴، درخواست دریافت کمک مالی از صندوق توسعه ملی داشته است. انتشار این تصویر، بدون ارائه متن کامل نامه، زمان تنظیم آن و توضیح درباره زمینه شکل‌گیری مکاتبه، زمینه‌ساز تفسیرها و روایت‌های متعدد و بعضا نادرست شده است.

برای رفع هرگونه ابهام، لازم است چند نکته را توضیح دهیم:

نامه مورد اشاره، مربوط به بیش از یک سال قبل است. یکی از نشانه‌های روشن قدیمی بودن آن نیز این است که نام مدیرعامل وقت نوبیتکس در آن درج شده؛ در حالی که بیش از هشت ماه از تغییر مدیرعامل نوبیتکس می‌گذرد.

اصل این فرایند نیز با فراخوان و پیگیری نهادهای دولتی برای شناسایی کسب‌وکارهای آسیب‌دیده از جنگ آغاز شد. در آن مقطع اعلام شده بود که برای حمایت از شرکت‌های آسیب‌دیده، به‌ویژه کسب‌وکارهای دانش‌بنیان و فعالان اقتصاد دیجیتال، اطلاعات لازم جمع‌آوری و امکان استفاده از تسهیلات یا منابع حمایتی از محل صندوق نوآوری و شکوفایی، صندوق توسعه ملی و سایر منابع بررسی خواهد شد. نوبیتکس نیز مانند سایر کسب‌وکارهای مشمول، اطلاعات مورد درخواست را در همین چارچوب ارائه کرد.

با این حال، همان‌طور که پیش‌تر نیز به‌صراحت اعلام شده است، تمام خسارت‌های ناشی از حادثه امنیتی سال گذشته، به‌طور کامل از محل منابع داخلی شرکت و سهامداران نوبیتکس جبران شد. هیچ نهاد دولتی، عمومی یا حاکمیتی، هیچ‌گونه کمک مالی برای جبران این خسارت‌ها یا کمک به نوبیتکس نکرده است و فراتر از آن حتی موانع پیش روی کسب‌وکارهای بخش خصوصی از جمله انسداد درگاه‌های بانکی نیز رفع نشد.

در جریان جنگ دوازده روزه با هدف آسیب به زندگی میلیون‌ها نفر از شهروندان و بهره‌برداری از آثار آن در شرایط جنگی، نوبیتکس هدف حمله سایبری قرار گرفت. پیش از این توضیح داده شده که قطع بودن اینترنت بین‌الملل در آن مقطع هم باعث عمیق‌تر شدن ضرر نوبیتکس شد. در چنین شرایطی، حمایت از زیرساخت‌ها و کسب‌وکارهایی که در نتیجه یک منازعه بیرونی و نه به‌دلیل تصمیم یا قصور خود آسیب دیده‌اند، صرفا یک مطالبه صنفی نیست؛ بلکه بخشی از مسئولیت حاکمیت در قبال حفاظت از سرمایه‌های ملی، زیرساخت‌های اقتصاد دیجیتال و دارایی‌های میلیون‌ها شهروند است.

نوبیتکس یک کسب‌وکار خصوصی و مستقل است و تمام خسارت‌های واردشده را از محل منابع داخلی شرکت و سهامداران خود تامین کرده و بدون اتکا به منابع عمومی، مسیر خدمت‌رسانی به کاربران را ادامه داده است. مدیریت این بحران، حفظ تعهدات در قبال کاربران و صیانت از دارایی‌های آنان در شرایط جنگی، آن هم بدون دریافت هرگونه کمک مادی از نهادهای دولتی یا حاکمیتی، تجربه‌ای قابل‌توجه از مسئولیت‌پذیری و امانت‌داری بخش خصوصی ایران بوده است. تجربه‌ای که حاصل تلاش جمعی کارکنان، مدیران و سهامداران نوبیتکس برای حفظ حقوق کاربران در یکی از دشوارترین مقاطع فعالیت این مجموعه بود.

پس از حادثه امنیتی نیز تاکنون وضعیت دارایی‌ها و تعهدات نوبیتکس در سه مرحله و از سوی سه نهاد متفاوت بررسی و حسابرسی شده است. یکی از این بررسی‌ها به صدور گواهی اثبات ذخایر نوبیتکس با تایید کارشناسان رسمی دادگستری منجر شد که نتیجه آن در گزارش دوسالانه نوبیتکس نیز منعکس شده است.

✅ Channel
💬 Group
  • ❤ 6
  • 😁 4
  • 👍 2
  • 👎 1
Post #7292 3.07K
🔴 اطلاعیه مرکز فرماندهی عملیات امنیت سایبری در خصوص اقدامات حفاظتی ضروری مسئولین کشوری و فرماندهان امنیتی و نظامی

با عنایت به شرایط جاری کشور و مقابله با دشمن متجاوز، مقتضی است مسئولین ارشد کشوری و لشکری، فرماندهان نظامی و امنیتی و کارمندان دستگاه‌های نظامی و امنیتی موارد زیر را به عنوان توصیه‌های اکید مورد ملاحظه قرار دهند. انتظار می‌رود با دقت نظر و رعایت این توصیه‌ها، گامی مؤثر در خنثی‌سازی اقدامات خصمانه برداشته شود.

۱. از همراه داشتن هرگونه دستگاه الکترونیکی از جمله تلفن همراه (حتی در حالت خاموش)، ساعت هوشمند، تبلت، لپ‌تاپ و هر وسیله دارای باتری و آنتن در محل جلسات محرمانه، مراکز نظامی و امنیتی، سایت‌های مهم و مناطق عملیاتی خودداری شود.
۲. در صورت به همراه داشتن تلفن همراه، از نصب و استفاده هرگونه پیام‌رسان یا برنامه شبکه اجتماعی پرهیز گردد.
۳. از به کارگیری هر تلفن همراه یا سیم‌کارتی که به نام خود شخص یا اعضای خانواده ثبت شده، خودداری شود.
۴. در طول دوره جنگ از کارت‌های بانکی شخصی و روش‌های پرداخت آنلاین برای خریدها استفاده نشود.
۵. اگر محل سکونت شخص در پایگاه‌های داده‌ ثبت شده است، از حضور در آن مکان خودداری شود.
۶. از خودرو‌هایی که فرد یا خانواده مالک آن‌ها هستند، استفاده نگردد.
۷. سایر ارتباطات با آشنایان به حداقل برسد.
۸. از گرفتن هرگونه عکس با تلفن همراه یا سایر دستگاه‌ها، چه خدمات موقعیت‌یاب فعال باشد چه غیرفعال، خودداری شود. در صورت ثبت هر تصویری، لازم است فرد فوراً محل را ترک نماید.
۹. در صورت به همراه داشتن تلفن همراه، دسترسی موقعیت مکانی تلفن در تنظیمات اصلی غیرفعال شده و مجوزهای اعطاشده به همه برنامه‌ها در بازه‌های زمانی منظم بازبینی گردد. لازم است هر‌گونه برنامه غیر‌ضروری از تلفن همراه حذف شده و دسترسی سایر برنامه‌ها به موقعیت مکانی، دوربین، میکروفون، دفترچه تلفن و پیام‌کوتاه به حداقل برسد.
۱۰. لازم است موارد فوق برای اعضای خانواده، نزدیکان و مرتبطین نیز رعایت گردد.

با آرزوی پیروزی کامل کشور عزیزمان بر دشمن غاصب و متجاوز
مرکز فرماندهی‌ عملیات‌ امنیت سایبری

✅ Channel
💬 Group
  • 👍 10
  • 😁 8
  • ❤ 4
Post #7291 3.03K
🔒 رکوردشکنی حملات باج‌افزاری در سال ۲۰۲۶؛ بیش از ۵۶۰۰ قربانی در ۷ ماه

- آمارهای منتشرشده نشان می‌دهد از ابتدای سال ۲۰۲۶ تاکنون، نام ۵٬۶۶۲ سازمان و شرکت در وب‌سایت‌های نشت داده گروه‌های باج‌افزاری منتشر شده است؛ رقمی که نسبت به مدت مشابه سال گذشته ۲۳ درصد افزایش داشته و در مقایسه با سال ۲۰۲۴ نیز نزدیک به ۵۰ درصد بیشتر است.
- تنها در ماه ژوئیه ۲۰۲۶، گروه‌های باج‌افزاری ۹۵۵ قربانی جدید را در سایت‌های افشای اطلاعات خود منتشر کردند که یکی از بالاترین آمارهای ماهانه ثبت‌شده تاکنون محسوب می‌شود.
- کارشناسان معتقدند رشد مدل Ransomware-as-a-Service (RaaS)، افزایش تعداد گروه‌های فعال و تمرکز بیشتر بر حملات مبتنی بر سرقت داده و اخاذی، از مهم‌ترین عوامل این روند صعودی هستند.

✅ Channel
💬 Group
  • ❤ 5
Post #7290 3.67K
❤️ مایکروسافت از نخستین مدل اختصاصی هوش مصنوعی امنیت سایبری خود رونمایی کرد

مایکروسافت از MAI-Cyber-1-Flash، نخستین مدل اختصاصی هوش مصنوعی خود در حوزه امنیت سایبری، رونمایی کرد؛ مدلی که برای شناسایی آسیب‌پذیری‌ها در کدهای نرم‌افزاری، تحلیل تهدیدها و تسریع فرآیند اصلاح آن‌ها طراحی شده است. این مدل بخشی از پلتفرم MDASH بوده و به گفته مایکروسافت، در آزمون CyberGym عملکردی بهتر از مدل‌های مطرحی مانند GPT، Gemini و Mythos ارائه کرده و در عین حال هزینه پردازش را تا ۵۰ درصد کاهش داده است.

هم‌زمان، مایکروسافت از Project Perception نیز رونمایی کرد؛ یک پلتفرم امنیتی مبتنی بر عامل‌های هوش مصنوعی (AI Agents) که وظایفی مانند شبیه‌سازی حملات (Red Team)، تحلیل و اولویت‌بندی تهدیدها (Blue Team) و اصلاح خودکار آسیب‌پذیری‌ها (Green Team) را انجام می‌دهد. این شرکت اعلام کرده است که این سامانه با اتکا به بیش از ۱۰۰ تریلیون سیگنال امنیتی روزانه و داده‌های حاصل از ۱.۶ میلیون مشتری، برای افزایش سرعت و دقت دفاع سایبری توسعه یافته و نسخه پیش‌نمایش عمومی آن از اوایل ماه اوت در دسترس قرار خواهد گرفت.

🔗 https://microsoft.ai/news/introducing-mai-cyber-1-flash-inside-mdash/

#AI
✅ Channel
💬 Group
  • ❤ 6
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →