TGViewer
Channel Public Channel
امنیت سایبری | Cyber Security

امنیت سایبری | Cyber Security

@intsec

مرجع اخبار، تحلیل و روایت دنیای امنیت سایبری برای متخصصان و علاقه‌مندان

گروه تخصصی برای تبادل اطلاعات و دانش در تمام حوزه‌های امنیت سایبری
@IntSecGroup

ارتباطات و تبلیغات
@IntSecAdmin

کانال در پیام‌رسان بله
ble.ir/join/3FPZrprqKe
Subscribers
16.2K
Photos
3.7K
Videos
607
Links
3.4K

Showing posts older than #7050 · Back to latest

Older Posts 16 shown
Post #7048 2.97K
- گزارش شکاف مهارت‌های امنیت سایبری فورتی‌نت در ماه آوریل، بار دیگر بر چالشی تأکید می‌کند که همچنان سازمان‌ها را در سراسر جهان تحت تأثیر قرار داده است:

🔸 کمبود نیروی متخصص و ماهر در حوزه امنیت سایبری

- هم‌زمان با پیشرفته‌تر و فراگیرتر شدن تهدیدات مبتنی بر هوش مصنوعی، بسیاری از سازمان‌ها در جذب و حفظ متخصصانی که توان دفاع در برابر این تهدیدات را داشته باشند، با دشواری روبه‌رو هستند. ترکیبِ گسترش مداوم چشم‌انداز تهدیدات و افزایش شکاف مهارتی، به یک ریسک جدی امنیت سایبری برای کسب‌وکارها در سطح جهان تبدیل شده است.

- به‌شدت توصیه می‌کنم زمانی را برای مطالعه نسخه کامل این گزارش اختصاص دهید. این گزارش شامل آمارهایی قابل‌تأمل و صادقانه بگویم، نگران‌کننده است که به‌روشنی ابعاد کمبود مهارت در حوزه امنیت سایبری و تأثیر آن بر سازمان‌ها در سراسر جهان را نشان می‌دهد.

✅ @IntSec
  • ❤ 7
Post #7046 2.99K
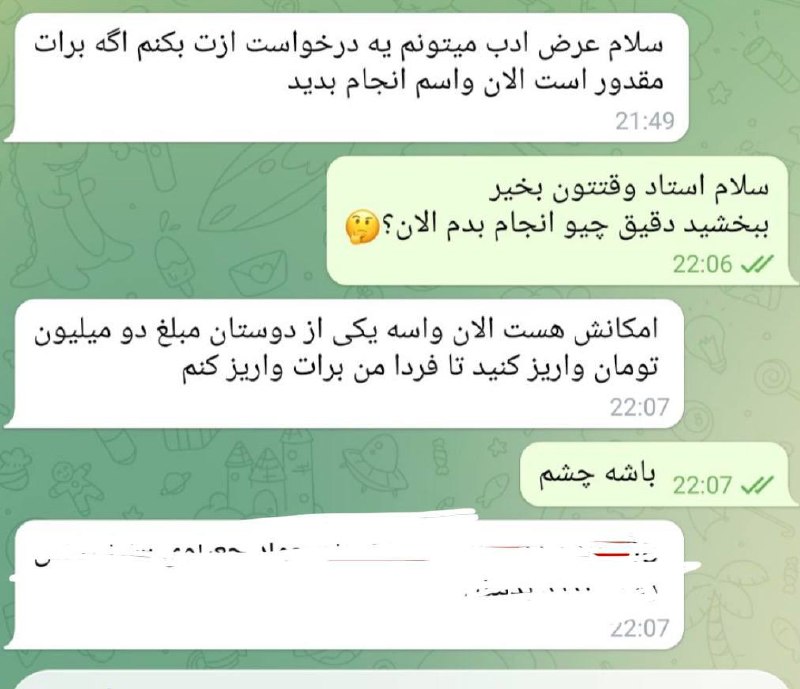
یکی از همکلاسی‌های دانشگاه تو روبیکا یک اکانت زده اسم استاد و عکس استاد رو گذاشته پروفایل
رفته پی وی همه درخواست پول کرده 🫠🤦🏻‍♂️

🛡 @IntSec
  • 😁 41
  • 😐 3
  • ❤ 1
Post #7045 2.87K
⛔ نشت جدید: اطلاعات کاربران سامانه پیامکی فراسیستم در معرض سوءاستفاده

- مجموعه‌ای در حدود 15 گیگابایت از اطلاعات مربوط به سامانه پیام کوتاه «فراسیستم (FaraSMS)» در فهرست فروشندگان بانک‌های اطلاعاتی غیرمجاز مشاهده شده است. داده‌های موجود شامل شناسه کاربری، نام، نام خانوادگی، نام کاربری، کلمه عبور، آدرس ایمیل، آخرین تاریخ ورود، شهر، استان، شرکت، آدرس یا نشانی، کدپستی، شماره تلفن ثابت، شماره تلفن همراه و سایر اطلاعات مرتبط با کاربران این سامانه است.
- افشای این اطلاعات می‌تواند کاربران را در معرض دسترسی غیرمجاز به حساب‌ها، حملات مهندسی اجتماعی، فیشینگ هدفمند، سوءاستفاده از اطلاعات تماس و نقض حریم خصوصی قرار دهد. به کاربران توصیه می‌شود در صورت استفاده مجدد از گذرواژه‌ها در سایر سرویس‌ها، نسبت به تغییر آن‌ها اقدام کنند و مراقب پیام‌ها و ایمیل‌های مشکوک باشند.
- صحت داده‌های ارائه‌شده توسط لیکفا در بررسی نمونه‌ای تایید شد.

🛡 @intsec
  • ❤ 4
  • 👍 3
Post #7044 2.71K
رصد فعالیت‌های مجرمانه مرتبط با جام جهانی فوتبال توسط پلیس فتا

رئیس مرکز امداد و فوریت‌های سایبری:
- ۳۴ کارگروه ویژه عملیاتی رصد و مبارزه با پدیده شرط بندی قمار مرتبط با مسابقات فوتبال جام جهانی ۲۰۲۶ در پلیس فتا ایجاد شده است.
- با استناد به قانون کشور مبنی بر مجرمانه بودن هرگونه فعالیت در خصوص ایجاد سایت کانال و یا هر بستری به‌منظور شرط بندی و قمار پیش بینی نتیجه مسابقات پلیس فتا با توجه به شرح وظایف در این حوزه رصد این فعالیت های مجرمانه را با دقت زیر نظر خواهد داشت
- در ادوار گذشته نیز پروندهای زیادی مرتبط با این موضوع به #پلیس_فتا سراسر کشور ارجاع و افراد زیادی بعلت عدم توجه به هشدارهای سایبری پلیس فتا و وعده‌های دروغین و فریبکارانه گردانندگان سایت‌های شرط بندی و قمار متضرر و بخشی از دارایی خود را از دست داده اند.

🛡 @IntSec
  • 👍 8
  • ❤ 2
Post #7043 2.75K
پاداش گزارش رمزارز غیرمجاز، تا ۳۰۰ میلیون تومان

مدیرعامل شرکت توزیع برق تهران بزرگ: به گزارش‌های مردمی با توجه به تعداد رمزارزهای کشف شده از ۳ تا ۳۰۰ میلیون تومان پاداش داده می‌شود.
- هویت گزارش‌دهندگان فاش نخواهد شد.
- در چندسال گذشته ۲۵ هزار دستگاه استخراج رمزارز غیرمجاز در تهران کشف شده که بخشی از آن با کمک گزارش‌های مردمی بوده است.

🛡 @IntSec
  • 😁 10
  • 👍 5
Post #7042 3.24K
⚠️ #اینفوگرافیک کیوشینگ (Qishing)
فیشینگ از طریق کد QR


🛡 @IntSec
  • 👍 5
  • ❤ 2
Post #7041 2.79K
📲کارمندی که با یک فلش، بزرگ‌ترین اسناد محرمانه آمریکا را سرقت کرد

- همه‌چیز از اتاقی فوق‌امنیتی در پایگاه‌های اطلاعاتی آمریکا شروع شد؛ جایی که هزاران گزارش محرمانه جنگ عراق و افغانستان، مکالمات دیپلماتیک و اسناد عملیات‌های مخفی ذخیره می‌شدند. سیستم آن‌قدر امن به‌نظر می‌رسید که مقام‌های آمریکایی تصور می‌کردند بیرون بردن اطلاعات تقریباً غیرممکن است.

- اما مشکل از جایی شروع شد که کسی به یک تحلیلگر جوان ارتش آمریکا بیش‌ازحد اعتماد کرده بود. نامش «بردلی منینگ» بود؛ سربازی که به شبکه داخلی محرمانه وزارت دفاع آمریکا دسترسی داشت؛ همان شبکه‌ای که میلیون‌ها سند طبقه‌بندی‌شده در آن نگهداری می‌شد.

- در سال‌های جنگ عراق، حجم عظیمی از اطلاعات نظامی هر روز وارد این سیستم می‌شد؛ گزارش حملات، بازجویی‌ها، تلفات غیرنظامیان و مکاتبات دیپلماتیک. دسترسی گسترده برای سرعت کار طراحی شده بود، اما دقیقاً همان دسترسی گسترده، تبدیل به نقطه ضعف امنیتی شد.

- منینگ آرام‌آرام شروع به دانلود فایل‌ها کرد. نه با تجهیزات عجیب و نه با نفوذ پیچیده سایبری؛ فقط با دسترسی عادی یک کارمند داخلی. بعدها گفته شد بخشی از فایل‌ها حتی روی CD و حافظه‌های ساده منتقل شده بودند؛ اتفاقی که برای دستگاه امنیتی آمریکا شوکه‌کننده بود.

- در سال ۲۰۱۰، ناگهان سایت WikiLeaks شروع به انتشار انبوهی از اسناد محرمانه آمریکا کرد؛ از گزارش‌های جنگی گرفته تا صدها هزار پیام دیپلماتیک وزارت خارجه. یکی از جنجالی‌ترین فایل‌ها، ویدیویی بود که حمله بالگرد آمریکایی در بغداد و کشته شدن چند نفر، از جمله دو خبرنگار رویترز را نشان می‌داد.

- انتشار اسناد، واشنگتن را وارد بحران کرد. سفارتخانه‌های آمریکا در سراسر جهان در وضعیت هشدار قرار گرفتند و مقام‌های امنیتی نگران بودند نام منابع اطلاعاتی و همکاران مخفی آمریکا فاش شود.

- ترسناک‌ترین بخش ماجرا برای نهادهای اطلاعاتی آمریکا چیز دیگری بود؛ این‌که بزرگ‌ترین نشت اطلاعات محرمانه، نه توسط هکرهای خارجی و نه توسط سرویس‌های رقیب، بلکه توسط فردی انجام شد که هر روز با کارت شناسایی رسمی از در اصلی وارد محل کارش می‌شد.

در عصر دیجیتال، گاهی فقط یک فلش کوچک که در جیب جا می‌شود، از بمب و موشک هم می‌تواند خطرناک‌تر باشد.

@IntSec
  • 👍 7
  • ❤ 2
Post #7040 2.99K
🚨 آزمایشگاه OWASP WSTG — مرجعی برای یادگیری و تمرین تست نفوذ وب

در این صفحه، استاندارد OWASP Web Security Testing Guide (WSTG) به‌صورت ساختاریافته ارائه شده تا بتوانید مباحث امنیت وب را به شکل هدفمند مطالعه و تمرین کنید.

در هر بخش از این آزمایشگاه:

🔹 توضیح مفاهیم و الزامات هر مبحث ارائه شده است
🔹 تست کیس‌های مرتبط برای انجام تست‌های امنیتی معرفی شده‌اند
🔹 لینک چالش‌های عملی جهت تمرین همان مفاهیم در محیط آزمایشگاهی قرار داده شده است

این مجموعه به‌صورت مستمر در حال تکمیل است و به مرور زمان:

🔸 تست‌کیس‌های بیشتری به آن افزوده می‌شود
🔸 چالش‌های عملی جدید اضافه می‌شود
🔸 بروزرسانی‌های آموزشی منتشر خواهد شد

اگر در حوزه Web Security و Web Penetration Testing فعالیت می‌کنید یا در حال یادگیری این حوزه هستید، این آزمایشگاه می‌تواند منبعی کاربردی برای مطالعه، تمرین و تقویت مهارت‌های عملی شما باشد.

🔗 مشاهده آزمایشگاه OWASP WSTG

https://challenginno.ir/owasp-wstg

برای دریافت آموزش‌ها و چالش‌های جدید، ما را دنبال کنید.

🌐 https://challenginno.ir
📢 t.me/challenginno
📢 https://ble.ir/challenginno
  • ❤ 12
  • 😐 1
Post #7035 2.93K
زلزله در وال‌استریت و دنیای امنیت سایبری؛ ابرمدلِ «Claude Mythos» منتشر شد!

شرکت Anthropic مدلی را عمومی کرد که پیش از این گفته می‌شد «به شدت خطرناک است» و نباید عرضه شود. مدلی که سیستم‌های امنیتی دنیا را به چالش خواهد کشید.

چرا این مدل انقدر ترسناک است؟
- در یک پیش‌نمایش محدود (Restricted Preview)، مدل Mythos توانسته فقط در مرورگر فایرفاکس ۲۷۱ حفره امنیتی عمیق پیدا کند! جالب اینجاست که یکی از این باگ‌ها ۱۵ سال در موتور HTML و دیگری ۲۰ سال در پردازشگر XML موزیلا از دید تمام ممیزی‌های انسانی پنهان بوده‌اند.
- قدرت اتوماسیون Mythos فراتر از تصور است؛ با ورود این مدل، سرعت پیدا کردن و رفع باگ در موزیلا از ۲۱ مسئله در ماه، ناگهان به ۴۲۳ پچ امنیتی در یک ماه جهش کرد!

- احتمالاً باید منتظر چه جابه‌جایی‌های سنگینی در بورس باشیم. و سقوط آزاد سهام غول‌های امنیت و نرم‌افزار را ببینیم:
Cloudflare: -۱۳٪
CrowdStrike: -۷٪
Tenable: -۹٪
Palo Alto: -۶٪
LegalZoom: -۲۰٪

- شاخص S&P 500 Software and Services تنها در یک جلسه معاملاتی ۲.۶٪ افت کرد و از ابتدای سال تا الان ۱۲٪ پایین آمده است. با عرضه عمومی، احتمالاً موج دوم سقوط سهام شرکت‌های امنیت سایبری سنتی شروع می‌شود؛ چون ایجنتی وارد بازار شده که باگ‌های ۲۰ ساله را در چند ثانیه جراحی می‌کند.

ما از عصر چت‌بات‌ها خارج شدیم و وارد عصر «ایجنت‌های مخرب و سازنده» شدیم.

@intsec
  • 👍 15
  • ❤ 5
  • 🤯 2
  • 😢 1
Post #7034 2.69K
بسمه تعالی
اعضای محترم انجمن رمز ایران
با سلام و احترام
در راستای مأموریت انجمن رمز ایران برای توسعه تعامل میان دانشگاه و صنعت، و بر اساس برنامه مشترک کمیته شاخه‌های دانشجویی و کمیته فناوری و صنعت انجمن، سلسله نشست‌های تخصصی «آشنایی با صنعت افتا و فرصت‌های حرفه‌ای پیش‌روی دانشجویان» طراحی و برنامه‌ریزی شده است. هدف از برگزاری این نشست‌ها، آشنایی دانشجویان و پژوهشگران جوان با چالش‌ها، نیازمندی‌ها، روندهای نوظهور و فرصت‌های شغلی و کارآفرینی در حوزه امنیت فضای تولید و تبادل اطلاعات (افتا) و ایجاد بستری برای گفت‌وگوی مستقیم با متخصصان و فعالان برجسته صنعت است.

پنجمین نشست از این مجموعه، روز سه‌شنبه ۲۶ خردادماه ۱۴۰۵ از ساعت ۱۵:۳۰ تا ۱۷:۰۰ به‌صورت برخط و از طریق نشانی زیر برگزار خواهد شد:
https://vc.sharif.edu/ch/isc

در این نشست، جناب آقای مهندس محمدعلی فرمهینی فراهانی، مدیر گروه تحقیق و توسعه شرکت ابری برنا، و جناب آقای دکتر مهران علیدوست‌نیا، عضو هیئت علمی دانشگاه شهید بهشتی و هم‌بنیان‌گذار شرکت ابر هوشمند، به بررسی و تبیین موضوع «بازارگاه امنیت ابر» خواهند پرداخت.

در این گفت‌وگو، ضمن معرفی مفهوم بازارگاه‌های امنیتی در زیست‌بوم رایانش ابری، به موضوعاتی نظیر الگوهای نوین ارائه و مصرف خدمات امنیتی، فرصت‌های کسب‌وکار و نوآوری در این حوزه، چالش‌های فنی و اجرایی، و همچنین نیازهای تخصصی و فرصت‌های شغلی پیش‌روی دانشجویان و فارغ‌التحصیلان علاقه‌مند پرداخته خواهد شد.

از اعضای محترم انجمن، دانشجویان، پژوهشگران و تمامی علاقه‌مندان دعوت می‌شود با حضور فعال در این نشست و مشارکت در بحث و تبادل نظر، از فرصت تعامل مستقیم با سخنرانان بهره‌مند شوند. همچنین خواهشمند است با اطلاع‌رسانی این برنامه در میان دانشجویان و همکاران علاقه‌مند، ما را در تحقق اهداف این رویداد علمی و حرفه‌ای یاری فرمایید.

با آرزوی توفیق، سلامتی و سربلندی برای همه عزیزان
دبیرخانه انجمن رمز ایران

@IntSec
  • ❤ 4
Post #7033 2.71K
رد شکایت علیه ستاد فضای مجازی در دیوان عدالت اداری

- هیأت عمومی دیوان عدالت اداری شکایت تعدادی از شهروندان برای ابطال سند ایجاد ستاد ویژه ساماندهی و راهبری فضای مجازی، را رد کرد. این دادخواستی که علیه نهاد ریاست‌جمهوری مطرح شده بود، در نهایت به قرار رد شکایت منجر شد.
- احمدرضا عابدی، رئیس دیوان عدالت اداری، این رأی را قطعی اعلام کرد. بر اساس این دادنامه، تغییرات اساسی در ساختار ستاد باعث شده است که رسیدگی به شکایات قبلی منتفی شود و دیگر موجبی برای پذیرش اعتراضات وجود نداشته باشد.
  • 😁 12
  • 👎 2
  • 👍 1
Post #7028 2.48K
2026 #Data_Breach Investigations #Report

Verizon

✅ Channel
💬 Group
Post #7027 2.48K
وزیر ارتباطات و فناوری اطلاعات:

-
در جنگ اخیر دشمن در چندین نوبت ارتباط مرکز با جزایر را قطع کرد.
- بیش از ۵۰۰ مرکز ارتباطی و بیش از ۱۰۰ سایت مخابراتی در جنگ اخیر مورد حمله قرار گرفتند.
- باتمام این مداخلات و حوادث‌ها، مردم دچار اختلال نشدند و ارتباطشان با یکدیگر قطع نشد.
- با تامین تجهیزات و ارتباطات ماهواره‌ای توانستیم این ارتباط را پایدار نگهداریم.

✅ Channel
💬 Group
  • 😁 7
  • ❤ 4
  • 👍 2
  • 🤔 1
Post #7026 2.67K
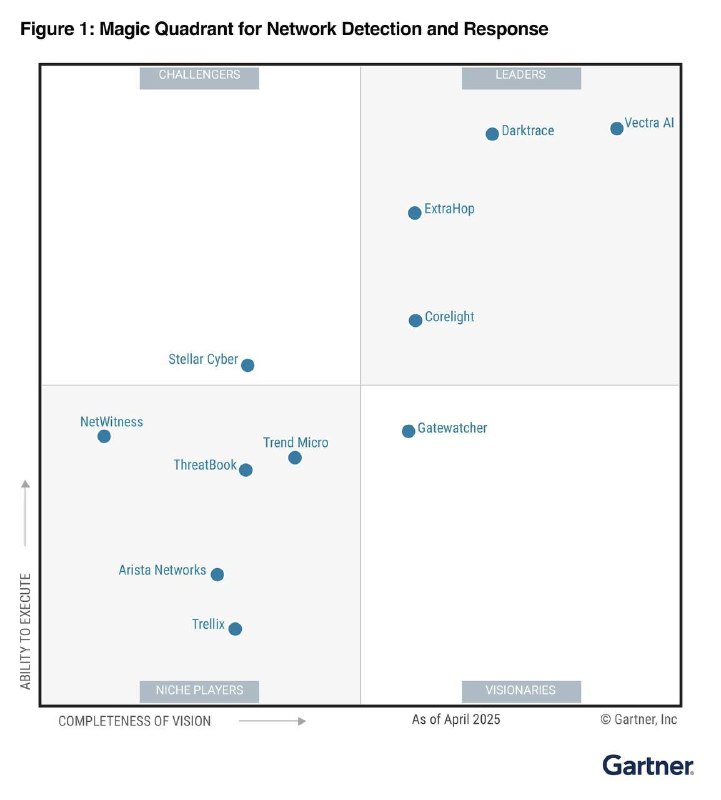
📈 Gartner® Magic Quadrant™ for Network Detection and Response (NDR)
April 2025

#Gartner #Report

✅ Channel
💬 Group
  • 👍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →