TGViewer
Channel Public Channel
in2security

in2security

@intosecurity

Приветствуем вас на канале In2security! Наш канал – это погружение в безопасность, здесь мы рассказываем о новом и актуальном фишинге, анализируем громкие утечки, говорим про OSINT. Комментарии для СМИ и прочие вопросы: @infosecurityevil

№ 5143783615
Subscribers
11.9K
Photos
986
Videos
3
Links
509
Recent Posts 12 shown
Post #1483 1.29K
О фейковых инвестплатформах мы писали десятки раз. Но там надо хоть на сайт зайти, а потом ждать, когда тебе позвонит "менеджер". А в последнее время эти удивительные люди стали сами стучатся к вам в Telegram и предлагать заработать на крипте. Причем их упорство поражает. Ну а конец, как говорится, немного предсказуем.
  • 🔥 13
  • ❤ 3
  • 😁 2
  • 👏 1
  • 🤡 1
  • 👀 1
Post #1482 2.29K
Горячие новости. Публикуем небольшое интервью с представителями группировки datasuckers, которые ранее заявили о взломе «Додо Пиццы».

Поговорили о том, как они получили первоначальный доступ, как развивали атаку и сколько времени и ресурсов на это потратили.

*Важное примечание: администрация канала выступает против кибератак и много лет продвигает идеи информационной безопасности. Материал публикуется исключительно в познавательных целях. Технические подробности приводим со слов собеседников: это версия стороны, заявившей об атаке, а не независимо подтверждённая реконструкция инцидента.
 

1. Как проходил этап сбора информации?
Начали с их мобильного приложения — разобрали APK, вытащили Firebase-конфиги и карту из 95+ REST-эндпоинтов. Затем прошлись по публичному API, нашлись маршруты без авторизации и анонимные write-семейства. LinkedIn, GitHub-утечки и фишинг не использовались, всё через техническую разведку их публичной инфраструктуры.
 
2. Какие активы были в приоритете?
Приоритет — операционная БД юзеров и заказов. Целились в платформу данных: Databricks, Kusto, MySQL-монолиты. Бухгалтерия, переписка, шифрование для выкупа — не рылись в эту сторону.
 
3. Как оценивали периметр?
Сразу бросилось в глаза: publicapi-v1 имел 22 из 26 маршрутов без авторизации. Databricks-воркспейс допускал несанкционированное чтение внутренних файлов. QRATOR (технически говоря, WAF) стоял на части эндпоинтов, но обходился через headless Chromium.
 
4. Первоначальный вектор проникновения?
Техническая misconfiguration — file-read (LFI) в Databricks DBFS: через публичный эндпоинт читались внутренние файлы, среди которых оказался PAT-токен (ключ доступа). Сразу отмечу: не фишинг, не 0-day и не инфраструктура какого-то подрядчика.
 
5. Социальная инженерия?
Не использовалась. Никакого фишинга, deepfake, поддельных страниц. Весь путь технический, через ошибки конфигурирования.
 
6. Какую ошибку допустили администраторы?
Хранили креды в открытом виде в трёх внутренних системах: Superset-метадата (SQLalchemy_uri с паролями), OpenMetadata (PAT-токены плейнтекстом), KeyVault-скопы (доступные через компрометированные compute-токены). Главная ошибка — не encrypting secrets at rest в аналитических инструментах.
 
7. Сколько времени до прав администратора?
От первого касания (анализ APK) до полного доступа к данным — около 12–16 часов. От первой украденной креды (PAT из DBFS) до SQL-консоли на 27 прод-БД — около 4–6 часов.
 
8. Как закреплялись?
OAuth-токены с TTL 90 дней, вечная веб-сессия с auto-refresh каждые 12 часов, cluster-admin Kubernetes SA-токены. Новых пользователей не создавали, планировщик не трогали, бэкдоров в ПО не внедряли. Всё было очень просто)
 
9. Как обходили шифрование?
Данные были доступны через легитимные креды — шифрование at rest не мешало. Парадокс: Azure KeyVault (хранилище ключей) сам стал источником утечки — после получения RCE на кластере мы прочитали все секреты из KV напрямую.
 
10. Требовали ли вы выкуп?
Нет, не требовали. У Додо и Тез-Тур политика отрицания («ничего критичного не произошло — соответственно, и платить не за что»). Да и наше присутствие в Додо заметили почти сразу после скачки БД. Компания такого уровня, очевидно, не идёт на контакт с хакерами.
 
11. Один совет директору по ИТ?
Уберите пароли из инструментов аналитики. Конкретно: encrypt secrets at rest в Superset/OpenMetadata, ротируйте ВСЕ сервисные секреты (не только по чеклисту), поставьте алерты на аномальные blob-чтения. Одна эта правка закрыла бы 80% нашего пути.
 
12. Насколько легко обошли SOC?
Их SOC не заметил ничего за всё время. Выемка шла через SharedKey blob-чтения и OAuth API, это не попадает в журналы приложений. Единственные их реакции — на app-level шум (500-ки в Superset, WAF-триггеры) — расценили как баги, а не как атаку.
 
13. Могут ли компании такого масштаба защититься?
Да, но нужно перестать относиться к управлению секретами как к рутине. Технический барьер достижим: encrypt secrets, ротация всех (не только «важных») кредов, поведенческий мониторинг blob-доступа. Проблема организационная, не технологическая).
 
14. Сотрудничаете ли вы с другими группировками?
Нет, не сотрудничаем. Работаем сами.
 
15. Боитесь ли вы уголовного преследования?
Нет, и в реальной жизни все ведут себя как обычно. Никто не будет трубить всем своим знакомым, мол, я взломал Додо, Тез Тур! Живём, как простые люди. За себя не переживаем — используем многие средства анонимизации.
 
16. Сколько человек у вас в команде?
3 человека, очевидно, что у нас есть личные аккаунты друг друга и мы общались между собой)
 
17. Можно ли применить такую схему к любой российской компании?
Конкретная цепочка уникальна для стека Dodo (Databricks + Superset + OpenMetadata).
Но класс уязвимости — плейнтекст-креды в BI/каталогах/оркестраторах — распространён повсеместно. Любая компания, где Superset, Airflow или data-catalog хранят пароли без шифрования, уязвима тем же способом.
  • ❤ 23
  • 🔥 17
  • 👍 12
  • 😁 5
  • 👏 2
Post #1480 3.15K
Смотрите, какой интересный сайт попался.
На нём предлагают скачать YouTube, который якобы работает в России без VPN, рекламы и каких-либо ограничений. Инструкция нехитрая: загрузить APK, разрешить установку из неизвестных источников, открыть приложение и войти в свой Google-аккаунт.
На странице всё выглядит солидно: два миллиона скачиваний, рейтинг 4,8, обзор на 1,2 млн просмотров и благодарные пользователи со всей страны. Дмитрий из Новосибирска, например, пишет, что пользуется приложением уже три месяца.
Есть только одна небольшая проблема.
Домен зарегистрировали вчера -18 августа 2026 года. Копирайт в подвале сайта указана за 2025 год.
Сам сайт в самом низу честно признаётся, что не является официальным продуктом YouTube. Кто разработал приложение, где опубликована политика конфиденциальности и какое юридическое лицо отвечает за его распространение, со страницы понять нельзя. Зато авторы уверяют, что приложение ничего лишнего не собирает и автоматически обновляется.
 
Получается интересное предложение:
вы отключаете штатную защиту Android, устанавливаете APK неизвестного происхождения, вводите внутри него данные от Google и разрешаете программе самостоятельно получать следующие версии.
Что конкретно находится внутри предлагаемого APK, без анализа файла утверждать нельзя. Возможно, это криво собранный клиент для обхода блокировок. Возможно, рекламный модуль, прокси, стилер или инструмент для перехвата Google-сессии.
Но для решения «ставить или не ставить» уже достаточно и того, что видно снаружи:
домену один день, отзывы старше домена, статистика взята с потолка, дизайн заимствован у YouTube, разработчик неизвестен, а сразу после установки вас просят войти в один из самых ценных аккаунтов.
Если приложение уже установлено и данные Google-аккаунта были введены, одного удаления APK недостаточно. Пароль лучше сменить с другого устройства, завершить активные сеансы и проверить список подключённых устройств и приложений.
А Дмитрия из Новосибирска, который пользуется YouTubeRu уже три месяца, я бы попросил дать отдельный комментарий.
Он, судя по всему, начал пользоваться приложением ещё за два месяца до появления сайта.
  • 😁 32
  • 🔥 11
  • 👏 4
  • ❤ 1
Post #1479 2.66K
Прекрасная история о том, как пострадавшая компания сама помогла продавцу утечки доказать, что база настоящая.
SafePal сообщил об утечке данных 39 798 покупателей аппаратных криптокошельков. Через дыру в системе отслеживания заказов утащили имена, телефоны, адреса электронной почты, адреса доставки и сведения о покупке. Сидов-фраз и приватных ключей там нет. Но список людей, которые точно покупали криптокошелёк, - это уже вполне товар, для которого можно попробовать найти покупателя.
На одном из форумов уже появился продавец, утверждающий, что эта база находится у него. Для проверки он предлагает потенциальным покупателям взять номер заказа и страну из выгрузки, а затем пробить их через официальный сервис SafePal, созданный для пострадавших.
То есть гарантом сделки на теневом форуме, по сути, выступает сайт самой жертвы.
Удобно получилось. Продавцу не нужно долго доказывать, что база не сборная солянка, покупатель получает бесплатную верификацию, а SafePal невольно занимается контролем качества чужого лота.
И утечка эта неприятнее обычной базы интернет-магазина. Здесь есть имя, телефон, домашний адрес и подтверждение, что человек купил устройство для хранения крипты. Можно звонить из «поддержки», присылать «обязательное обновление прошивки» или внезапно заинтересоваться адресом доставки. SafePal сообщает, что уже добился удаления более 30 связанных фишинговых сайтов и ссылок.
Сервис проверки утечки, в общем, работает. Просто целевая аудитория оказалась немного шире, чем планировалось.

К счастью, в России эта история не слишком актуальна, но быть в курсе подобных схем все равно стоит.
  • 😁 11
  • 🔥 3
  • ❤ 2
Post #1476 2.53K
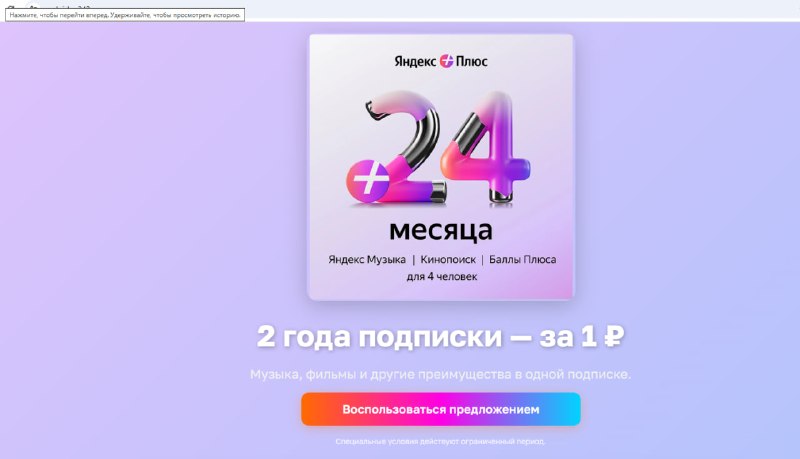
Давненько не было нормального фишинга для кражи доступа в личный кабинет клиента банка, а тат – бах!.. и 2 годя Яндека.Плюса. Ну конечно же это отличный повод ввести на этом сайте номер своей карты, а потом отправить код из пуша или СМС.

А если серьезно, то нет. Это лишний раз подтверждает, что социоинженерные фишинговые схемы цикличны и то, что было актуально 3-5 лет назад может обрести новую жизнь.

Фишинговые сайты, естественно, со свистом улетели на блокировку!

Покупайте Яндекс.Плюс по нашему промокоду… Шутка, мы не такие, у нас практически нет рекламных интеграций, все на чистом энтузиазме!
  • 😁 12
  • 👍 7
  • ❤ 1
Post #1471 3.32K
Любопытный бизнес по продаже фейковых авиабилетов кто-то затеял. Причем тут сразу говорят, что билет фейковый, а оператором, который оказывает услуги, указан некий ИП Воронин А.Н. ОГРН 322237500003197, который действительно оказывает услуги по бронированию авиабилетов.
 
На сайте гордо сообщается о том, что данная услуга: «Решение для тех, кто нуждается в авиабилете для прохождения границы. Большинство авиакомпаний требуют наличие обратного билета перед тем, как разрешить посадку на рейс в страну назначения.
Маршрутная квитанция подтверждение авиабилета мгновенно отправляется на ваш e-mail.Стоимость всего 549 рублей на одного человека.»
 
Ну, начнем с того, что обратный билет требуется не для авиакомпаний, а скорее для оформления визы или прохождения паспортного контроля. Авиакомпании важно, чтобы у вас было все в порядке с визой и паспортом, а не с обратным билетом, тем более что вы можете потом лететь в другую страну, а из нее в третью, а можете вообще вернуться на велосипеде.
 
То есть схема заточена именно под обман консульских органов и пограничников, а это, скажу я вам, чревато.  Как минимум можно получить запрет на въезд, как максимум – выдворение или тюремный срок. Так что сайт рассчитан на совсем уж отмороженных, особенно учитывая тот факт, что информацию о бронировании можно и проверить.
 
Сама по себе схема похожа на фейковые чеки из гостиниц: может прокатить, а может обеспечить вам массу проблем.
 
При этом создатели сайта не стесняются сообщать о том, что данные о рейсах получают в режиме онлайн, видимо, как раз через то самое ИП. А деньги в случае отмены обещают вернуть в течение 10 дней согласно ст. 22 Закона РФ «О защите прав потребителей» № 2300-1. Интересно, как они проводят эти платежи и что говорят налоговой?
  • ❤ 7
  • 😁 5
  • 😱 3
Post #1470 2.74K
Мошенники превратили телефон в удлинитель для банковской карты
Жертве позвонил «сотрудник банка» и сообщил о проблеме с картой.
Для проверки он попросил установить приложение на Android. Не приложение с логотипом банка и не безликую «службу безопасности».
Оно называлось именем самой жертвы.
Небольшая, но эффективная деталь: если на экране появляется приложение с вашим именем, значит звонящий вроде бы действительно знает, с кем разговаривает. На самом деле мошенники заранее получили имя и номер телефона, а затем собрали персональную версию вредоносного APK с помощью готового конструктора.
Через 13 минут после начала разговора на имя жертвы уже был оформлен кредит, а её банковская карта использовалась для покупок в другом месте.
При этом карта всё время оставалась у владельца.
Первое установленное приложение содержало троян удалённого доступа SpyNote.
Получив разрешение на использование специальных возможностей Android, мошенник смог управлять телефоном и самостоятельно установить второе приложение - новый вредонос WindRelay.
Жертве больше ничего скачивать не пришлось.
На экране также не появлялась привычная индикация трансляции или удалённого просмотра. Телефон уже находился под управлением преступника, но визуально это не выглядело как сеанс удалённой помощи.
Дальше «сотрудник банка» попросил приложить физическую карту к задней части телефона и ввести PIN-код.
Якобы для проверки карты.
На самом деле телефон превратился в удалённый бесконтактный терминал.
WindRelay считывал не просто номер карты, а весь живой обмен данными между её чипом и NFC-модулем телефона. В том числе одноразовые криптографические данные, которые карта создаёт для конкретной операции.
Этот обмен немедленно передавался через интернет на второй телефон в руках сообщника.
Тот прикладывал своё устройство к настоящему POS-терминалу в магазине. Терминал отправлял запрос на телефон преступника, телефон преступника - на смартфон жертвы, смартфон жертвы - на настоящую банковскую карту.
Ответ возвращался по той же цепочке.
Для магазина всё выглядело так, будто карта физически находится возле кассы.
Фактически настоящая карта и настоящий терминал продолжали разговаривать друг с другом. Просто между ними внезапно появились интернет, два смартфона и несколько преступников.
Это не классическое клонирование карты.
Украденный номер можно заблокировать, а сохранённые данные - попытаться использовать позднее. Здесь преступникам нужен живой сеанс: карта жертвы в реальном времени подтверждает операцию, которая проводится в другом месте.
Можно сказать, что мошенники не копируют карту.
Они делают её дистанционно длиннее.
Пока один участник схемы проводил покупки через физический терминал, другой использовал удалённый доступ к официальному банковскому приложению и оформлял кредит на имя жертвы.
Один звонок принёс сразу два канала монетизации:
- деньги, которые уже находились на карте;
- деньги, которых у жертвы ещё не было, но которые банк согласился ей одолжить.
Современные мошенники больше не ограничиваются остатком на счёте.
В добычу превращается ещё и кредитоспособность человека.
Вся операция заняла 13 минут.
В течение этого времени жертва оставалась на линии и выполняла инструкции. Для неё происходящее выглядело как последовательная банковская процедура:
установить персональное приложение, подтвердить разрешения, приложить карту, ввести PIN.
Для преступников это была работа управляемого оборудования.
Жертва одновременно предоставила им:
- заражённый смартфон;
- авторизованное банковское приложение;
- настоящую платёжную карту;
- PIN-код;
- и собственное присутствие на линии, необходимое для прохождения каждого следующего этапа.
То есть человека не просто обманули.
Его временно включили в инфраструктуру преступной операции.
Главный индикатор такой атаки находится не в названии приложения и даже не в номере звонящего.
Это сама последовательность требований.
Если человек, который сам вам позвонил, просит:
- установить приложение не из официального магазина;
- включить для него специальные возможности Android;
- приложить банковскую карту к телефону;
- ввести PIN или провести «проверочную» операцию,
то перед вами не банковская процедура.
Перед вами сборка платёжной инфраструктуры на дому.
Раньше преступнику требовалось украсть карту или хотя бы приблизиться к ней.
Теперь карта может спокойно лежать в руке владельца.
Физически она никуда не исчезает.
Исчезает только расстояние между ней и чужим терминалом.
  • 🔥 13
  • ❤ 8
  • 💯 6
  • 👍 1
  • 🙏 1
Post #1469 2.8K
Агента ФБР обвиняют в краже почти миллиона долларов в криптовалюте. Ключи он вынес в голове
Чтобы похитить деньги из кошельков объекта контрразведывательного расследования, не пришлось взламывать ФБР, достаточно было работать в ФБР.
Патрик Ярок (Patrick Steven Yaroch) служил руководящим специальным агентом в подразделении контрразведки и противодействия шпионажу, имел допуск Top Secret/SCI и несколько лет занимался расследованиями, связанными с государством, которое в судебных материалах осторожно называют adversarial nation state.
В ноябре 2024 года он получил доступ к информации о криптовалютных кошельках объекта расследования.
По версии следствия, Ярок изучил устройство криптокошельков, нашёл во внутренних системах ФБР необходимые данные и запомнил seed-фразы. Затем создал собственный кошелёк и примерно 10–12 раз переводил на него чужую криптовалюту.
Никакого вредоносного ПО.
Никакой флешки.
Никакого архива, отправленного на личную почту.
Секретная информация покинула защищённую систему через человеческую память – никакая DLP с таким сценарием не справится.
Сам Ярок объяснял свои действия тем, что был недоволен неспособностью или нежеланием ФБР заблокировать эти кошельки. Поэтому он решил, по его собственным словам, «взять дело в свои руки».
Дело он взял. Вместе с деньгами.
Сначала агент утверждал, что не тратил похищенное и просто держал его в кошельке.
Однако незадолго до задержания он разместил около $1,02 млн в DeFi-сервисе Suilend, чтобы получать доход. Когда следователи спросили, почему он выбрал именно этот сервис, Ярок дал исчерпывающее инвестиционное обоснование:
ему понравился логотип в виде капли воды.
На момент проверки на счёте Suilend находилось около $934 тысяч. Ещё примерно $188 тысяч лежали на Kraken, включая доллары, USDC, почти $5000 в токене Squid и внезапно $1,67 в биткоинах.
Точную долю похищенных средств определить было сложно: агент смешал их с собственными деньгами и инвестиционным доходом.
Следователи также посмотрели историю ChatGPT на его телефоне.
В мае Ярок спрашивал, как лучше инвестировать или потратить миллион долларов.
В июне - что делать человеку, который располагает примерно миллионом, хочет покинуть США и получить вид на жительство или гражданство одной из стран ЕС.
Судя по контексту предыдущих разговоров, обсуждалась неспешная жизнь с семьёй на участке площадью несколько гектаров, виноградник, хорошее красное вино и Португалия.
На телефоне действительно обнаружились билеты в Португалию для Ярока, его жены и ребёнка. Дома лежали доверенности на португальских адвокатов, которым поручалось получить для него местный налоговый номер. Кроме того, ФБР установило, что в 2026 году агент не сообщил работодателю как минимум о нескольких зарубежных поездках - в Германию, Португалию и Гренаду.
Сам Ярок утверждал, что сентябрьская поездка была обычным семейным путешествием к друзьям, а выводить деньги в Португалию он не собирался.
Раскрыла схему не блокчейн-аналитика и не служба внутренней безопасности.
Агент сдал себя сам.
28 июля он написал по Signal знакомому сотруднику Министерства юстиции и попросил о личной встрече. На следующий день пришёл в штаб-квартиру ФБР, расплакался и рассказал, что принял несколько «очень плохих решений», а чувство вины «съедает его изнутри».
Затем Ярок подал официальный самоотчёт в службу безопасности ФБР и сообщил коллегам, что «облажался».
Когда сотрудники приехали к нему домой, он достал из служебного удостоверения небольшую бумажку с записанными словами от криптовалютных кошельков. Сначала добровольно передал её, а после разговора о праве на адвоката отозвал согласие и попросил вернуть.
Бумажку вернули.
На следующий день получили ордер и пришли снова - уже со SWAT.
При обыске нашли электронные устройства, аппаратный кошелёк Trezor, три американских паспорта, включая дипломатический, документы из Португалии и ту самую записку с seed-фразами.
С согласия Ярока ФБР перевело около $925 тысяч в подконтрольные государству криптокошельки. Ещё примерно $165 тысяч временно остались на Kraken, поскольку уже были конвертированы в обычные доллары и их нельзя было отправить на криптовалютный адрес.
31 июля Ярока уволили и арестовали. Ему предъявлены обвинения в перемещении и получении похищенного имущества. Это пока версия обвинения, а не вступивший в силу приговор.
История показательна не только для государственных спецслужб.
Seed-фраза - это не просто пароль, который можно сменить после инцидента. Тот, кто её увидел, фактически получает независимую копию контроля над кошельком. И если одному сотруднику разрешено прочитать её целиком, технические средства защиты уже не могут гарантировать, что она не покинет помещение.
Самым эффективным каналом утечки оказался не USB-накопитель, не облако и не мессенджер.
Это был человек, способный запомнить несколько слов.
Злоумышленнику не пришлось проникать в ФБР.
Ему каждое утро открывали дверь по служебному пропуску.
  • 😁 18
  • 👍 12
  • ❤ 5
  • 🔥 5
Post #1468 2.83K
Свежая утечка 2026 года? А вот и нет!
 
Заметили, что мы уже пару лет не пишем о российских утечках? В принципе тема утечек уже всем надоела. Да, мы все утекли, живите теперь с этим. Вот, собственно, и все. Но интересные истории бывают.
Так, на одном из форумов по торговле базами появился впечатляющий лот:
Полный реестр населения Израиля, якобы похищенный в 2026 году.
Продавец под ником GordonFreeman обещал 7,5 ГБ данных и примерно 9,2 млн записей:
- национальные идентификационные номера;
- имена;
- адреса и телефоны;
- даты рождения и смерти;
- даты иммиграции;
- связи между родственниками.
Для убедительности к объявлению приложили записи, относящиеся к известным израильским семьям. Всё выглядело как утечка национального масштаба.
И самое интересное: данные действительно оказались настоящими.
В израильских идентификационных номерах используется контрольная цифра. В выборке из 100 тысяч записей проверку прошли все номера, кроме трёх. Связи между членами семей тоже выглядели не как случайно сгенерированные строки: записи образовывали характерные для государственного реестра домохозяйства.
То есть продавец не торговал полностью выдуманной базой.
Он торговал настоящей базой с выдуманной историей происхождения.
Исследователи посмотрели на самые новые значения в каждом поле с датой.
Даты рождения заканчиваются в 2005 году.
Даты смерти заканчиваются в 2005 году.
Иммиграционные записи заканчиваются в 2005 году.
Внутреннее поле обновления записи тоже заканчивается в 2005 году.
Согласно базе, после 2005 года в Израиле никто больше не родился, не умер, не переехал в страну и вообще не менял никаких данных.
Для реестра 2026 года - довольно тревожная демографическая ситуация.
Для старого дампа - вполне ожидаемая.
Продавцу указали на проблему.
Он ответил, что опубликованный образец якобы содержит только старую часть базы, а свежие записи находятся дальше. В доказательство он прислал последние строки полного массива.
Они тоже заканчивались 2005 годом.
Фактически продавец самостоятельно предоставил доказательство того, что пытался опровергнуть.
С высокой вероятностью под видом нового взлома продавалась очередная копия знаменитой базы Agron 2006.
Её история началась двадцать лет назад. В 2006 году сотрудник, работавший с Министерством социального обеспечения Израиля, скопировал государственный реестр и унёс его домой. Затем база переходила из рук в руки, пока на её основе не создали удобную программу для поиска сведений о гражданах.
Программа распространилась через файлообменные сети и стала настолько популярной, что для неё существовал отдельный сайт с инструкциями. В 2011 году израильские власти сообщили о раскрытии схемы и задержании шести подозреваемых.
Теперь тот же массив, вероятно, просто получил новую этикетку:
Israel Population Registry 2026
Это примерно как продавать автомобиль со скрученным пробегом!
 
Впрочем, эту базу нельзя назвать бесполезной. Телефон и адрес могли измениться. Но национальные идентификаторы, даты рождения и родственные связи обычно живут гораздо дольше. Такой массив можно объединить с более свежими утечками, дополнить новыми номерами телефонов и использовать для таргетированного фишинга, идентификации людей или построения связей между ними.
Но эта история хорошо показывает ещё одну особенность теневого рынка.
Заявление о новой утечке - это прежде всего реклама продавца.
Один и тот же массив можно:
- перепаковать;
- переименовать;
- изменить количество строк;
- объединить с несколькими открытыми источниками;
- добавить несколько свежих записей;
- и снова выставить как результат последнего взлома.
На этом зарабатывают деньги, репутацию и статус на форуме. А организация, которую якобы взломали, получает журналистские запросы и может начать полноценное расследование несуществующего инцидента.
Поэтому при анализе очередного заявления «мы украли всю базу» важно проверять не только несколько реальных записей.
Нужно смотреть на временные периоды, структуру полей, пересечения с прежними сливами, характер заполнения, дубликаты и происхождение выборки.
Потому что данные могут быть настоящими.
А взлом - вымышленным.
На теневом рынке мошенники обманывают не только обычных пользователей.
Иногда они обманывают других мошенников - продавая им утечки двадцатилетней выдержки как урожай 2026 года.
  • 👍 21
  • ❤ 8
  • 🔥 7
  • 🤡 3
Post #1467 3.86K
И такое бывает!
  • 😁 97
  • 🔥 7
  • 🤣 7
  • ❤ 4
Post #1466 4.06K
Хакеры украли $116 млн. Отмывальщики написали им прямо в блокчейне
Новость хоть и не новая, но получила свое интересное развитие.
В конце июля владельцы аппаратных кошельков Coldcard начали замечать странное: биткоины исчезали с адресов, ключи от которых никогда не хранились в интернете.
Никакого фишинга.
Никакого вредоносного приложения.
Никакой кражи устройства.
У некоторых кошелёк годами лежал в сейфе.
Но деньги всё равно уходили.
30 июля злоумышленники начали массово опустошать адреса, созданные на уязвимых устройствах. Во время первой волны примерно 594 BTC - около $38 млн - были собраны за 25 минут примерно с 500 кошельков.
Затем последовали ещё три волны.
По оценке TRM Labs на 5 августа, похищено около 1816 BTC стоимостью примерно $116 млн более чем с 5200 адресов. Итоговая сумма может оказаться еще выше: часть владельцев обнаруживает пропажу только спустя время.
Причина оказалась почти анекдотической.
В 2021 году в прошивке Coldcard появилась ошибка, из-за которой некоторые устройства при создании seed-фразы использовали недостаточно качественный генератор случайных чисел.
Ключи должны были быть практически непредсказуемыми. Вместо этого их реальная стойкость в отдельных случаях могла упасть примерно до 40 бит.
То есть злоумышленникам не требовалось красть аппаратный кошелёк. Они могли перебирать возможные seed-фразы на собственном оборудовании, сверять полученные адреса с публичным блокчейном и забирать всё, что находили.
Один из пострадавших рассказал, что никогда не передавал seed-фразу, не подключал устройство к интернету и хранил его в банковской ячейке.
За несколько минут с его адресов ушли 18,25 BTC - около 1,6 млн канадских долларов.
Фактически владелец сделал всё, что обычно советуют делать для безопасного хранения криптовалюты.
Только сейф оказался математическим. И комбинацию к нему можно было перебрать.
Но наиболее показательная часть истории началась уже после кражи.
Основная масса похищенных биткоинов пока остаётся на нескольких адресах. Активного многоступенчатого отмывания исследователи не наблюдают: зафиксированы лишь отдельные переводы через Wasabi и Tornado Cash.
И тут на сцене появился криминальный сервис.
В поле OP_RETURN, позволяющем добавлять короткие сообщения к биткоин-транзакциям, неизвестный отправитель предложил похитителям помощь в отмывании денег.
Комиссия - 7%.
То есть подрядчик по легализации преступных доходов нашёл потенциального клиента, посмотрел его адрес в блокчейне и отправил коммерческое предложение непосредственно к украденным деньгам.
Возможно, это был настоящий посредник.
Возможно - обычный мошенник, решивший украсть у воров.
В любом случае реклама сработала без Telegram, форумов, рекомендаций и отдела продаж.
Одновременно другая группа начала обрабатывать уже владельцев Coldcard.
Людям рассылают письма о якобы обязательной проверке аппаратного кошелька. Получателя направляют на поддельный сайт с «инструментом аудита» и даже живым чатом поддержки.
Оператор уточняет, какая у жертвы операционная система, помогает запустить скачанный файл и объясняет, почему Windows внезапно запрашивает права администратора.
Вместо средства проверки устанавливается ScreenConnect - легальная программа удалённого управления. После этого преступники получают доступ к компьютеру и могут попытаться украсть оставшуюся криптовалюту.
Получилась законченная пищевая цепочка:
- одни нашли способ вычислять ключи и опустошают кошельки;
- другие предлагают первым отмыть добычу;
- третьи рассылают фишинг перепуганным владельцам;
- четвёртые наверняка скоро предложат «вернуть украденное».
В киберпреступности крупное ограбление - это не только преступление.
Это ещё и лидогенерация для всех остальных преступников.
И пока жертвы пытаются понять, что произошло, рынок уже продаёт им решение новой проблемы, которую сам же только что создал.
  • 🤯 19
  • 👍 11
  • ❤ 8
  • 😁 6
  • 💯 3
  • 👏 2
Post #1463 3.19K
Вчера мы писали о реинкарнации очень старых фишинговых схем, продолжим эту тему, тем более тут кто-то еще один труп откопал: конкурсы и голосования.

Не то чтобы это совсем мертвая схема, но пик ее популярности пришелся на 22-25 годы, а вот в 2026 таких случаев стало намного меньше. Все подобные сценарии используются для одной цели – взлома аккаунтов в мессенджерах, реже в социальных сетях. Существуют как сезонные вариации – голосование за лучший новогодний рисунок, например, так и не привязанные к какому-либо событию.

В российском сегменте сети подавляющее большинство взломов аккаунтов в мессенджерах осуществляется именно через фишинг. Поэтому если кого-то из ваших знакомых взломали, то это не коварный хакер проник в его телефон, это он проголосовал за лучшую молодую гимнастку на фишинговой странице.
  • 👍 9
  • ✍ 2
  • ❤ 1
Older posts →

About this channel

How can I read @intosecurity without a Telegram account?
TGViewer shows the public web preview Telegram publishes for in2security: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does in2security have?
in2security (@intosecurity) has 11.9K subscribers on Telegram, refreshed roughly every 30 minutes.
Does in2security know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →