
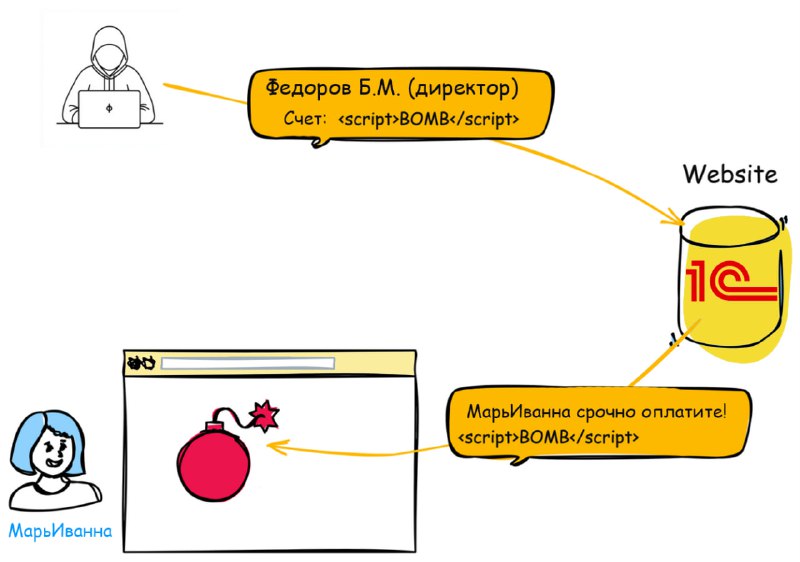
Не так давно появилась новость о добавлении ФСТЭК России в Банк данных угроз безопасности информации уязвимости в системе программ 1С:Предприятие.
Мы проверили данную информацию и обнаружили что для 1С зарегистрированы уязвимости BDU:2025-10517 - BDU:2025-10523 с высоким уровнем опасности.
В описании уязвимостей нет подробностей, однако указано:
Непринятие мер по защите структуры веб-страницы (или \«Межсайтовая сценарная атака\») (CWE-79)
Данный тип атак, которые еще называются межсайтовый скриптинг (XSS) достаточно распространен и позволяет злоумышленнику выполнить произвольный код на веб-сервере прислав пользователю специальным образом подготовленную ссылку или внедрив в веб-страницу специально подготовленный код (например, в сообщении форума, комментарии или отзыве).
Следует понимать, что это уязвимость именно программного кода веб-приложения и от него нельзя закрыться, сменив веб-сервер или спрятавшись за прокси или дополнительную аутентификацию.
К уязвимым версиям относятся все релизы до 8.3.27.1644, также исследователи отмечают наличие готовых эксплойтов для этой группы уязвимостей.
Это ставит под потенциальный удар все веб-публикации, к которым есть доступ из внешней сети. И работающий вариант тут один – обновляться на 8.3.27.1644 и выше.
Если это невозможно, то следует ограничить доступ к веб-публикациям при помощи брандмауэра или убрать за VPN, также следует добавить аутентификацию средствами веб-сервера. Такая аутентификация не спасает от уязвимости, но ограничивает круг лиц имеющих доступ непосредственно к веб-приложению.
Также следует принять во внимание наличие еще одной уязвимости - BDU:2025-07182 тоже с высоким уровнем опасности.
Уязвимость технологической платформы «1С:Предприятие 8» связана с недостатками процедуры авторизации. Эксплуатация уязвимости, может позволить нарушителю, действующему удаленно, получить несанкционированный доступ к системе от имени произвольного пользователя.
Данная уязвимость присутствует в выпусках платформы до 8.3.24.1624, 8.3.25.1336 и 8.3.23.1775 (z) включительно. Таким образом если вы используете указанные платформы для веб-публикаций, то получаете двойное комбо, когда злоумышленник может не только выполнить в системе произвольный код, но и повысить себе привилегии, что чревато самыми различными негативными последствиями.