TGViewer
Channel Public Channel
Integral Security

Integral Security

@integral_security

Официальный канал ФГБУ «НИИ «Интеграл»

Научно-исследовательский институт Минцифры России.

VK: https://vk.com/integral_cybersecurity
Одноклассники: https://ok.ru/group/70000001239567
vc.ru:
https://vc.ru/u/3578833-integral-security
Subscribers
1.72K
Photos
5.2K
Videos
49
Links
1.6K

Showing posts older than #4290 · Back to latest

Older Posts 8 shown
Post #4284 199

Forwarded from Федерация спортивного программирования

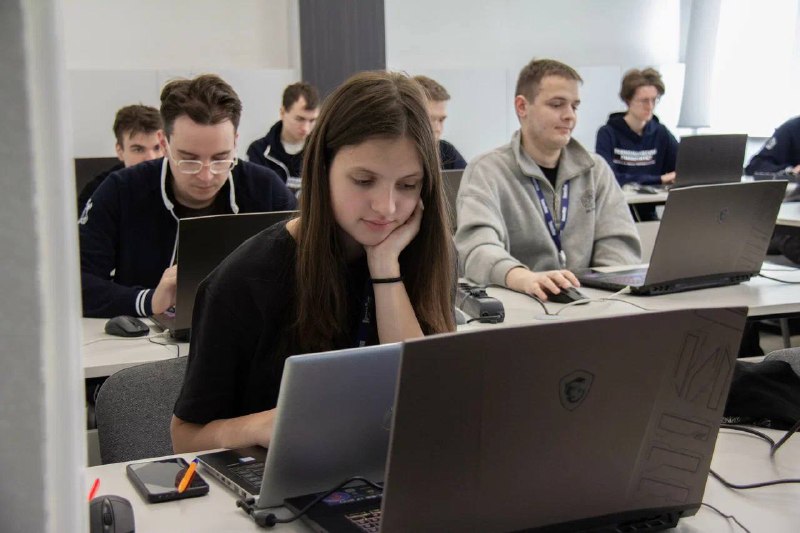
В Красноярске завершились соревнования по спортивному программированию в рамках фестиваля «УниверЛига». Дни выдались по-настоящему напряженными: более 100 студентов из 18 российских вузов сражались за победу в трех дисциплинах — программировании алгоритмическом и программировании продуктовом, а также в программировании беспилотных авиационных систем (БАС).

Каждое направление требовало от участников полной самоотдачи. Мы внимательно следили за ходом соревнований, болели за ребят и поддерживали их на всех этапах этого интеллектуального марафона😎

Напомним, что всего участниками «УниверЛиги» в этом году стали 3000 студентов из 500 образовательных организаций нашей страны.

@fsprussia
  • 🔥 5
  • ❤ 4
  • 🏆 1
Post #4283 177

Forwarded from Школа МИБ

🇨🇳 Интеллектуализация войны по-китайски: как НОАК институционализирует ИИ через закупочную практику

📄 Центр безопасности и новых технологий Джорджтаунского университета (CSET) опубликовал аналитический доклад China’s Military AI Wish List, основанный на изучении более 9 000 запросов на коммерческие предложения (request for proposal, RFP), размещенных Народно-освободительной армией Китая в 2023-2024 гг. Исследование представляет собой попытку реконструировать реальные приоритеты военной модернизации КНР через призму закупочной практики. Авторы подчеркивают, что речь идет не о декларациях стратегических документов, а о конкретных технических требованиях к поставщикам в сфере C5ISRT – командования, связи, вычислений, киберопераций, разведки, наблюдения, рекогносцировки и целеуказания.

🤖 Ключевой вывод доклада заключается в том, что НОАК системно внедряет ИИ во все основные операционные среды: на суше, на море, в воздухе, в космосе, в киберпространстве и в когнитивной сфере. Особое внимание уделяется ИИ-поддерживаемым системам принятия решений, способным агрегировать большие массивы данных, включая открытые источники, и формировать аналитические выводы для стратегического и тактического уровня. Запрашиваются инструменты прогнозирования международных и внутриполитических событий, алгоритмы слияния данных и решения для междоменной координации.

🤖 Существенный массив RFP связан с таргетингом и разведкой – доклад фиксирует многочисленные запросы на алгоритмы обнаружения и сопровождения морских и подводных целей, включая ИИ-усиленные акустические системы для идентификации подлодок, технологии трехмерной реконструкции подводных объектов и решения для анализа спутниковых орбит. Кроме того, демонстрируется устойчивая ориентация на нивелирование предполагаемых преимуществ США в подводной и космической сферах.

👎 Отдельный раздел посвящен когнитивному домену. В частности, НОАК запрашивает системы генерации и обнаружения дипфейков, платформы анализа социальных сетей, инструменты когнитивного таргетинга и моделирования распространения информации. Авторы доклада отмечают, что речь идет о создании инфраструктуры для психологических операций, информационного воздействия и манипуляции восприятием аудитории. Примечательна высокая степень конкретизации технических требований, включая формирование библиотек синтетических образцов и межъязыковую обработку контента.

👍 В сфере внутренней и цифровой безопасности фиксируются запросы на масштабные системы биометрического наблюдения, распознавание лиц и походки, анализ мобильных устройств и мониторинг сетевой активности. Хотя часть решений может быть направлена на охрану военных объектов, их технологический потенциал выходит за рамки сугубо оборонных задач.

📌 В результате анализ RFP свидетельствует о параллельной институционализации ИИ в сферах военного управления, внутренней цифровой безопасности и когнитивных операций, что указывает на интегративный характер китайской модели «интеллектуализации» войны.

#ШколаМИБ #ИИ #Китай

👍 Школа МИБ
  • 🔥 4
  • ❤ 3
  • 💯 2
  • 👍 1
Post #4277 204

Forwarded from ЯРКО. Фабрика анимационных хитов

🧩 Продолжаем рубрику #ЯркаяКибербезопасность
при поддержке НИИ «Интеграл»

Первый смартфон — важный шаг к самостоятельности ребёнка. Но чтобы гаджет не стал источником конфликтов и тревог, важно заранее договориться о понятных правилах.

🧸Сколько времени можно проводить в телефоне?
🖼 Почему нельзя скачивать приложения без обсуждения?
🧸Как объяснить ребёнку, кому можно писать, а кому — нет?

🙂Собрали 5 простых, но действительно работающих правил, которые помогут сохранить баланс между свободой и безопасностью.

Цифровые границы — это не запреты, а забота 👍
  • ❤ 6
  • 🔥 6
  • 👏 5
Post #4276 227
✅✅✅✅✅✅✅✅
🌐🌐🌐🌐

С целью повышения эффективности работы информационной системы «Антифишинг» сотрудники ФГБУ «НИИ «Интеграл» разработали и внедрили новый функциональный модуль.

Его работа основана на применении метода определения фишинговых веб-ресурсов с использованием нейросетевых технологий. Модуль позволяет оперативно и точно выявлять мошеннические сайты посредством эвристического анализа URL-адреса, домена, а также содержимого HTML- и JS-файлов. Результаты анализа сопоставляются с критериями, полученными при обучении модели нейронной сети.

Новый модуль успешно зарекомендовал себя в работе ИС «Антифишинг» и доказал свою эффективность на практике.

На изобретение получен патент № 2855383 от 30.01.2026 г.

Подробную информацию можно найти на сайте Роспатента: https://searchplatform.rospatent.gov.ru/doc/RU2855383C1_20260130


🅱️ Интеграл в VK | 📤 Интеграл в MAX
  • 🔥 12
  • ❤ 7
  • 👏 5
Post #4274 200
📈📈📈📈📈📈📈📈

⚙️ За последние годы стремительный прогресс в области генерации синтетического контента вышел за рамки экспериментальных разработок и начал ощутимо менять цифровую среду.

Сегодня синтезированные изображения, видео и голоса интегрированы в повседневные и бизнес-процессы. Например, голосовые помощники способны точно имитировать тембр реальных людей, а алгоритмы генерации лиц помогают ритейлерам тестировать дизайн без привлечения моделей.

⚠️ Однако по мере того как дипфейки становятся всё более неотличимыми от реальности, границы их применения размываются: то, что создано как безобидный инструмент, может быть использовано для манипуляций, кражи данных или дискредитации публичных личностей.

❕Это меняет привычные подходы к кибербезопасности. Многие страны уже разрабатывают механизмы защиты от рисков, неотъемлемо сопутствующих развитию генеративных алгоритмов. По всему миру формируется экосистема технологических и организационных решений, призванных поддерживать доверие к цифровому контенту.

📎 О том, как именно выстраивается эта система и какие подходы уже используются, читайте в нашей справке.


🅱️ Интеграл в VK | 📤 Интеграл в MAX
  • 🔥 5
  • ❤ 4
  • 👌 2
Post #4273 204

Forwarded from Хакер — Xakep.RU

Ресурсы Роскомнадзора подверглись DDoS-атаке

Информационные ресурсы Роскомнадзора, Минобороны и инфраструктура ФГУП «ГРЧЦ» пострадали от DDoS-атаки, начавшейся еще 27 февраля 2026 года. В пресс-службе РКН сообщили, что атакующие серверы и ботнеты расположены преимущественно в России, а также в США, Китае, Великобритании и Нидерландах.

https://xakep.ru/2026/03/02/rkn-ddos/
  • ⚡ 3
  • ❤ 2
  • 💯 2
  • 👨‍💻 1
Post #4272 183
Post #4266 205
📊📊📊📊📊📊📊
✅✅✅✅✅✅✅✅

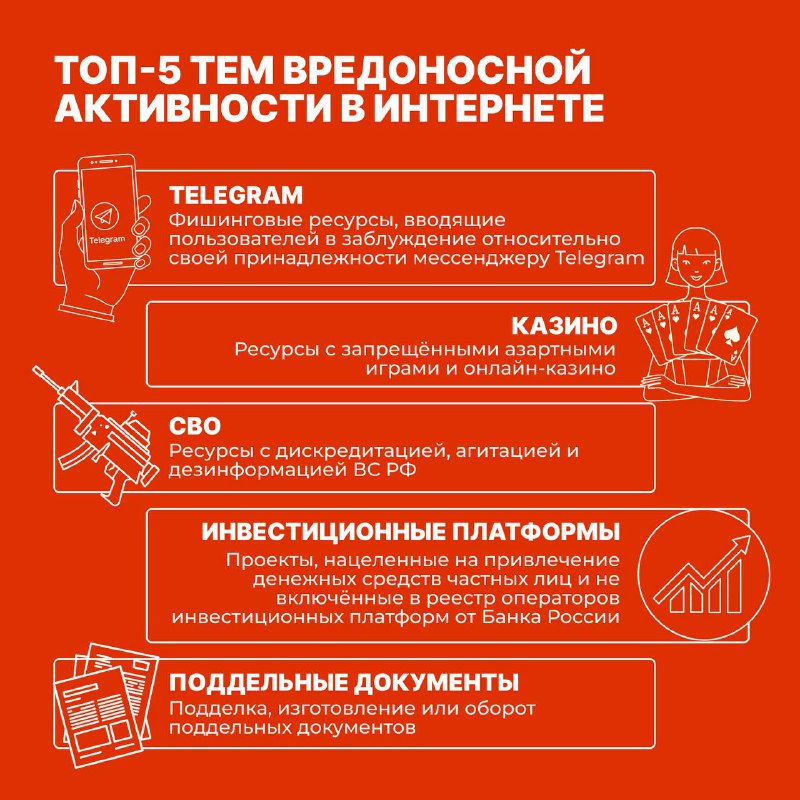
‼️Интернет-пользователи всё чаще подвергаются атакам киберпреступников

📊 Согласно нашим данным за последнюю неделю:
– наибольшее количество серверов с противоправным контентом зафиксировано в России, Нидерландах и Польше;
– домены верхнего уровня «.com», «.ru» и «.casino»чаще всего использовались для их регистрации;
– самым распространённым видом мошенничества стало создание фишинговых ресурсов, имитирующих страницы мессенджера Telegram.

⚠️ Мошенники постоянно совершенствуют схемы обмана, активно используя бренды и интерфейсы популярных сервисов для кражи данных пользователей. Чтобы не стать жертвой, соблюдайте простые, но критически важные правила цифровой гигиены:

1. Включите двухфакторную аутентификацию. Это самый надёжный способ защитить аккаунт от взлома, даже если злоумышленники узнают ваш пароль.
2. Проверяйте адреса сайтов (URL). Фишинговые страницы могут быть точной копией официального сайта, но их адрес будет незначительно отличаться (например, «tellegram.org» с двумя буквами «l»).
3. Не переходите по подозрительным ссылкам. Осторожно относитесь к предложениям «проголосовать», «получить приз» или «подтвердить аккаунт», даже если ссылка пришла от знакомого.
4. Не вводите пароль на сторонних сайтах. Номер телефона и код подтверждения нужно вводить только в официальном приложении Telegram.
5. Настройте конфиденциальность. Скрыв номер телефона в настройках, вы снизите количество спама и риск фишинговых атак.

🔴 В антирейтинг мошеннических действий также вошли: незаконные онлайн-казино и инвестиционные проекты, ресурсы с фейками о деятельности ВС РФ, а также сервисы по продаже фальшивых документов.

📍 Подробнее о вызовах прошлой недели вы можете узнать из нашей статистики. Следите за обновлениями.


🅱️ Интеграл в VK | 📤 Интеграл в MAX
  • ❤ 5
  • 🔥 5
  • 💯 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →