TGViewer
Channel Public Channel
Integral Security

Integral Security

@integral_security

Официальный канал ФГБУ «НИИ «Интеграл»

Научно-исследовательский институт Минцифры России.

VK: https://vk.com/integral_cybersecurity
Одноклассники: https://ok.ru/group/70000001239567
vc.ru:
https://vc.ru/u/3578833-integral-security
Subscribers
1.72K
Photos
5.2K
Videos
50
Links
1.6K

Showing posts older than #4094 · Back to latest

Older Posts 8 shown
Post #4093 335
🤓🤓🤓🤓🤓🤓🤓🤓

💥 Сегодня в нашей рубрике #разбираемся_в_понятиях — явление, которое выглядит как безобидная инициатива сотрудников, но на деле превращает корпоративную цифровую инфраструктуру в лабиринт слепых зон.

Shadow IT — это побочный продукт стремления к эффективности. Люди, выбирая сторонние приложения, пытаются работать быстрее, удобнее или «как привыкли». Проблема в том, что каждый такой несанкционированный сервис создаёт новую уязвимость в системе безопасности, о существовании которой компания может даже не подозревать.

⚠️ В этом и состоит главный парадокс и опасность Shadow IT.
В отличие от явной кибератаки, это тихий, постепенный процесс, движимый лучшими побуждениями. Но, в итоге, IT-отдел теряет контроль: не видит, какие корпоративные данные утекают за пределы цифровой экосистемы организации, где они хранятся и кто может получить к ним доступ.

Например:

📱 Сотрудник создаёт рабочий чат в стороннем мессенджере, чтобы «быстрее согласовывать задачи».
Результат: корпоративная переписка и файлы оказываются на внешних серверах.

☁️ Менеджер сохраняет документы в личном облаке, чтобы «закончить работу вечером».
Результат: конфиденциальные данные выходят за пределы контролируемой среды.

🛠 Разработчик использует внешний сервис для тестирования кода и случайно загружает туда фрагменты с ключами доступа или внутренними API.
Результат: критически важные данные оказываются скомпрометированы.

Так Shadow IT создаёт невидимые участки инфраструктуры, где возникают утечки, нарушения регуляторных требований и возможности для атак.

🛡 Ключевые меры защиты:
• Формировать культуру безопасности и объяснять риски «удобных решений».
• Предоставлять сотрудникам официальные, современные и действительно удобные инструменты.
• Проводить регулярную инвентаризацию сервисов, мониторинг сетевой активности и использовать механизмы контроля данных.

❗️Помните: в основе угроз безопасности часто лежит именно человеческий фактор — например, сотрудник, который действуя в обход правил ради результата, становится самым уязвимым звеном в системе.


🅱️ Интеграл в VK | 📤 Интеграл в MAX
  • 🔥 7
  • ❤ 5
  • 👍 4
  • 👌 2
Post #4087 334
⭐⭐⭐⭐⭐

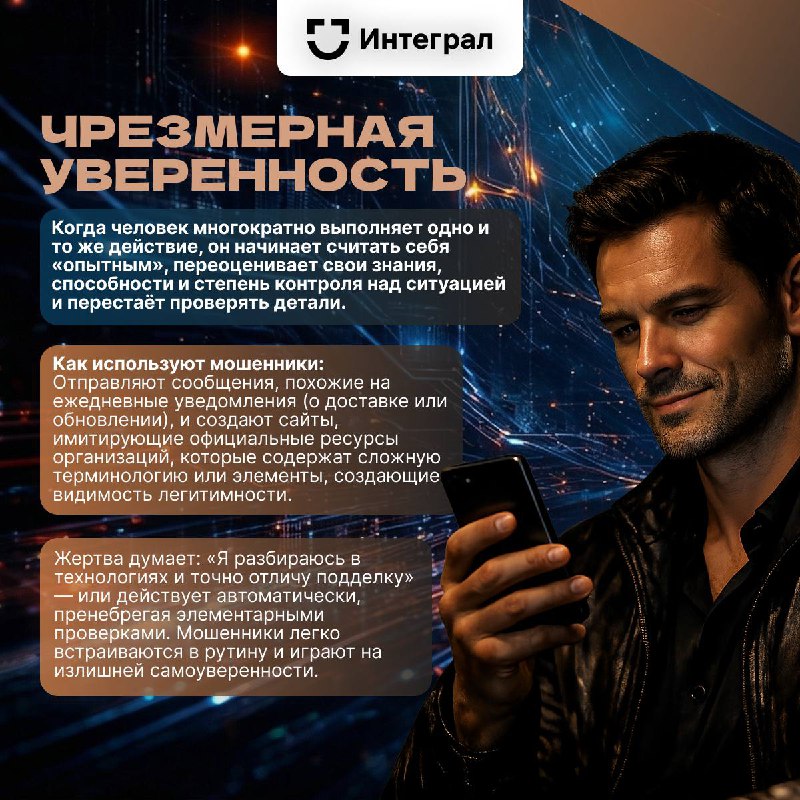
🧠 Кибермошенники — виртуозные психологи. Часто их схемы обмана связаны не столько с технологиями, сколько с уязвимостью человеческой природы.

Они умело используют когнитивные искажения — «слепые зоны» нашего мышления, которые заставляют нас делать поспешные и неверные выводы.

В ситуации стресса или неопределённости мозг полагается на привычные шаблоны и реакции. Именно эти «ошибки» разума и становятся главными инструментами мошенников, позволяя обмануть даже самых внимательных людей.

📌 В этих карточках — ключевые психологические уловки, которые используют злоумышленники. Понимание того, как они работают, — важный шаг к вашей цифровой безопасности.


🅱️ Интеграл в VK | 📤 Интеграл в MAX
  • ❤ 5
  • 👍 5
  • 🔥 5
  • 💯 2
  • ✍ 1
  • 🤝 1
Post #4085 228

Forwarded from Школа МИБ

🇺🇸 Кибербезопасность как контур обороны США в условиях стратегического противоборства

📄 Атлантический совет (признан нежелательной организацией на территории РФ) опубликовал двухчастный аналитический доклад «Практическая реализация стратегии кибербезопасности Соединенных Штатов», посвященный операционализации и институциональному оформлению кибербезопасности США. В документах кибербезопасность прямо сопоставляется по значимости с задачами противоракетной обороны и охраны государственной границы, что отражает принципиальный сдвиг в американском стратегическом мышлении.

💻 Киберугрозы в докладе описываются как устойчивые, преднамеренные и встроенные в стратегию государств-соперников и негосударственных акторов. Подчеркивается, что речь идет не об отдельных инцидентах, а о долгосрочной деятельности по проникновению в критическую инфраструктуру, формированию скрытого присутствия и созданию задела для возможного использования в кризисный или военный период.

☠️ Ключевым концептуальным выводом доклада становится отказ от логики реагирования на отдельные киберинциденты, вместо этого предлагается институционализировать оборонительные и наступательные киберкампании как непрерывный процесс − такой подход предполагает систематическое выявление угроз, вытеснение противника из цифровой среды, постоянный мониторинг и, при необходимости, упреждающее воздействие на его киберпотенциал.

🔴Традиционно следуя нарративам Вашингтона, в докладе расставлены следующие страновые акценты:
🇨🇳 Китай характеризуется как наиболее масштабный и технологически продвинутый источник киберугроз, акцент делается на стратегию предварительного размещения вредоносного кода в системах энергетики, транспорта, связи и водоснабжения с расчетом на его активацию в условиях обострения конфликта.
🇷🇺 Российская Федерация в докладе описывается как актор, обладающий значительным практическим опытом интеграции киберопераций в военные действия.
🇮🇷 Иран рассматривается преимущественно через призму асимметричных кибердействий.
🇰🇵 КНДР представляется как гибридный актор, для которого киберпространство служит одновременно инструментом финансирования, обхода санкционного режима и поддержки военных программ.
💻 Транснациональные преступные группы позиционируются как самостоятельный элемент угроз, обладающий высокой степенью адаптивности, коммерческой мотивацией и все более тесными связями с государственными интересами отдельных стран.

🤖ИИ рассматривается как качественно новый фактор, меняющий характер киберпротивоборства: отмечается рост атак, в которых алгоритмы ИИ применяются для автоматизации разведки, поиска уязвимостей, адаптации вредоносного кода и координации операций с минимальным участием человека, что ведет к снижению порога входа в сложные кибератаки и резкому росту их масштабируемости.

🛡 Одновременно подчеркивается, что те же технологии используются и в оборонительных целях для ускоренного анализа программного кода, выявления уязвимостей и автоматизированного исправления ошибок. В результате ИИ предстает не просто как инструмент, а как поле стратегического соревнования, где преимущество определяется скоростью внедрения, институциональной готовностью, доступом к данным и вычислительным ресурсам.

⚠️ Мнение Школы МИБ может не совпадать с информацией, изложенной в докладе.

#ШколаМИБ #ИИ #США #кибербезопасность

👍 Школа МИБ
  • ❤ 6
  • 👍 4
  • 🔥 3
  • 💯 2
Post #4084 251
📈📈📈📈📈📈📈📈

⚙️ Темпы внедрения искусственного интеллекта в промышленность достигли рекордных значений.

📈 Стремительное развитие технологий вывело отрасль на новый уровень Индустрии 4.0, где ИИ становится системообразующим фактором: производственные комплексы стремятся к автономности, а страны и корпорации — к стратегическим инвестициям в инфраструктуру, кадры и исследования.

Меняется и сама логика промышленного развития: компьютерное зрение повышает безопасность и точность операций, предиктивная аналитика снижает риски простоев, интеллектуальные системы оптимизируют графики и ресурсы, а ИИ‑агенты берут на себя рутинные функции.

📎 О том, как формируется глобальный рынок промышленного ИИ, читайте в нашей справке.


🅱️ Интеграл в VK | 📤 Интеграл в MAX
  • 🔥 4
  • ❤ 3
  • 👍 2
  • 👌 2
Post #4083 230
Post #4077 241
📊📊📊📊📊📊📊
✅✅✅✅✅✅✅✅

‼️ Кибермошенники постоянно совершенствуют свои методы, адаптируясь к цифровому ландшафту, эксплуатируя актуальные темы и манипулируя базовыми эмоциями пользователей

📊 Согласно нашим данным за период с 23 по 30 января:
– наибольшее количество серверов, размещающих противоправный контент, зафиксировано в Нидерландах, Канаде и России;
– для регистрации мошеннических ресурсов чаще всего использовались домены верхнего уровня «.top», «.com», «.casino»;
– онлайн-казино и другие виды нелегальных азартных игр в интернете вновь заняли первую строчку антирейтинга основных угроз — тенденция сохраняется на протяжении трёх недель.

Активность злоумышленников также отмечается и в других направлениях, конечными целями которых являются кража персональных данных и средств граждан, незаконное обогащение, а также подрыв доверия к государственным институтам.

⚠️ Среди ключевых угроз:
– мошеннические инвестиционные платформы;
– фишинговые ресурсы, имитирующие интерфейс мессенджера Telegram;
– сайты, распространяющие дезинформацию о Вооружённых силах РФ;
– ресурсы, связанные с подделкой, изготовлением или оборотом фальшивых документов.

❕Важно помнить, что главной уязвимостью, которую атакуют злоумышленники, является человеческая психология. Все перечисленные угрозы — лишь технические инструменты для эксплуатации базовых чувств и манипуляции эмоциями:
• Яркие обещания мгновенных выигрышей играют на жадности и азарте.
• Фишинговые страницы используют доверие к привычным и знакомым инструментам.
• Дезинформационные материалы апеллируют к чувству тревоги, чтобы вызвать эмоциональный отклик и заставить поверить в ложь.
• Услуги по подделке документов эксплуатируют желание обойти бюрократические преграды, продавая иллюзию быстрого решения проблем.

🛡️ Лучшая защита — сочетание критического мышления и цифровой гигиены. Прежде чем совершить любое действие в сети, сделайте паузу и перепроверьте информацию через официальные источники.


📍Подробнее о вызовах прошлой недели вы можете узнать из нашей статистики. Следите за обновлениями.


🅱️ Интеграл в VK | 📤 Интеграл в MAX
  • ❤ 5
  • 🔥 3
  • 💯 2
  • 👍 1
Post #4076 321

Forwarded from Артур Орлов 🇷🇺

⚡️Открыта регистрация на участие в проекте «Школа КиберБезопасности Движения Первых»

Это проект о цифровой грамотности, ответственности и киберволонтёрстве для детей и молодёжи от 6 до 25 лет. В Сети мы сталкиваемся с большими рисками: мошенничеством, фейками, утечкой персональных данных.В 2026 году мы проведём более 30 тысяч мероприятий в различных форматах. Их участниками станут свыше 2 миллионов человек.


❗️Участники смогут не только пройти теоретические курсы, но и получить сертификаты, баллы на платформе «Другое Дело», сертифицированные часы на Добро.рф, а также шанс попасть на профильные смены Движения Первых.

🔥Программа обучения рассчитана на разные возрастные уровни и направления подготовки: «
КиберДрузья
» (6-10 лет), «
Цифровые следопыты
» (11-13 лет), «
КиберОхранники
» (14-15 лет), «
КиберСтратеги
» (16-17 лет), «
КиберНавигаторы
» (18-25 лет), «
Команды киберзащитников
»(14-25 лет).


⚡️Узнать подробности и подать заявку можно по ссылке !

📱 Телеграм-канал
⚡️ MAX-канал
  • ❤ 4
  • 🔥 4
  • 👍 3
Post #4070 41.8K
⭐⭐⭐⭐⭐
✅✅✅✅✅✅✅✅

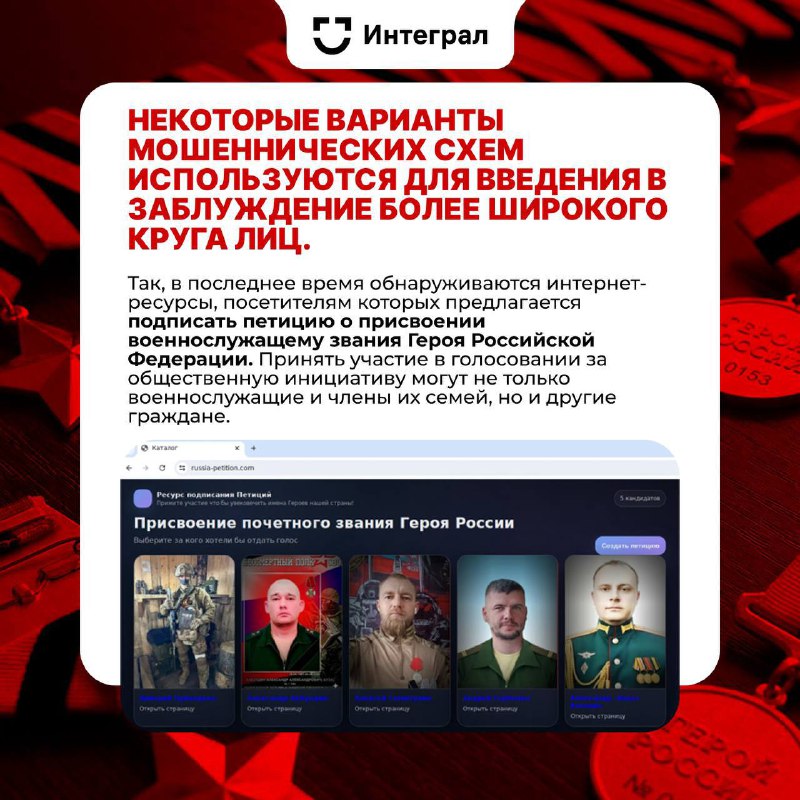
‼️ Злоумышленники продолжают создавать фишинговые ресурсы, эксплуатирующие тематику специальной военной операции.


Мошенники легендируют свои действия, нацеленные на сбор данных пользователей, различными способами.

К примеру, на подобных ресурсах предлагается оказание содействия в получении выплат и медицинской помощи, оформлении необходимых документов для военнослужащих и членов их семей.

📍Подробнее о схеме, которую используют злоумышленники, — в наших карточках.


🅱️ Интеграл в VK | 📤 Интеграл в MAX
  • ❤ 6
  • ⚡ 5
  • 🔥 5
  • 👍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →