TGViewer
Channel Public Channel
INSECA

INSECA

@inseca

inseca.tech - практические курсы по информационной безопасности.

Для связи: @insecatech
Записаться на курс: @insecasales
Сайт: https://inseca.tech
Subscribers
347
Photos
64
Videos
1
Links
46

Showing posts older than #22 · Back to latest

Older Posts 12 shown
Post #21 505
Выпускница курса для начинающих специалистов SOC Анастасия Раковская делится своим мнением. Анастасия пришла на курс с целью сменить профессию в сфере консалтинга и начать карьеру в ИБ.

Она начинала курс с мыслью:
Сильно переживаю, что не смогу в полной мере освоить совершенно новое направление.


Но она смогла быстро познакомиться с ИБ сферой, выполнила все практические задания и успешно прошла курс Старт карьеры специалиста по мониторингу и реагированию на инциденты.

При поддержке карьерного центра Inseca Анастасия получила оффер и устроилась на первую работу в сфере информационной безопасности в ИБ-интегратор.
  • 🔥 17
Post #20 693
Рубрика «Знакомство с экспертом».
Рассказываем о профессионалах в сфере информационной безопасности и наших любимых авторах.

Сегодня Андрей Мешков — Incident Response Engineer.

Андрей уже более 5-ти лет успешно работает в сфере ИБ. Свою карьеру он начал как аналитик SOC L1, а сейчас занимается разработкой детектирующих правил, проактивным поиском угроз, форензикой и автоматизацией этих процессов.

Андрей активно участвует в киберсоревнованиях, является спикером SOC forum, CyberCamp, CTI Meetup. В 2025 году он занял первое место в составе команды на CyberCamp.

Также является автором курса Старт карьеры специалиста по мониторингу и реагированию на инциденты в Inseca.

Кстати, у него есть свой канал.

#эксперты_inseca
  • ❤ 10
  • 👍 3
Post #12 887
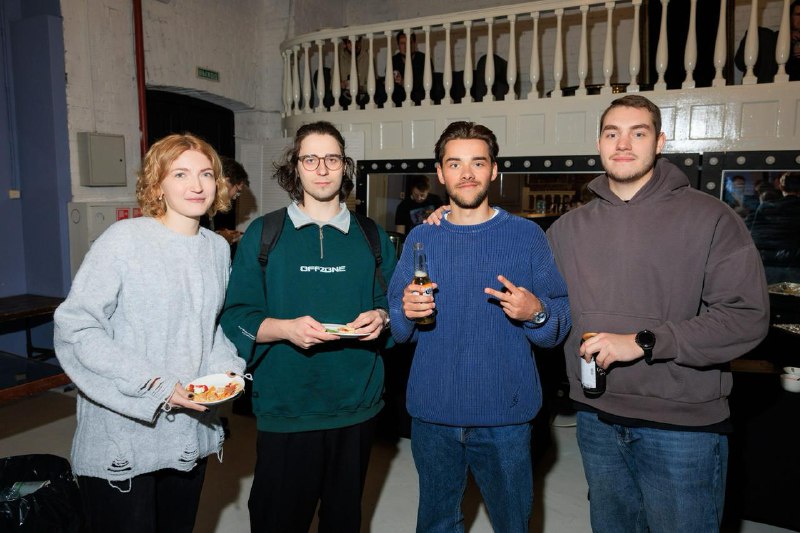
Рассказываем, как прошел CTI meetup №4

- Собрали 100+ специалистов ИБ из более чем 35 организаций;
- 5 часов концентрированной пользы по теме CTI;
- С докладами выступили 7 экспертов:

🔹Как закалялась сталь: путь к отчёту о проукраинских кибергруппировках
Никита Назаров и Кирилл Митрофанов, Лаборатория Касперского

🔹Что не так с киберразведкой? Николай Токарев

🔹
История одного британского вигиланта Александр Бадаев, Positive Technologies

🔹Практический CTI: от индикаторов до цифровых артефактов Андрей Мешков

🔹Все по коробочкам: как мы кластеризуем вредоносную активность
Олег Скулкин, руководитель BI.ZONE Threat Intelligence

🔹Malpedia у нас дома: бесплатный агрегатор знаний о киберугрозах
Николай Арефьев, Технологии киберугроз

Спасибо всем, кто пришел, выступил с докладом и стал частью CTI meetup №4.

Вместе с "Технологии киберугроз" будем рады видеть вас на следующих митапах.
  • 🔥 14
  • ❤ 1
Post #11 415
В этом году мы приступили к новому направлению, безопасная разработка.
Тема сложная, практика внедрения в компаниях сильно отличается, все понимают DevSecOps по-своему.
Поэтому уже на этапе разработки мы привлекли четырех партнеров.

Появилась возможность поработать с разработчиками коммерческих решений в теме DevSecOps.
Получился курс-рекордсмен, по количеству партнеров:

◾️ CodeScoring - платформа безопасной разработки.
◾️ CyberCodeReview - построение и автоматизация процессов безопасной разработки.
◾️ Luntry - безопасность Kubernetes и контейнеров.
◾️ AppSec.Code – управление исходным кодом и разработка защищенного ПО.

Автор курса: Максим Коровенков
Максим считает важным на практике показать, как реализовать комплексную безопасность на примере приведения процессов безопасной разработки к российскому госту и на базе российского фреймворка.

Первый поток стартует: 6 февраля 2026 года.
  • 🔥 16
Post #10 379
Нам важно мнение студентов, поэтому в начале курса мы просим заполнить небольшую анкету.

На финальный вопрос анкеты: "Я буду доволен курсом, если после него смогу..." они, как правило, отвечают:
- понять и систематизировать знания
- научиться выстраивать процессы и т.д.


Однако встречаются студенты с юмором

На потоке Vulnerability management:
Я буду доволен курсом, если после него смогу не работать

.....если смогу пройти все до конца

На потоке Digital Forensics & Incident Response:
Выжить... ну или хотя бы быть увереннее в своих действиях при расследовании.

Я буду доволен курсом, если после него смогу сдать все на отлично
  • 😁 10
  • 😎 6
Post #9 395
Строим планы на следующий год и хотим поделиться с вами графиком 2026.
Появятся новые курсы, некоторые еще в строгом секрете, даже наши методисты об этом не знают. 😄

График курсов:
Февраль
1. DevSecOps Deep Dive
2. Аналитик SOC
3. Antifraud
4. Malware analysis
5. OSINT
6. Digital Forensics & Incident Response

Март
7. Purple Teaming
8. Vulnerability management
9. Threat Hunting

Май
10. Threat Intelligence
11. Linux Incident Response & Security

Помните, что себе тоже нужно сделать 🎁 на Новый год. 😉

В каждом курсе есть 3-х дневный демодоступ, чтобы посмотреть формат заданий и материалов.

👉🏼 Перейти на сайт
  • ❤ 6
  • 👍 4
  • 🔥 1
Post #8 399
Рубрика «Знакомство с экспертом». Рассказываем о профессионалах в сфере информационной безопасности и наших любимых авторах.

Сегодня Кирилл Митрофанов - Threat Intelligence Team Lead – Kaspersky.

Кирилл любит исследовать, разбираться, копаться в деталях, находить новые идеи.
За время работы он:
▪️ успел поработать с 5 различными SIEM-решениями, 2 из которых внедрял с нуля;
▪️ является одним из авторов масштабных исследований по азиатским и проукраинским кибергруппировкам;
▪️ ведет свой канал, посвященный ИБ.


А еще, Кирилл автор курса Threat Hunting - Практический курс по поиску киберугроз, и только он знает, что объединяет TH и Конан Дойля.

Однажды, Кирилл вышел из квартиры прямо перед вебинаром курса, без ключей, квартира закрылась. Кирилл справился даже с этим, вебинар состоялся.


#эксперты_inseca
  • ❤ 9
  • 🔥 7
  • 😁 3
Post #7 350
Делимся полезным. Больше года мы собираем и публикуем лучшие материалы по Cyber Threat Intelligence, актуальные для российского ландшафта угроз:
▪️Статьи
▪️Доклады
▪️Конференции
▪️Инструменты
▪️Книги и др.
Awesome Cyber Threat Intelligence на русском языке

TI для нас – особая история. 2,5 года назад Threat Intelligence был нашим первым и некоторое время единственным курсом. Со стороны это выглядело не столько дерзко, сколько подозрительно. Один из студентов первой группы обучения рассказывал нам, что внутренний комплаенс не пропускал наш договор и проверял сайт и юрлицо на предмет мошенничества. Тем не менее, группа набралась.

Сейчас курс Threat Intelligence в цифрах выглядит так:
▪️10 групп обучения
▪️более 150 обученных студентов
▪️2 партнера: BI.ZONE и CyberThreatTech
▪️5 экспертов

Во многом это заслуга автора курса Виталия Евсикова, CTO и сооснователя INSECA, ему удалось собрать лучшую команду.
GitHub GitHub - insecatech/Awesome-CTI-Russia Contribute to insecatech/Awesome-CTI-Russia development by creating an account on GitHub.
  • ❤ 9
  • 🔥 8
  • 💯 5
Post #6 364
Выпускник курса для начинающих специалистов SOC, Василий Привалов поделился своим мнением о курсе:

Курс позволил мне значительно повысить квалификацию в области ИБ и успешно перейти на позицию Аналитика L1 SOC в крупную нефтегазовую компанию. Курс отлично структурирован и дает прочную основу для старта в ИБ, однозначно рекомендую!


При поддержке карьерного центра Inseca Василий успешно прошел ряд собеседований и был принят на работу.
Впервые вижу карьерный центр, который реально работает.


Новый поток курса "Старт карьеры в информационной безопасности" стартует уже 6 декабря, еще есть возможность присоединиться.
  • 👍 9
  • ❤ 2
Post #4 470
В октябре этого года мы впервые выступили в роли комьюнити-партнера CyberCamp.

Участникам кэмпа был открыт доступ к урокам от экспертов INSECA по четырем направлениям:
• Malware analysis. Реверс вредоносного кода, расшифровка протокола взаимодействия с C2.
• OSINT. Урок по IMINT и урок по методологии, инструментам GEOINT.
• Threat Intelligence. Использование внешних источников киберразведданых в Threat Intelligence.
• Задачи для аналитиков SOC. Брутфорс атаки, атаки на реестр.

💪Три наших таски вошли в топ 10 заданий этого события:
1. Раскручиваем индикатор
2. Фу, как грубо!
3. Лего: Registry Edition

Подробнее о результатах CyberCamp смотрите в эпилоге.
VK Видео Cyber Camp 2025. Эпилог Подведем итоги этих киберучений, разыграем мерч и разберем четыре самых обсуждаемых задания вместе с их авторами: «Горький коммит» из соло-программы, а из командных киберучений — to My Curious Programmer, «Политик аналитик», NightCall
  • 🔥 14
  • 🦄 1
Post #3 389
Привет. Мы наконец-то решились на запуск собственного канала!

Несколько слов о нас:
- пришли на рынок обучения кибербезопасности в 2023 году;
- за два с половиной года разработали 12 курсов;
- обучили более 700 человек из крупнейших компаний страны;
- привлекли на свою сторону более 40 крутейших экспертов;
- получили статус резидента Сколково;
- провели 4 CTI meetup, создали комьюнити для TI-специалистов страны.

Концептуально, это канал для наших друзей и выпускников. Мы не будем публиковать здесь новости из мира ИБ или пытаться грузить вас экспертизой. Полезный контент обещаем, но редко и по делу.

А еще в этом канале будем:
- рассказывать о новых курсах и соглашениях с технологическими партнерами;
- знакомить с экспертами;
- анонсировать наши митапы и другие мероприятия.
  • 🔥 22
  • 🤩 2
  • 🍌 1
  • 🦄 1
Post #1
Channel created
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →