TGViewer
Channel Public Channel
ИнфоБес #Aнализ безопасности #Тестирование на проникновение

ИнфоБес #Aнализ безопасности #Тестирование на проникновение

@infobes

Записки пентестера. Авторские статьи, тестирование на проникновение, разбор методов атаки и защиты от киберугроз. По всем вопросам @sh1kata (https://t.me/sh1kata)
Чат канала - https://t.me/joinchat/SggCaj96qSsjt8lh
#tips #study #AD #video #RCE #Вакансия
Subscribers
1.1K
Photos
224
Videos
22
Links
305
Recent Posts 10 shown
Post #599 222
Программа ZeroNights 2026 уже опубликована 🔥

В этом году — 3 основные сцены по 2 направлениям:

Offensive Track (Heap и Stack) — современные техники взлома, продвинутые атаки, поиск уязвимостей, бинарная эксплуатация.

SecOps Track — реальные кейсы SecOps, стратегия AppSec, подходы к безопасной разработке.

И отдельная четвёртая сцена — Community Hub: интерактивные доклады от ИБ-сообществ, воркшопы, локпикинг.

Я тоже буду выступать на Community Hub.

📅 Дата: 30.09.2026
📍 Место: Санкт-Петербург, LOFT#7
Организаторы: команда DSEC by Solar (бывшая Digital Security, ГК «Солар»)

Программа
Билеты

Встретимся на конференции!
  • 🔥 4
Post #597 439
Требования к ИБ есть. А где хранится практика их применения?

РАД КОП перезапускает ВИКИ ГОСТ Р 57580 — некоммерческий проект, который превращает разрозненный опыт специалистов в коллективную профессиональную экспертизу 🤝

ВИКИ 57580 несколько лет назад создали аудиторы и консультанты РАД КОП вместе с коллегами и партнёрами. Идея простая: собрать в одном месте не только требования ГОСТ Р 57580, но и практику их применения.

Как это работает:

Можно открыть конкретную защитную меру и посмотреть не только её формулировку, но и пояснения, варианты реализации, типовые недостатки и свидетельства, которые могут понадобиться при оценке соответствия.

При этом ВИКИ не должна оставаться статичной базой. Специалисты-практики могут дополнять и уточнять материалы через комментарии, чтобы постепенно накапливать и проверять общий опыт сообщества.


🖇 В результате специалист получает возможность не только найти нормативное требование, но и быстро свериться с тем, как его реализуют и оценивают на практике другие специалисты.

Вокруг ВИКИ собирается сообщество практиков. Любой участник может предложить дополнение или уточнение. А стать редактором ВИКИ можно по запросу, вступив и написав в чате. Там же участники обсуждают вопросы и обмениваются практическим опытом.

ГОСТ Р 57580 — только первая область. Аудиторы из РАД КОП хотят масштабировать модель коллективного накопления и актуализации практики на другие нормативные направления ИБ: ПДн, КИИ, PCI DSS, ИИ, РБПО и т.д.

🔗 ВИКИ ГОСТ Р 57580

Присоединяйтесь к ВИКИ и комьюнити, чтобы не только пользоваться накопленным опытом, но и добавлять в него свой ❤️
  • 👍 3
  • ❤ 1
Post #594 612
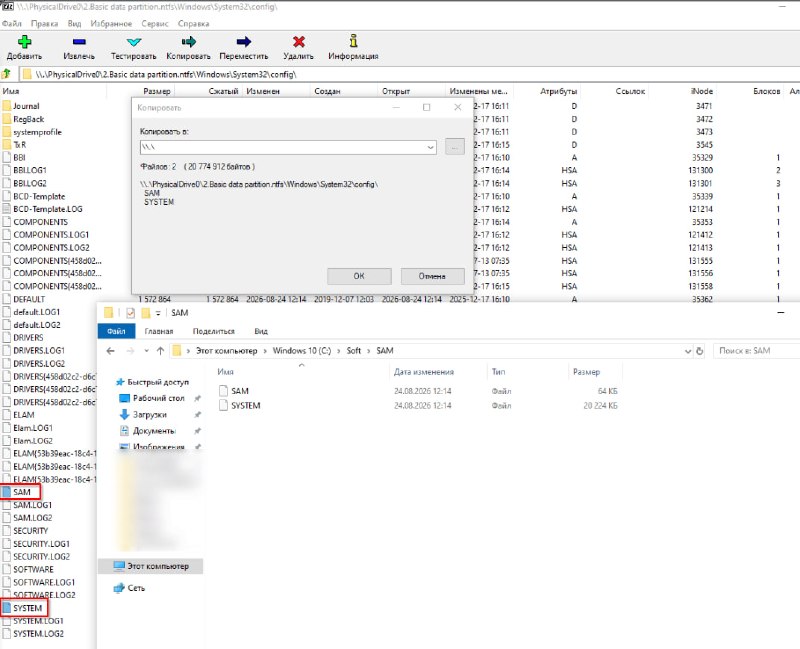
7-Zip читает заблокированные файлы Windows — дампим SAM
Тестировал один интересный вектор — 7-Zip умеет открывать физический диск напрямую через raw disk access.
Запускаем от администратора, в адресной строке вводим:
\\.\PhysicalDrive0\

Дальше переходим до нужного раздела и находим Windows\System32\config\ — SAM и SYSTEM лежат там как обычные файлы, Windows их не блокирует на этом уровне.
Копируем, извлекаем через secretsdump:
secretsdump.py -sam SAM -system SYSTEM local

Хеши получены.
Почему это работает там, где не работает reg save или прямое копирование — 7-Zip обращается к диску на уровне ниже файловой системы и не взаимодействует с механизмами блокировки файлов Windows. EDR это тоже может не замечать (пока проверил с Defender), потому что 7-Zip — легитимное ПО, которое стоит почти на каждой рабочей станции.
Этим же методом можно вытаскивать MFT и другие locked-файлы.
#redteam #windows #credentials
  • 👍 10
  • ❤ 2
  • 🤯 1
Post #591 495
photo_2026-08-13_15-12-23.jpg75.7 KB photo_2026-08-13_15-12-26.jpg95.4 KB Пентест_собес_колода.apkg404.2 KB
🃏 Сделал колоду Anki под собеседовние по пентесту — 281 карточка

Взял открытый список вопросов [russian-offensive-security-questions](https://github.com/curiv/russian-offensive-security-questions), докинул флеш-карты коллеги и слил всё в одну колоду под AnkiDroid.

Что внутри:
▪️ 281 карточка, 12 подколод по темам
▪️ Методология, Web, Сети, AD, PrivEsc/Linux, Red Team, крипта, контейнеры/облака, OSINT, соц.инженерия, мобилки, инструменты
▪️ На обороте не только ответ, но и блок «Пояснение» — механика, что доспросит интервьюер и на чём чаще всего сыпятся

Можно скачать .apkg → открыть на телефоне → AnkiDroid сам разложит по подколодам.

Колода во вложении гоняй себя перед интервью.

#anki #study #tips
  • 👍 7
  • 🔥 1
Post #590 431

Forwarded from Код ИБ: ИИ & КиберБезопасность

🌄 Код ИБ ПРОФИ — выездной интенсив по ИИ и кибербезопасности в формате «три дня учебы, два дня приключений».

🗓 9-13 сентября 2026
📍 Сочи, курорт «Роза Хутор»

Что ждет участников?

• Практические мастер-классы от CISO Сбербанка, Яндекса, VK, Билайна, Озон Банка, Райффайзенбанка и других ведущих компаний. Эксперты разберут реальные кейсы и подходы, которые редко обсуждаются публично.

Киберучения в штабе и на киберполигоне, где можно отработать действия в условиях, максимально приближенных к реальным инцидентам.

Удостоверение о повышении квалификации установленного образца (16 ак. часов).

Горы, рафтинг, сапы, волейбол, барбекю-вечеринки, песни под гитару у костра и общение с людьми, которые каждый день отвечают за кибербезопасность крупнейших компаний страны.

Код ИБ ПРОФИ — это возможность не только получить знания, но и на несколько дней выйти из рабочей рутины, сменить обстановку и стать частью профессионального сообщества.

➡️Подробности — на сайте Код ИБ. Количество мест ограничено.
  • 👍 1
Post #589 447

Forwarded from PRO:PENTEST

Друзья, всем привет!

Я как-то собрал дорожную карту по работе с внешней инфраструктурой, но забыл поделиться ею с вами, поэтому теперь доступна новая редактируемая версия. Ценность этого документа не в том, чтобы слепо копировать действия, а в том, чтобы вы наложите на текущую версию свой опыт, знания и навыки. Это позволит освежить в памяти важные моменты, выстроить в единую структуру свои заметки и довести работу по внешнему периметру до автоматизма. Надеюсь, вам будет полезно.

P.S. Некоторые места могут вызывать вопросы в части последовательности действий и используемых утилит (возможно, проскользнули собственные разработки), но я надеюсь, что вы внесёте свои коррективы и будете пользоваться документом с удовольствием!

Ссылка на репозиторий паблика PRO:PENTEST - скоро поделюсь отчетом, который собирался на стримах.
GitHub GitHub - propentest-git/OSINT: An external pentest roadmap that you can customize for your team. An external pentest roadmap that you can customize for your team. - propentest-git/OSINT
Post #588 386

Forwarded from CyberSecrets

Маркировка путей компрометации в BloodHound

Как наглядно показать заказчику реальную цепочку атаки в Active Directory, а не просто абстрактное описание атаки? В новой статье рассказываю, как добавить в BloodHound свойство is_killchain для маркировки путей компрометации. С помощью пары простых Cypher запросов вы сможете выделить ключевые шаги пентеста и включить в отчет в виде понятной визуализации.

#BloodHound #Внутрянка #Cypher
Teletype Маркировка путей компрометации в BloodHound При проведении пентеста Active Directory мы часто сталкиваемся с задачей наглядно показать заказчику, какие именно цепочки атаки...
  • ❤ 2
Post #580 743
Перед докладом выступающие бахают рюмашку. В конце играли в лото, ничего не выиграл.
  • 🔥 3
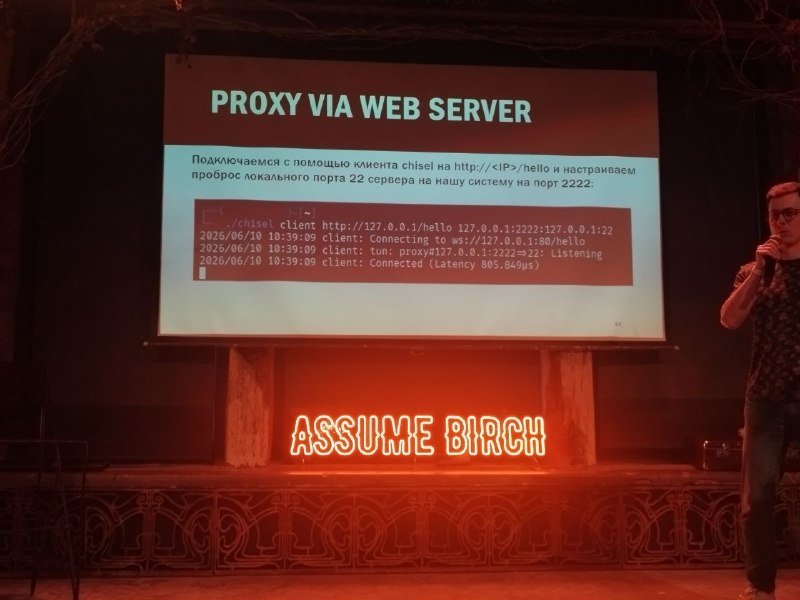
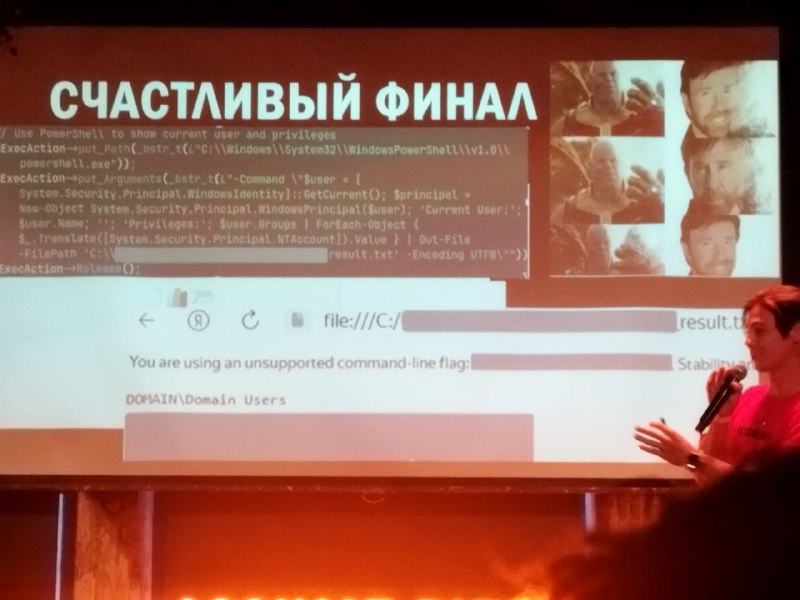
Post #570 589
Фотографии с конференции Касперского Assume Birch. Понравился доклад про Pivoting.
  • 🔥 2
Older posts →

About this channel

How can I read @infobes without a Telegram account?
TGViewer shows the public web preview Telegram publishes for ИнфоБес #Aнализ безопасности #Тестирование на проникновение: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does ИнфоБес #Aнализ безопасности #Тестирование на проникновение have?
ИнфоБес #Aнализ безопасности #Тестирование на проникновение (@infobes) has 1.1K subscribers on Telegram, refreshed roughly every 30 minutes.
Does ИнфоБес #Aнализ безопасности #Тестирование на проникновение know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →