
Хакеры используют блокчейн BNB Chain для атак на компьютеры пользователей
Исследователи Microsoft зафиксировали новую волну атак через взломанные сайты на WordPress, где блокчейн превратили в «неприкосновенный» сервер управления вредоносным ПО.
Как работает схема:
- На взломанном сайте размещают скрытый скрипт, замаскированный под часть темы или легитимный плагин.
- Скрипт отправляет запрос к смарт-контракту в BNB Smart Chain (в отдельных кампаниях — Polygon) и получает в ответ актуальный адрес.
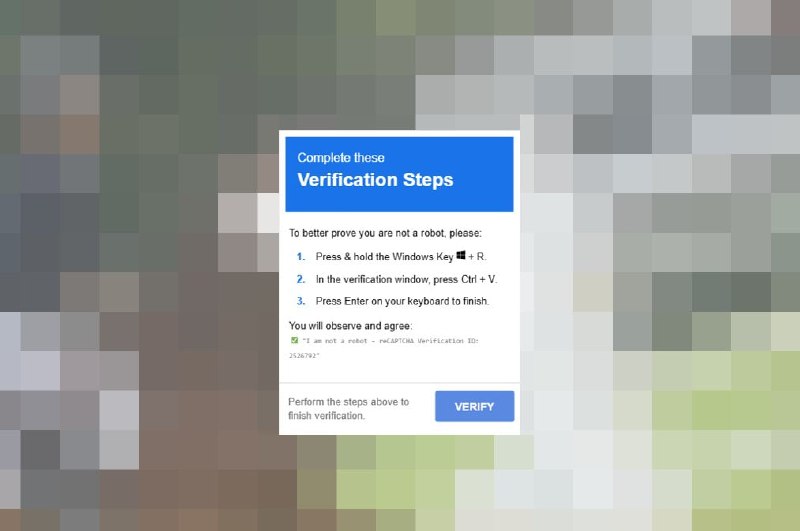
- Жертве показывают поддельный капча с просьбой нажать Win+R → Ctrl+V → Enter — команда незаметно копируется в буфер обмена ещё до появления окна.
- Далее запускаются команды PowerShell/MSHTA/rundll32, которые загружают основную нагрузку — инфостилеры или RAT для полного контроля над системой.
Главная опасность — злоумышленники меняют инфраструктуру атаки, просто обновив данные в контракте, без повторного заражения сайтов. Защита по известным доменам и IP-адресам против такой схемы практически бессильна.
Tokensales | News | Incrypted+
Post #32300
6.44K


- 😁 14
- 👀 10
- 😱 4
- ❤ 3
- 👌 2
- 👍 1