
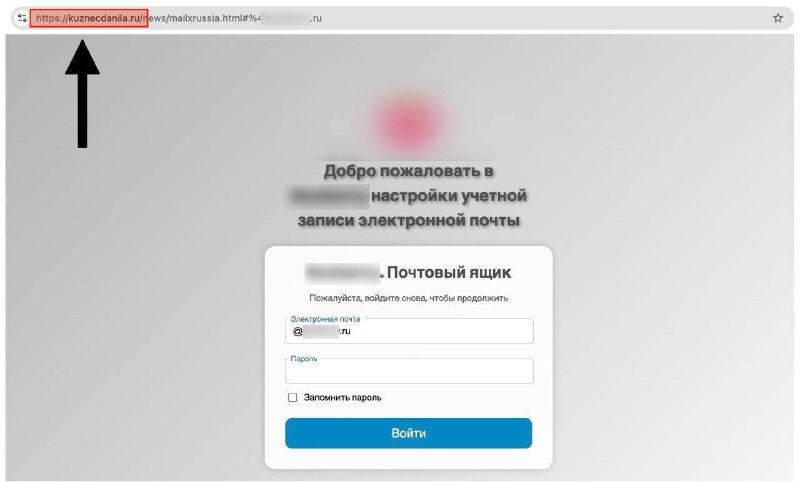
Сегодня экспертам Infosecurity стало известно про взлом сайта kuznecdanila.ru — мастерской художественной ковки в Москве. На первый взгляд, атака на подобный сайт может показаться странной, ведь ресурс не предполагает большого трафика посетителей, а значит и фишинговых жертв. Однако схема, примененная злоумышленниками, оказалась куда сложнее.
✅Цель фишинга
При попытке зайти на сайт kuznecdanila.ru пользователей перенаправляли на фишинговые страницы, оформленные под известные бренды, например, продуктовые сети и службы доставок. Однако истинная цель злоумышленников — не пользователи сайта мастерской, а сотрудники крупных компаний.
✅Схема фишинга
Злоумышленники создавали фишинговые ссылки, добавляя к основному домену взломанной мастерской поддомены, связанные с целевыми компаниями. Так, сотрудник крупной компании может получить письмо с сообщением:
Некоторые сообщения не могут быть доставлены в ваш почтовый ящик. Пожалуйста, обновите настройки входящего сервера, чтобы избежать потери будущих писем.
Кликнув на кнопку в письме, сотрудник попадает на фишинговую страницу (пример на скриншоте), стилизованную под корпоративный сайт его компании. Там его просят ввести данные своей рабочей учетной записи, которые отправляются к злоумышленникам.
✅Зачем злоумышленникам домен небольшой мастерской?
Использование сайта небольшой творческой мастерской для таких атак может показаться нелогичным. Однако, по мнению экспертов Infosecurity, это связано с возрастом домена. Домен kuznecdanila.ru был зарегистрирован в 2006 году. Старые домены с меньшей вероятностью вызывают подозрения у систем безопасности, поскольку они считаются более надежными по сравнению с недавно созданными ресурсами. Следовательно, рассылки с подобных доменов будут заблокированы с наименьшей вероятностью.
✅Делаем выводы
Кейс показывает, что киберпреступники становятся все более изобретательными. Будьте бдительны, используйте передовые системы для мониторинга цифровых угроз и обучайте сотрудников киберграмотности!
#фишинг