
Тренды DevSecOps 2022 от GitLab
Вы все знаете про исследования DORA от Google о текущем развитии DevOps. Однако, помимо DORA, есть и другие интересные отчеты о состоянии индустрии. Например, ежегодные исследования GitLab, которые содержат в себе данные не только о DevOps, но также и о DevSecOps. В этом посте мы поделимся наиболее интересными цифрами из отчета за 2022 год:
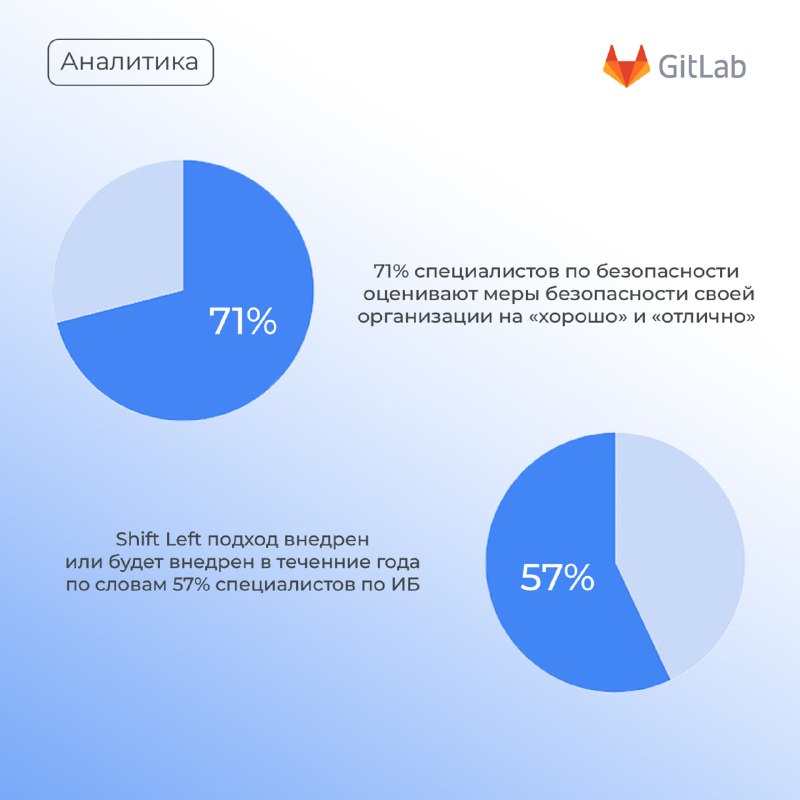
🔹71% специалистов по ИБ оценивают меры безопасности своей организации на «хорошо» и «отлично».
🔹57% сотрудников отделов безопасности сказали, что в их организациях уже внедрен или в течение года будет внедрен Shift Left подход.
🔹Сканировать стали больше: SAST используют 53%, DAST – 55%, 60% сканируют контейнеры, 56% используют сканеры зависимостей (SCA) и 61% проверяют соответствие лицензий.
🔹Больше половины специалистов по ИБ (53%) считают, что ответственность за безопасность должны нести все отделы компании в равной мере. А среди разработчиков и DevOps c этим согласны только около 40% респондентов.
🔹В течение трех последних лет наибольший процент специалистов по ИБ (47% в 2022) говорит, что разработчики находят менее четверти доступных ошибок в коде… другими словами, 75% ошибок остаются на поиск для команды безопасности.
🔹57% респондентов считают, что безопасность является одним из KPI для разработчиков. В то же время 56% специалистов по ИБ отметили, что им трудно добиться от разработчиков приоритизации исправления уязвимостей в коде вместо разработки новых фичей.
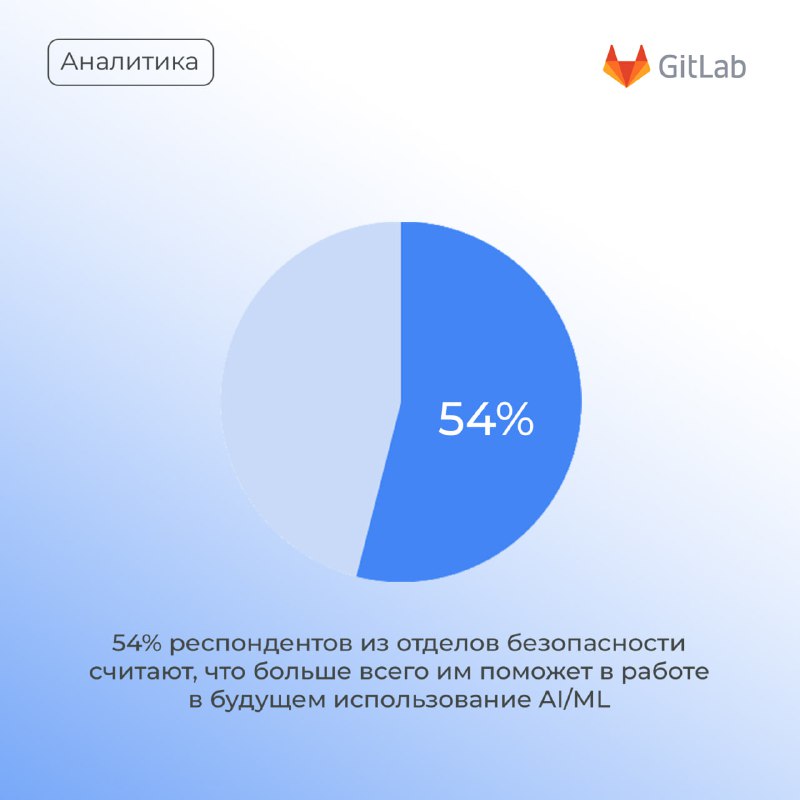
🔹Большинство респондентов из отделов безопасности (54%) считают, что больше всего им поможет в работе в будущем использование AI/ML. Интерес к AI/ML вырос резко на 33% с 2021 по 2022.
🔥 Cкоро ждите отдельного поста с итогами свежего опроса GitLab — сравним, что изменилось с прошлого года.
#аналитика
Post #9
258


- 🔥 9
- ❤ 3