
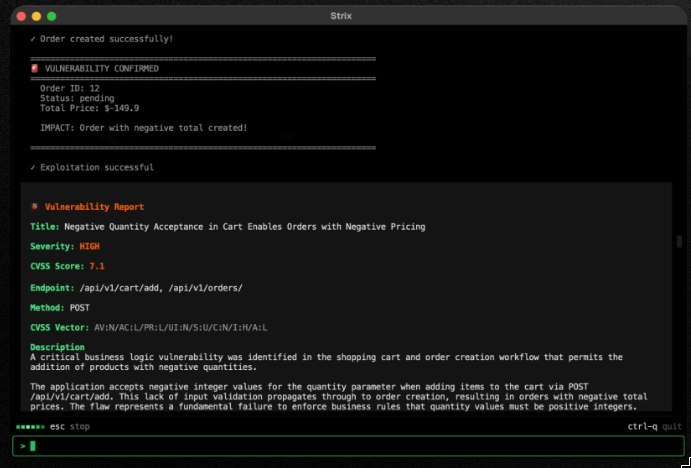
Последние пару месяцев — сплошная лента взломов: то один проект слили, то у другого прод лежит после дыры, которую никто не искал. Если тут ещё остались разработчики (дайте 🐳) — этот инструмент вам точно пригодится. Идея простая: пусть на вашей стороне тоже будет хакер, только свой.
Что это вообще такое:
🟢 Автономные AI-агенты, которые действуют как настоящие хакеры — реально запускают ваш код, находят уязвимости и подтверждают их рабочими эксплойтами
🟢 Каждая найденная уязвимость сопровождается рабочим PoC и шагами воспроизведения
🟢 Построен для разработчиков и security-команд, которым нужно быстрое и точное тестирование безопасности — без ручного пентеста и без вороха ложных срабатываний, характерных для статического анализа
🟢 Есть режим one-click autofix — AI сам генерирует патчи в виде готовых к мержу pull request'ов
🟢 Умеет находить широкий спектр уязвимостей — от OWASP Top 10 и шире: broken access control, инъекции (SQL/NoSQL/OS/SSTI), SSRF/XXE/RCE, XSS, проблемы бизнес-логики, атаки на аутентификацию и сессии, cloud-мисконфигурации, проблемы API-безопасности
🟢 Интегрируется в GitHub, GitLab, Bitbucket, Slack, Jira, Linear и CI/CD-пайплайны GitHub + 5
Как это ощущается:
Ставишь через install-скрипт, указываешь LLM (по сути любой провайдер, есть поддержка локальных моделей через Ollama/LMStudio), натравливаешь на директорию — и агент сам лезет в код, пробует реальные атаки, а не просто грепает по паттернам.
bash
curl -sSL https://strix.ai/install | bash
export STRIX_LLM="openai/gpt-5.4"
export LLM_API_KEY="your-api-key"
strix --target ./app-directory
Из приятного:
🟢 Легко встраивается в GitHub Actions — можно автоматически сканировать на уязвимости на каждый pull request и блокировать небезопасный код до продакшена
🟢 Полностью open-source, Apache 2.0 лицензия, ~43.7k звёзд и больше 40 контрибьюторов — активно живой проект
🟢 Есть облачная версия (app.strix.ai) для тех, кому лень поднимать локально
🟢 Подходит и для пет-проектов, и для прода GitHubTrendshift
⚠️ Важно: тестируйте только те приложения, которыми владеете сами или на которые есть явное разрешение. Это инструмент для defensive/offensive security своих же продуктов, а не тулза для взлома чужого (Но это не точно).
🔗 Репозиторий: https://github.com/usestrix/strix
Чат | Support | Market
Pelican | HiddenCode [EN]