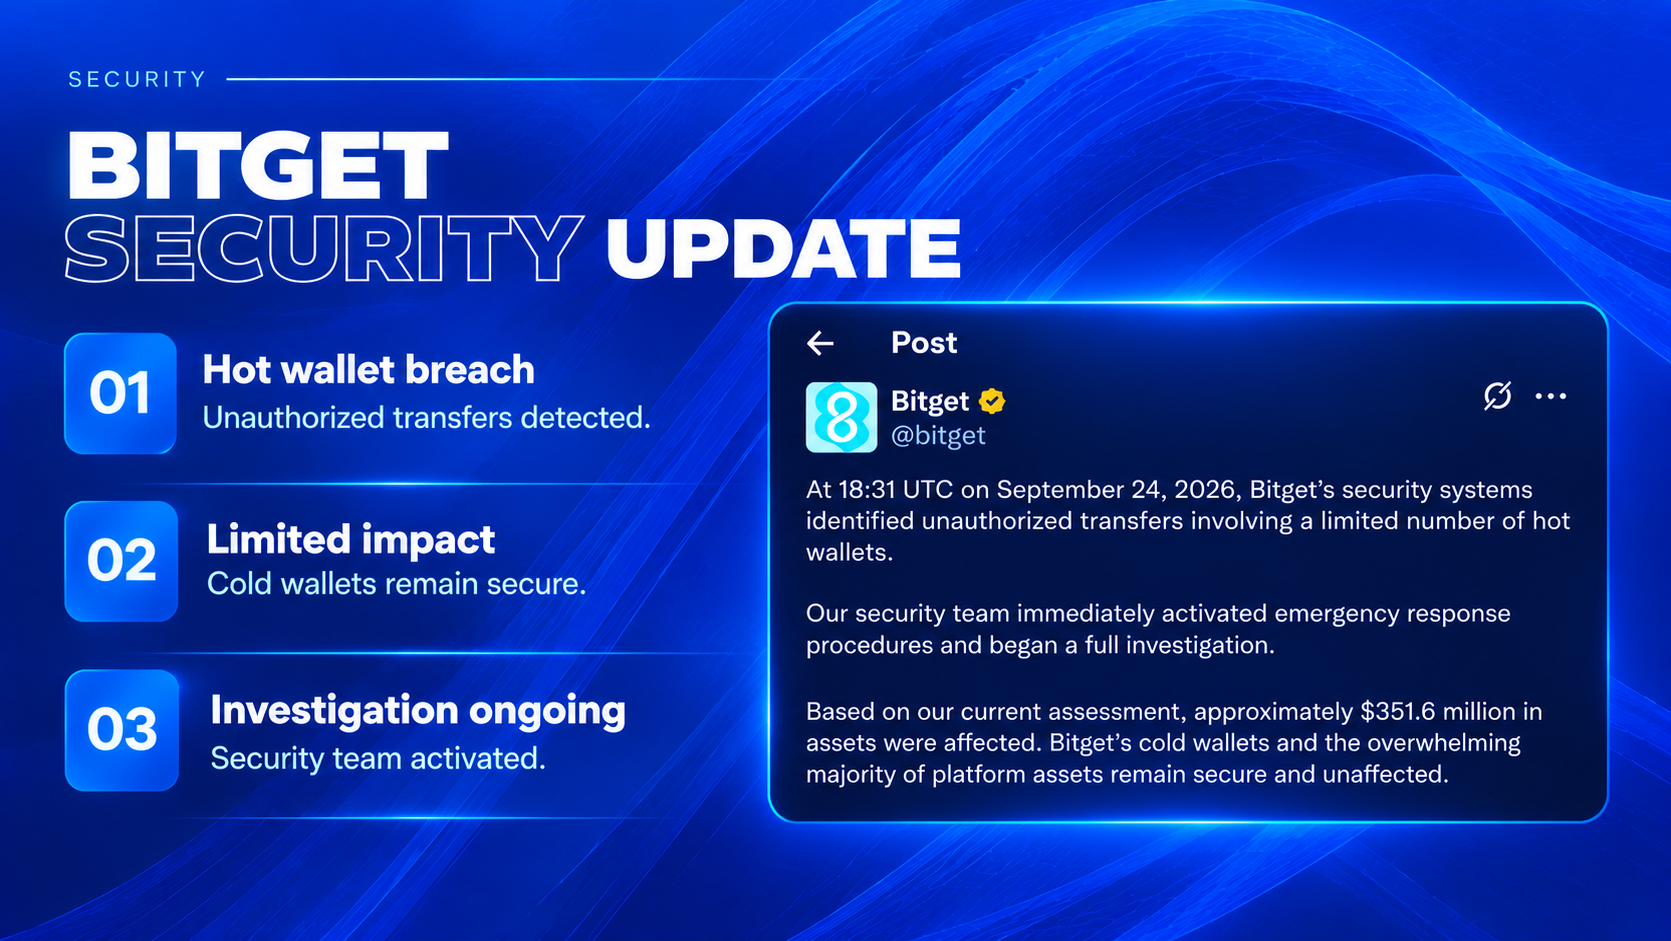
24 сентября Bitget столкнулся с одной из крупнейших атак на CEX в 2026 году.
По заявлению биржи, вывели около $351.6 млн. Пострадали hot и warm wallets, при этом холодные кошельки, по словам команды, не были затронуты.
Но самое интересное здесь - как именно прошла атака.
1. ХАКЕР НЕ ВЗЛАМЫВАЛ ПОЛЬЗОВАТЕЛЬСКИЕ АККАУНТЫ
По словам CEO Bitget Gracy Chen, приватные ключи пользователей не были скомпрометированы.
Атакующие получили доступ к корпоративной инфраструктуре, связанной с кошельками, и смогли подменить данные транзакций внутри штатного процесса подписания.
То есть система фактически сама подписывала операции, которые выглядели как легитимные.
Предварительно это связывают с компрометацией стороннего инструмента в wallet-инфраструктуре.
Root cause пока официально не раскрыт.
2. КАК ВЫВОДИЛИ ДЕНЬГИ?
После первых тестовых транзакций начались массовые переводы сразу через несколько сетей.
Всего были затронуты:
Ethereum, Arbitrum, Optimism, Base, BNB Chain, Avalanche, XRP Ledger и Tron.
Главный EVM-сборщик:
0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee
Именно на него поступала значительная часть украденных средств.
3. САМОЕ ИНТЕРЕСНОЕ - ОТМЫВ
Хакер практически сразу начал менять украденные токены на ETH.
Стейблы конвертировались через DEX и агрегаторы, чтобы эмитенты не успели заморозить USDT/USDC.
Один из адресов всего за несколько минут купил около 7,111 ETH на ~$19.7M USDT0.
В целом схема стандартная:
Bitget → fresh wallets → DEX → ETH → bridges → новые wallets
Использовались различные мосты и маршрутизаторы, включая Across, CCTP, Stargate, deBridge и другие.
ETH затем разбивали на крупные пачки, включая переводы по 10,000 ETH, и распределяли по новым адресам.
XRP также дробили и прогоняли через различные bridging / swapping сервисы.
4. КТО СТОИТ ЗА АТАКОЙ?
Официальной пока не известно.
Gracy Chen заявила, что некоторые IP совпадают с VPN-паттернами, связанными с одной из северокорейских хакерских групп.
Но это пока только предварительная версия. Расследование продолжается.
5. ЧТО С ДЕНЬГАМИ?
Bitget заявили, что пользовательские средства будут покрыты из User Protection Fund на $464M+.
То есть биржа не планирует перекладывать ущерб на пользователей.
CEO также пообещала регулярные обновления и полный отчет по инциденту после завершения расследования.
_______
Для себя же помним, что крупные биржи будут оставаться главной целью для атак хакеров, не держим все деньги в одном месте.
Пострадали от взлома?
👍 Наблюдаю за ситуацией, деньги там не держал
🌭 Увели бабки
Whitelist | Chat | Database | X | Links