TGViewer
Channel Public Channel
bin

bin

@hashbin

Telegram, cybersecurity, hostings and more.
No ads, – kilinov.t.me
Subscribers
3.8K
Photos
173
Videos
11
Links
159

Showing posts older than #52 · Back to latest

Older Posts 15 shown
Post #43 5.12K
Смешнее вы сегодня ничего не увидите...

Украинский сервис nexus.ua в качестве почтового ящика использует заблокированный у них же Yandex.ru, в качестве доказательств выкладываю все данные с их сервера.

Заходите – играйте, на самом сервисе ничего интересного, кроме моего красивого поста нет, да прибудет актив на забытый народом сайт.

SMTP
public $smtpuser = 'nexus.ua.2016@yandex.ru';
public $smtppass = 'aXdWtOhXLb';
public $smtphost = 'smtp.yandex.ru';
public $smtpsecure = 'ssl';
public $smtpport = '465';

FTP
public $ftp_host = '185.67.1.56';
public $ftp_port = '21';
public $ftp_user = 'nexus';
public $ftp_pass = 'rM97FaLt';

nexus.ua/administrator
admin:hashbin
nexus:nexus

UPD:
быстро вы, помянем.
Post #41 8.01K
В продолжение об утечке russkoe-slovo.ru, о которой писал @data1eaks

На одном из форумов, как уже обговаривалось, был выложен фазнутый лог ошибок, содержащий огромное количество пользовательских данных и информации о заказах (на скриншоте пример с поломанной кодировкой, но спокойно можно различить, что имеется адрес, номер, почта, стоимость заказа и так далее)

Пока я в кой то веке решил уведомить компанию о таком разочаровании я наткнулcя еще и на russkoe-slovo.ru/.git/config при поверхностном осмотре. 🤦🏻‍♂️

Вам не хочется плакать, осознавая то, что информационная безопасность настолько ужасно развита? Это уже далеко не первый сайт, который закрыл .git, но не закрыл каталог, блять...

UPD: Данные от 31 августа 2018г по 19 ноября 2019г, более года все это логировалось..

UPD2: Это лог данных заказов, которые отправлялись через api.grastin.ru (полагаю служба доставки и тоже не блещет безопасностью)

channel: @hashbin2
  • ❤ 2
Post #40 5.01K
Я уже не раз говорил про очень интересного бота – @acunetix_robot, который позволяет сканировать любой сайт на уязвимости.

В боте используется программное обеспечение Acunetix, цена на который варьируются от 4,500$ и до бесконечности, тем временем в @acunetix_robot одно полное сканирование любого сайта обойдется вам всего в 30 рублей.

На выходе, как и полагается, у вас будет красиво оформленный PDF-файл с отчетом. На одном таком сканировании можно найти множество уязвимостей и заработать на программе Bug Bounty. (или продать)

#не_реклама_а_благотворительность ❤️
Post #36 5.7K
А вот и я.. Прилетел с Тайланда обратно в Магадан.

За время, пока меня не было произошло несколько крупных утечек и без меня 🙃 Кто имеет какую нибудь из этих утечек – милости прошу в чат, а я сам вас найду.

«2 берега» – 10,4 миллионов строк
«Гемотест» – 30,5 миллионов строк
«Paysystem.tech» – якобы утечка QIWI, хотя сама база наверняка не более, чем просто обогащенная база номеров
«Суши Мастер» – минимум 1,3 миллиона строк
«Ykt.ru» – буквально недавно и тоже на 1,3 миллиона строк
«Fotostrana.ru» – тут только 800 тысяч, но тоже прикольно
«RaidForums» – приношу глубокие соболезнования данному проекту, поглубже, чем бутылка в заднице владельца

Не знаю чем вас порадовать, пишите в комментарии, что вы хотите, а я вам подыщу чего нить :)
  • 👍 2
Post #34 7.49K
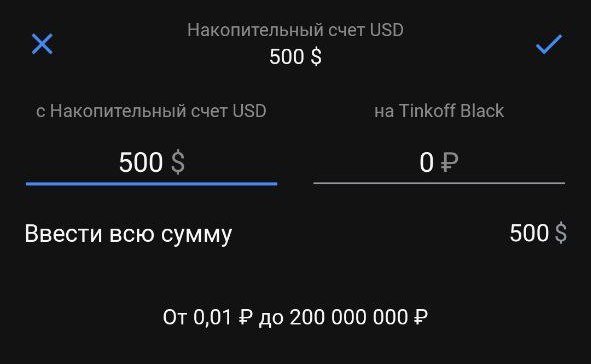
Обстановка в мире конечно не очень, но Тинькофф..

Еще вчера курс на покупку доллара был равен 84 рублям, пару часов назад он поднялся аж до 99 рублей, а сейчас он и вовсе 154 рубля.

Представьте, покупка доллара — 154р, евро — 165р, а на продажу 83 и 93 рубля соответственно...

Да ладно курсы, у меня все и так в долларах, но конкретно я был удивлен, когда увидел то, что творится с Тиньковом. Нельзя нормально снять наличные, а перевод между валютами в приложении и вовсе заблокирован!

На скриншоте можно наблюдать, что нет курса при конвертации, а второе поле равно нулю, press F владельцам Тинькофф и мне.

Единственная информации о ситуации, которую я нашел. Напоминаю, на Тинькофф не были наложены санкции.
  • 👍 1
Post #30 14.8K
Эксплоит CVE-2021-4034 — github.com/berdav/CVE-2021-4034

Уязвимость заключается в локальном повышение привилегий на машине под управлением Debian и части основанных на ней дистрибутивов. Недочет скрывается в приложении polkit-pkexec, которое является инструментом setuid и позволяет обычным пользователям выполнять команды от имени привилегированных с предопределенными политиками.

Информация об уязвимости появилась вчера (25.01.2022), часть фиксов уже выпущена.
  • 👍 2
Post #25 6.47K
@EmailPhoneOSINT_bot стукнуло 4 месяца, мне кажется стоит поддержать данный замечательный проект, хотя бы высокой нагрузкой на бота 🧐

Конечно не все так замечательно, как и хотелось бы. Я знаю, что администратор бота меня сейчас читает и наконец, сделает нормальное определение email / номера регуляркой сразу по всем форматам, а не кнопками.

Не помешало бы убрать снижение количества запросов за ложные срабатывания (неправильный формат или вовсе другой текст).
  • 💩 3
Post #24 5.21K
Есть такой интересный сервис скриншотов с подпиской — screenshotmachine.com

В нем мы нашли несколько крупных недочётов, которые могут вам пригодиться в ваших проектах и просто, как интересная информация.

1. Ключи API у каждого пользователя всего 6 символов, большая возможность перебрать и найти ключ с платной подпиской для скриншотов, скорее всего платную подписку выдаст отличающийся от остальных других IP сервера

2. Очень простая капча, которую можно распарсить небольшим Python-скриптом. (что мы и сделали)

3. Нет детекта temp-mail и вообще подтверждения по email.

4. Самое грандиозное, не нужно никаких API, есть торчащий endpoint для скриншотов:

POST https://www.screenshotmachine.com/capture.php

url=ВАШ_URL&device=desktop&width=1920&height=1080&zoom=100&format=png&timeout=2000&click=&hide=&cacheLimit=0

Получаем сессию (на каждый скриншот новую) и с ней отправляемся получать скриншот к следующей странице:

https://www.screenshotmachine.com/serve.php?file=result
  • 👍 13
  • 🔥 3
  • 💩 2
Post #23 8.86K
Достаточно интересное обновление вышло в нашем любимом Telegram

Постепенно, с каждым нововведением выселяют ботов монополистов, на этот раз реакции.

Функция в чатах и каналах по умолчанию недоступна.

Если вам
понравился контент дважды нажмите на пост ❤️
  • 👍 61
  • 💩 4
  • 🔥 3
  • 😱 3
  • ❤ 2
  • 👎 2
  • 🎉 2
Post #21 4.99K

Forwarded from Data1eaks | Утечки баз данных

Пост о хакере по жизни.
Не могу промолчать.

😒 Стало известно, что основатель WikiLeaks Джулиан Ассанж перенес инсульт в британской тюрьме строгого режима Белмарш ещё в октябре.
А недавно, 10 декабря лондОнский суд разрешил экстрадировать его в США.
Собственно, ничего удивительного в этом и нет, если кто-то вообще рассчитывал на нормальный исход.

✅ Там Ассанжа засудят так, что Протасевичу и не снилось.
Как обычно, наши пиздатые журналисты из самых правдивых СМИ на свете отметятся (или уже отметились) двумя позорными абзацами и ни одного плохого слова не напишут о сияющем бастионе прав человека. Ой хуле я доебался 😆.

✅ А между тем, Дж. Ассанжа под соусом неоднозначности его личности обвиняют за:
- "Дневники афганской войны" и "Иракское досье";
- Изнасилование активистки Викиликс;
- Сотрудничество с Russia Today, Россией и лично Путиным;
- Способствование избранию на пост президента США Д. Трампа;
- Связь с "Анонимусами".

Ёпт, а что ты сделал для хип-хопа в свои годы???
Это ли не политика двойных стандартов во всей красе???

Если ты Протасевич, Венедиктов, Навальный, то ты борец с тиранией, за свободу, демократию и права человека, а если ты Ассанж, то ты террорист 🤦🏻‍♂

Всем добра, жители матрицы.
Не протекайте 🖥💦

🌐 Агрегатор утечек @data1eaks

Завтра будем обзирать недавний слив парсинга LinkedIn по косточкам.
Post #19 9.44K
Исследователи выявили на портале Госуслуг еще две уязвимости, связанные с использованием Covert Redirect (скрытой переадресации). Важным отличием выявленных уязвимостей является возможность перехвата cookie-файлов при помощи технологии XSS (SSRF). Это позволяет злоумышленникам не только перенаправлять своих жертв на вредоносный ресурс, но и получать доступ к тем социальным аккаунтам, которые авторизованы в их браузере.

https://esia.gosuslugi.ru/aas/oauth2/ac?response_type=code&client_id={данные по запросу}&redirect_uri=http://gosulsug.ru/login/

https://esia.gosuslugi.ru/aas/oauth2/ac?response_type=code&client_id={данные по запросу}&redirect_uri=mailto:yourname@domain.com

Источник @tomhunter
  • ❤ 1
Post #11 9.19K
telegram-0day-exploit.py1.7 KB
Telegram Desktop — DoS Exploit

Версия приложения 2.9.2 для Windows.
Опубликовано 4 октября 2021 года.

0day уязвимость среднего уровня опасности.

@hashb1n
  • 👍 1
Post #3 8.03K
Вы имеете дело с опытным автором, правда опыт ограничивается искусным владением жирного выделения (bold / strong).

💚 bin
├ Это то, где вы сейчас и навеки.
└ Author (2021.01 – н. в.)

💛 bin.lounge
├ «Щитпостинг» канал.
└ Author (2025.06 – н. в.)

🟧 Kilinóv Servers
├ Хостинг VDS на базе Proxmox.
└ Founder (2024.07 – н. в.)

❤️ Spide
├ Облачный сканер уязвимостей.
└ Founder (2023.07 – н. в.)

—
2 октября 2021 года канал был заблокирован на отметке в 7k подписчиков, одновременно чат и аккаунт.
  • 👍 5
  • ❤ 3
  • 🔥 2
  • 😁 1
Post #1
Channel created
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →