TGViewer
Channel Public Channel
HaHacking

HaHacking

@hahacking

>> HaHacking Hacking Club;

± Family-friendly канал с доступной информацией — Личный сборник о мире безопасности;
Обработанные знания из разных уголков ИБ 🗂

[security] [pentest] [offense] [defense] [web] [infrastructure]

:~$ @qwqoro
Subscribers
2.42K
Photos
68
Videos
5
Links
78

Showing posts older than #26 · Back to latest

Older Posts 13 shown
Post #25 1.15K
✍️ #мероприятия #наработки #web

Весной Университет ИТМО + Газпром Нефть провели индивидуальный онлайн-хакатон "РИБА ТЕХ" для студентов магистратуры и старших курсов бакалавриата IT специальностей

➡️Я, хоть и ни то, и ни другое, but rather a secret third thing но, как победитель трека "Информационная безопасность: Application Security", делюсь своими отчётами по решению конкурсных задач:

🧩 qwqoro/GPN-Hackathon

😰 HaHacking_GPN-Task-1.pdf ⬇️
   😰  HaHacking_GPN-Task-2.pdf ⬇️


Задача состояла в анализе защищённости 9 + 1 миниатюрных веб-приложений с предоставлением участникам исходного кода; Уязвимости не из сложных, но их разбор может быть полезен начинающим специалистам для ознакомления

Исходный код веб-приложений:
gpn-intern/vuln-code
gpn-intern/vuln-app


@HaHacking  🐇
  • ❤ 4
  • 🆒 1
Post #22 937
🖥 #инструменты #ad #enumeration

Любопытный инструмент — adPEAS, скрипт, подобный проектам PEAS, предназначенный для энумерации AD и включающий в себя приличное число модулей;


Модули-сборщики собирают информацию о:
➕Домене (DS, Trusts, политики, ...)
➕Правах и привилегиях (LAPS, DCSync, ...)
➕Групповой политике (GPO)
➕Службе сертификатов (AD CS)
➕Кредах (Netlogon скрипты, LAPS, ...)
➕Небезопасном делегировании
➕Потенциально интересных пользователях
➕...

Встроенный SharpHound 🐇


🧩 61106960/adPEAS [💻]


@HaHacking  🐇
  • ❤ 4
  • 🆒 1
Post #21 1.04K
🔌   #заметки #devsecops #defense

Вопросы и упражнения для самоподготовки в области DevOps / DevSecOps!

➡️Включает в себя темы, которые необходимо впитать в себя не только DevOps инженеру, но и любому IT специалисту; 🐇


Абстракции:
Сети / Железо / ОС / Скриптинг / Разработка ПО / Тестирование / Мониторинг / БД / Виртуализация / Контейнеризация / Облако / Безопасность / Дизайн систем / Soft Skills / ...

Технологический стек:
Git / Kubernetes / AWS / Azure / Google Cloud Platform / OpenStack / MongoDB / Terraform / Ansible / Puppet / Grafana / Prometheus / Argo / Elastic / Kafka ...

Языки: 🐍 / 💻 / 💻


🧩 bregman-arie/devops-exercises


@HaHacking  🐇
GitHub GitHub - bregman-arie/devops-exercises: Linux, Jenkins, AWS, SRE, Prometheus, Docker, Python, Ansible, Git, Kubernetes, Terraform… Linux, Jenkins, AWS, SRE, Prometheus, Docker, Python, Ansible, Git, Kubernetes, Terraform, OpenStack, SQL, NoSQL, Azure, GCP, DNS, Elastic, Network, Virtualization. DevOps Interview Questions - bre...
  • ❤ 6
Post #19 856
📞   #заметки #инструменты #mobile

Бывает приятно держать под рукой базовую информацию на случай отшиба памяти, потому оставляю здесь пункты подготовки к анализу защищённости мобильного приложения;


1️⃣ Режим разработчика + Режим отладки по USB
2️⃣ Подключить телефон к машине и VM
3️⃣ Достать apk без root'а: ctrl-freak/android-adb-pull-apk.md
4️⃣ SSL Unpinning:
➖ ‟SSL Unpinning для приложений Android” (@a1teran)
➖ ‟Откручивание SSL пиннинга в Android приложениях” (@USSCLTD)
5️⃣ *Если Flutter: Impact-I/reFlutter
6️⃣ *Если несколько файлов: Подписать + adb install-multiple
7️⃣ Wi-Fi в телефоне через прокси-сервер: IP машины с Burp Suite + порт, прослушиваемый в Burp Suite


@HaHacking  🐇
  • ❤ 6
Post #17 822
🔍 #инструменты #web #ai #enumeration

Используете ли Вы на этапе исследования цели такие инструменты, как gowitness, aquatone или haylxon — массовые скриншотилки?

➡️Может имеет смысл добавить к ним ещё один инструмент, который будет отсматривать скриншоты за Вас;

Кто: ИИ [👩‍💻]
Как: ~76.09% точности
Что: Old-Looking Sites / Login Pages / Webapp / Custom 404 / Parked domain


🧩 BishopFox/eyeballer [🐍]
🧩 eyeballer.bishopfox.com


Удачной охоты 🐇
➡️Enjoy!

@HaHacking  🐇
  • ❤ 4
  • 🆒 2
Post #16 975
⏳ #заметки #web #offense #certification

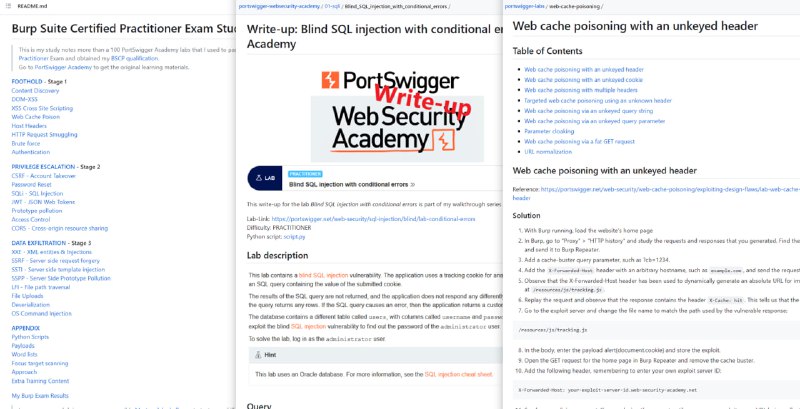
Не сосчитать, сколько бессонных ночей было проведено за лабораториями PortSwigger'а;
А всё ради чего?

[ А, например, ради одного из источников интересного опыта для специалиста по анализу защищённости веб-приложений — сертификации Burp Suite Certified Practitioner! ]


Сборники информации:
🔖 botesjuan/Burp-Suite-Certified-Practitioner-Exam-Study
🔖 DingyShark/BurpSuiteCertifiedPractitioner

Райтапы лабораторий:
📖 frank-leitner/portswigger-websecurity-academy
📖 thelicato/portswigger-labs

Статьи о BSCP:
✍️ @wr3dmast3rvs


@HaHacking  🐇
  • ❤ 9
Post #14 793
Post #13 880
👮‍♀ #заметки #offense #ai

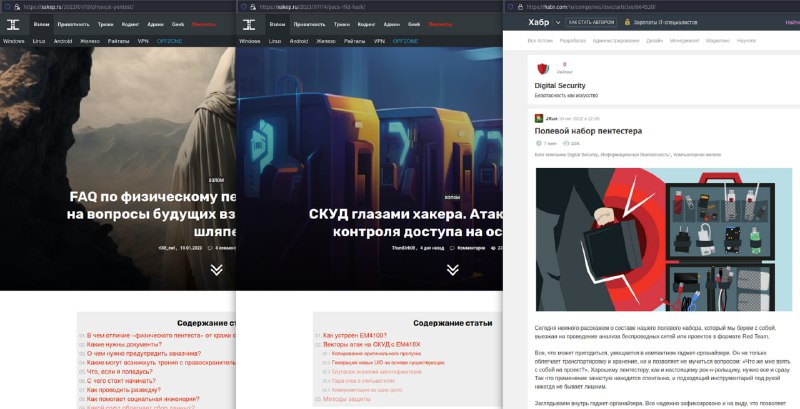
Этот ваш физический пентест!

Честно говоря — жесть. Однозначно требует особого личностного склада: много мозгов, быстрой реакции, исключительной харизмы, . . . ;

[ А всему остальному, к счастью, можно научиться! 🐇 ]


Статьи по теме:
🔖 ‟FAQ по физическому пентесту” (@r00t_owl)
🔖 ‟СКУД глазами хакера” (@thund3rb0lt)
🔖 ‟Полевой набор пентестера” (Digital Security)
🔖 ‟Миссия выполнима”: 1 часть + 2 часть   (F.A.C.C.T.)

Любопытные репозитории по теме:
⭐️ MaximeBeasse/KeyDecoder
⭐️ ggerganov/kbd-audio
⭐️ Rudrabha/Lip2Wav
⭐️ DavidProbinsky/RedTeam-Physical-Tools


Главное — берегите себя. Желаю удачи в бою! 🐇

@HaHacking  🐇
  • ❤ 7
Post #12 1.1K
🖥 #инструменты #web #enumeration

Представляю Вашему вниманию быстрый и добротный сборщик поддоменов!

Сбор: данные из обширного списка сервисов
Сбор: через reverse DNS lookup'ы
Перебор: с помощью словарей
Подбор: перестановки / цепи Маркова
➕Дополнительное сканирование портов
➕Проверки на Subdomain Takeover для набора сервисов


🧩 gfek/Lepus [🐍]


Удачной охоты 🐇
➡️Enjoy!

@HaHacking  🐇
GitHub GitHub - gfek/Lepus: Subdomain finder Subdomain finder. Contribute to gfek/Lepus development by creating an account on GitHub.
  • ❤ 5
Post #10 1.29K
Post #9 1.33K
❓ #заметки #web #offense #defense

Слишком часто наблюдаю ребят, которым бывает трудно разобраться в том, откуда брать информацию, ведь грамотно и сходу оценить качество материала без предварительного знания — действительно нелегко;

[ Их отправляют гуглить и этот подход имеет место быть, без указанного навыка и правда долго не протянуть! ]


➡️Я не претендую на абсолютное покрытие запроса, но составила список источников ⬇️, которые раз за разом меня выручают благодаря своей практической применимости и сокращённому количеству воды + могут послужить неплохой базой для тех, кто хочет быть уверен, что обучается на качественном материале;

Ясно, что большая часть включений списка заезжена, но оттого эти включения и заезжены, что входят в эдакую "Библию" источников ИБ, в этом их сила и смысл


‼️ [➕Такое нельзя говорить, да и вообще осуждаю, но ходят слухи, что в слитых курсах от сертификаций собрана уйма полезнейшей информации! Имейте в виду 🐇 ] ‼️

@HaHacking  🐇
  • ❤ 5
Post #6 1.51K
hello.gif12.5 MB
ℹ️
🧩Приветствую!
Этот канал — личный сборник обработанных знаний о мире безопасности в призме восприятия специалиста по анализу защищённости;

   └─$ whoami
   qwqoro


🧩Дополняющаяся навигация: ⬇️
✍️ #наработки
📖 #литература
📍 #мероприятия
⚙️ #инструменты
📌 #заметки
🔔 #события

[#offense]  [#defense]  [#enumeration]  [#web]  [#web3]  [#infrastructure]  [#ad]  [#mobile]   [#reverse]  [#malware]  [#forensics]  [#devsecops]  [#certification]  [#ai]  [#iot]


➡️НЕ используем ИИ для создания постов;
➡️Репостов / рекламы нет;

➡️Групп и ботов нет;
➡️Анонимная* форма обратной связи:
💬 forms.yandex.ru


   // Добро пожаловать в HaHacking!  🐇
  • ❤ 11
Post #1
Channel created
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →