TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #5344 · Back to latest

Older Posts 14 shown
Post #5343 1.04K
🔥 Вопрос с собеседования на Junior

Почему JWT может быть небезопасен?

👇 Правильный ответ (нажми, чтобы прочитать):

JWT сам по себе не является уязвимостью. Проблемы возникают из-за того, как его используют. Главная идея JWT — сервер доверяет данным внутри токена, если подпись валидна.

Если атакующий может подделать токен или украсть его — он получает доступ без дополнительной проверки.

🔤 Частые проблемы:

— слабый secret → можно подобрать подпись
— alg=none или некорректная проверка алгоритма
— утечка токена (XSS, логи, localStorage)
— слишком долгий срок жизни
— отсутствие revoke / blacklist

🔴 Как проверяют на практике

— меняют payload (например role=user → admin)
— проверяют, валидируется ли подпись
— ищут утечки токена в фронте и логах


👍 — знал/а
🔥 — стало понятнее

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ctf_challenge
  • 🔥 8
  • 👍 7
  • 🥰 2
Post #5342 1.04K
🚨 Storm-0558: как зайти в систему без логина

Атакующие получили signing key Microsoft — и этого оказалось достаточно. Без фишинга, брутфорса, обхода MFA. Они просто начали выпускать свои токены и заходить как легитимные пользователи.

Как это работает:

Система доверяет не логину, а подписи токена. Если подпись валидная — доступ даётся.

🔜 значит, с ключом можно:

— выдать себя за любого пользователя
— получить нужные роли
— ходить по сервисам без ограничений


💡 Почему это важно для пентеста:

Главная цель — не пароль, а точка доверия.

Ищите, где лежат ключи:

— конфиги и .env
— CI/CD и переменные окружения
— secret storage
— внутренние сервисы


🔜 компрометация ключа = полный обход auth

🔗 Источник

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • 🥰 3
  • ❤‍🔥 1
  • 🔥 1
Post #5341 1.07K
Hashcat cheat sheet hackproglib.png3.5 MB
🚩 Шпаргалка по Hashcat

Если вы работаете с паролями, хешами и оффлайн-атаками — без Hashcat никуда. Но количество режимов, алгоритмов и опций быстро превращается в хаос.

🔜 На этой схеме — структурированная карта Hashcat: режимы атак, форматы хешей, правила, маски и ключевые параметры.

Хороший ориентир, чтобы быстрее подбирать стратегию под задачу.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 4
  • ❤‍🔥 2
  • 🥰 2
  • 👍 1
Post #5339 1.12K
🚨 PT Fusion 1.5: поиск угроз теперь за секунды

Positive Technologies обновили платформу PT Fusion — и сделали упор на скорость и автоматизацию работы SOC.

➡️ Добавили Threat Intelligence Feeds

🈂️свежие IOC: домены, IP, хеши, ссылки из реальных расследований

➡️ Появился полнотекстовый поиск по угрозам

🈂️можно искать по описанию инцидента или MITRE ATT&CK
🈂️время поиска сократилось с минут до секунд

➡️ Новые дашборды со статистикой

🈂️активность группировок, malware, фишинг, атаки по отраслям

➡️ Расширили API

🈂️обогащение алертов контекстом
🈂️массовая проверка IOC
🈂️поиск похожих файлов и автоанализ

Ссылка на обновление

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#patch_notes
  • 🥰 3
  • 🌚 2
  • 🔥 1
  • 🥱 1
Post #5338 1.05K
🔥 Топ-вакансий недели для хакеров

Information Security Specialist — от 143 380 ₽, офис (Москва)

Архитектор ИБ (Backup & DRP) — от 430 000 ₽, офис/гибрид (Москва)

Специалист по анализу защищенности (Pentest) — офис (Екатеринбург)

➡️ Больше офферов в канале: @hackdevjob

🐸 Библиотека хакера
  • ❤ 3
Post #5337 1.14K
📌 Команда дня: ss

Сегодня в центре внимания — ss (Socket Stat). Легковесный, быстрый, без ностальгии по 2005 году.

Пример:


ss -tulnp


🔜 Расшифровка:

-t: TCP

-u: UDP

-l: слушающие сокеты

-n: не пытаться резолвить имена (мы не в гостях у DNS)

-p: показать, кто (PID/имя процесса) за всем этим стоит

📍 Зачем это нужно:

— Чтобы выловить странные соединения до того, как их заметит твой SOC.

— Чтобы понять, почему твой порт 443 занят, хотя ты только установил Nginx.

— Чтобы поймать нежданных гостей до того, как они попросят root-доступ.


P.S. Запусти ss вместе с lsof -i и iptables, чтобы быстро понять, кто стучится в твою систему.

🐸 Библиотека хакера

#cheat_sheet
  • ❤ 6
  • 👍 2
Post #5330 1.13K
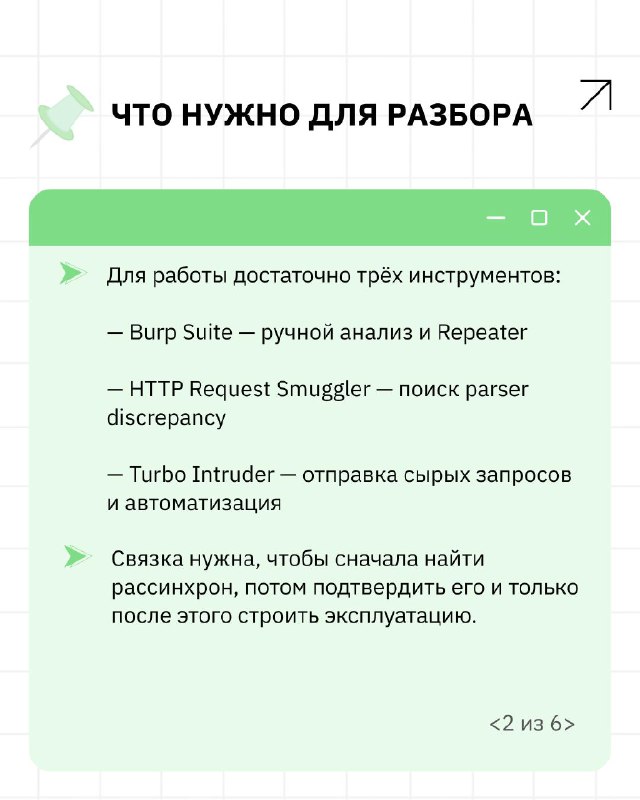
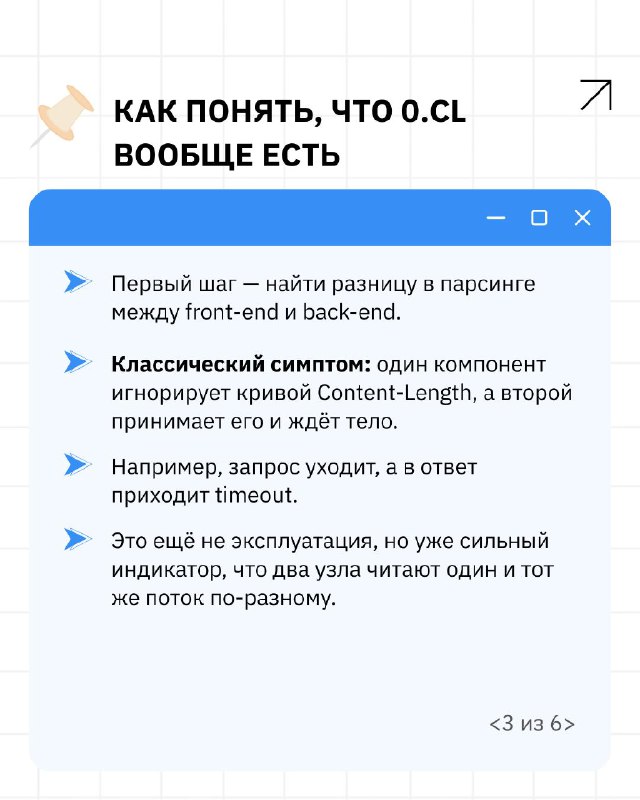
🌐 Как ломают HTTP/1.1 через 0 CL

На первый взгляд это выглядит как странность в парсинге заголовков. На практике — как способ рассинхронизировать front-end и back-end, а затем подменить то, как сервер видит следующий запрос.

🔜 В карточках — разбор техники 0 CL request smuggling: как её обнаруживают, почему одного timeout недостаточно, зачем нужен early-response gadget и как 0 CL превращают в рабочую эксплуатацию через CL.0.

🔗 В статье пошагово разбирается lab и показываются реальные подходы к подтверждению и эксплуатации рассинхрона.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • ❤ 4
  • 🌚 3
  • 🔥 2
Post #5329 997
Кажется, мы окончательно перешли от игрушек к суровому AgentOps

Приглашаем на наш обновлённый курс по разработке ИИ-агентов. Никакой воды про «будущее нейросетей», только инженерный подход.

На курсе мы:

— пошагово строим готовые системы на LangGraph, CrewAI и MCP;
— настраиваем кэширование и роутинг, чтобы бот не сожрал токены;
— разбираемся со стейтом, учимся дебажить через time-travel и прикручиваем human-in-the-loop;
— выводим RAG в прод так, чтобы безопасники не завернули архитектуру из-за 152-ФЗ.

В пекло скучные лекции про общую инфраструктуру — сразу фокусируемся на агентных фреймворках и написании кода. Занятия ведут бывалые лиды из Газпромбанка и Альфы, набившие шишки на реальных задачах.

Кстати, на днях мы пилили агента в прямом эфире, если пропустили — есть запись вебинара.


Сегодня последний день, когда можно забрать курс по старым ценам. Базовый тариф сейчас стоит 49 000 ₽ (вместо 62 990 ₽), продвинутый трек — 99 000 ₽ (вместо 124 990 ₽). Если не хочется отдавать всю сумму сразу, есть рассрочка. Торопитесь — на потоке осталось всего 5 мест!

→ Зафиксировать цену и перейти к сборке своих агентов
  • 🥰 3
Post #5328 905
У «Библиотеки программиста» появился резервный канал в мессенджере MAX

Он нужен исключительно для связи с теми, кто не может следить за обновлениями здесь из-за трудностей с доступом. Поэтому, если вы видите это сообщение, распространите его среди жильцов вашего ЖЭКа.

Контент в MAX будет дублировать телеграмный — основной нашей площадкой был и остаётся Telegram. Надеемся, это временная мера.

→ Подписаться на «Библиотеку программиста» в MAX
  • 🌚 8
  • 😁 5
  • 🥰 3
  • ❤ 1
  • 🤔 1
Post #5327 994
⭐️ Эксплойт для уязвимости PwnKit

OpenClaw-PwnKit — инструмент для локального повышения привилегий в Linux. Он демонстрирует эксплуатацию уязвимости PwnKit в утилите pkexec из пакета Polkit.

➡️ Эксплойт использует ошибку выхода за границы памяти при обработке аргументов, благодаря чему обычный пользователь может получить права root на большинстве современных дистрибутивов Linux.

Инструмент позволяет быстро проверить уязвимость и воспроизвести атаку без сложной настройки.

🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • ❤ 4
  • 👍 3
  • 🔥 2
  • 🥰 1
Post #5326 1.08K
🚨 Уязвимость в Linux позволяет получить root

Исследователи из Qualys обнаружили серию уязвимостей в механизме безопасности AppArmor, встроенном в ядро Linux. Ошибку назвали CrackArmor.

Проблема появилась ещё в Linux 4.11 (2017) и позволяет обычному пользователю системы повысить привилегии до root.

🔜 Атака происходит через псевдофайлы:


/sys/kernel/security/apparmor/


С их помощью можно изменять политики безопасности и обходить ограничения системы.

📌 Уязвимость особенно критична, потому что AppArmor включён по умолчанию в Ubuntu, Debian и SUSE и широко используется в контейнерах и облачных инфраструктурах.

🔗 Читать подробнее

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cve_bulletin
  • 🥰 4
  • 😁 1
Post #5325 1.05K
❓ Вопрос к комьюнити

Где чаще всего находится информация, которую компания не планировала раскрывать:

👍 — метаданные документов
🔥 — вакансии
👾 — презентации сотрудников
🥰 — архивы сайтов (Wayback)
🌚 — тестовые поддомены и забытые сервисы

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ask_the_community
  • 🌚 9
  • 🔥 5
  • 👾 3
  • 🥰 1
Post #5324 1.07K
🚨 Подборка последних CVE

🔴 CVE-2026-3909 — 0-day в Chrome

Уязвимость в графической библиотеке Skia позволяет выполнить out-of-bounds доступ к памяти при обработке вредоносной веб-страницы.

🔜 Что это значит на практике:

— пользователь открывает вредоносный сайт
— происходит повреждение памяти в браузере
— возможен RCE и установка malware

❓ Что делать:

— обновить Chrome / Chromium-браузеры
— проверить версии в корпоративной среде

🔴 CVE-2026-23813 — критическая уязвимость сетевых устройств

Ошибка в веб-интерфейсе управления Aruba AOS-CX позволяет удалённо сбросить пароль администратора без аутентификации.

➡️ Возможные последствия:

— захват управления коммутатором
— изменение сетевой конфигурации
— перехват или перенаправление трафика

⚠️ Где это критично:

— корпоративные сети
— дата-центры
— кампусные сети

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cve_bulletin
  • 🥰 3
  • 👍 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →