TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #5065 · Back to latest

Older Posts 14 shown
Post #5063 1.17K
Roadmap: ИИ-агенты в информационной безопасности

Автономные системы меняют правила игры в Infosec. Умение создавать и контролировать ИИ-агентов — это ваш новый уровень анализа угроз.

Векторы развития:

— изучение агентной логики: планирование и использование внешних инструментов;

— создание автономных агентов для автоматизации пентестинга и мониторинга;

— анализ уязвимостей в мультиагентных системах;

— разработка ИИ-решений для защиты данных.

На курсе «Разработка ИИ-агентов» вы освоите современные фреймворки и создадите свои первые автономные системы.

Научиться создавать ИИ-агентов

🎁 Акция «3 в 1»: два курса в подарок при покупке до 19 января.
  • 😁 5
  • 🤩 2
  • 🌚 2
Post #5061 1.14K
  • 🔥 5
  • 😢 2
Post #5060 1.24K
🔐 XOR-шифр

Сообщение зашифровано XOR с однобайтовым ключом.

Дано:

cipher = [0x3c, 0x36, 0x3b, 0x3d, 0x21, 0x22, 0x35, 0x28, 0x3c, 0x2f, 0x34, 0x27]


🔤 Известно:

— расшифрованный текст — ASCII
— флаг начинается с: flag{

💡 Формула:

plaintext_byte = cipher_byte ^ key


Необходимо найти ключ и восстановить строку целиком.

🐸 Библиотека хакера

#ctf_challange
  • 🥰 3
  • 🌚 2
Post #5058 1.27K
🔥 403 без капчи: новая эра бот-детекта

Это не UI-капча в привычном понимании. Это момент, когда система уже решила, кто вы — до того, как вы что-то увидели.

🔤 Как это работает на практике:


— Cloudflare Turnstile, hCaptcha Enterprise, PerimeterX — проверяют сессию в фоне

— Анализ идёт по десяткам параметров: JA3/JA4 fingerprint, порядок HTTP-заголовков, скорость рендера, движения курсора (если есть)

— Бот-детекция срабатывает ещё на этапе TCP/TLS handshake


🔴 Если что-то не сходится:

→ редирект на challenge-страницу (классическая капча)
→ или сразу блок без объяснений

🔴 Если всё «чисто» → вы даже не заметили, что проверка была

Эра «кликни на светофоры» заканчивается. Начинается эра невидимой аутентификации поведения.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • ❤ 7
  • 🌚 3
  • 👍 2
  • 🤔 1
Post #5057 1.21K
🦾 Metasploit — что нового

— Новые и доработанные post-модули под Linux и AD: сбор артефактов, разведка домена, подготовка lateral movement.

— Долгоживущие сессии держатся лучше, сетевой шум снижен — полезно для red team и внутренних тестов.

— Улучшено перечисление и abuse-сценарии для Certificate Services: проще находить слабые шаблоны и строить цепочки повышения привилегий.

— Поддержка актуальных архитектур и окружений продолжает расширяться (акцент на совместимость и надёжность).

🔗 Источник

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#patch_notes
  • 🔥 3
  • 🤩 3
  • ❤‍🔥 1
Post #5056 1.28K
👌 ESP32-DIV — карманный комбайн для радиохакера

ESP32-DIV от cifertech — это open-source wireless-тулкит на базе ESP32, заточенный под ресёрч, анализ и моделирование атак на беспроводные протоколы. Проект активно развивается (v1.5.0 вышла на прошлой неделе) и уже закрывает сразу несколько диапазонов.

Что умеет:


— Wi-Fi: мониторинг каналов, beacon spammer,

— Bluetooth/BLE: jammer, spoofing (в т.ч. Sour Apple), сканер/сниффер, BLE Rubber Ducky (скрипты с SD).

— 2.4 GHz: спектроанализ (128 каналов), Protokill (Zigbee/Wi-Fi и др.).

— Sub-GHz: replay-атаки (пульты/датчики), jammer, профили сигналов.

— IR: захват, визуализация и воспроизведение ИК-команд.


Отлично подходит для лабораторных работ, демонстраций и быстрого PoC.

📎 Ссылка на обзор

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#tool_of_the_week
  • ❤ 3
  • 👍 2
  • 🥰 2
Post #5054 1.35K
🚨 Утечка данных Instagram*: под угрозой 17,5 млн аккаунтов

По данным Malwarebytes, в даркнете обнаружен массив данных с информацией 17,5 млн пользователей Instagram. Архивы выложены на BreachForums и, предположительно, связаны с уязвимостью API образца 2024 года.

🔴 Что утекло:

 • логины и имена
• email-адреса
• международные номера телефонов
• частичные адреса
• user ID и контактные данные


Пароли не упоминаются, но этого достаточно для фишинга и перехвата аккаунтов.

🔴 Риски:


• попытки захвата аккаунтов через сброс пароля
• социальная инженерия


➡️ Что делать прямо сейчас:

— включить 2FA (лучше через приложение-аутентификатор)

— сменить пароль на уникальный

— игнорировать письма и SMS «от Instagram/Meta» со ссылками

— проверять домены и не переходить по подозрительным URL

*Корпорация Meta признана в РФ экстремистской

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cve_bulletin
  • 🥰 3
  • 🌚 3
  • 🥱 1
Post #5050 1.52K
225.pdf79.2 KB 405.pdf793.1 KB SANS_Analysing_Malicious_Docs_Cheat_Sheet.pdf147.4 KB SANS_Multicloud_cheatsheet_V1.2.1.4.pdf1.5 MB
📌 Шпаргалки от SANS Institute

Короткие и практичные материалы от одного из самых авторитетных источников в ИБ. Без теории — только то, что реально используют в работе.

Внутри:

 • обнаружение вторжений в Windows
• анализ вредоносных документов
• Multicloud CLI
• выживание в Linux Shell


📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • 🔥 2
  • 🥰 2
  • 🤩 2
Post #5049 1.3K
📌 Мониторинг атак через access.log в реальном времени

Отслеживайте подозрительные HTTP-запросы к серверу с фильтрацией по признакам атак:


tail -f /var/log/nginx/access.log | grep --color=always -iE "(\.\./|%00|<script|<iframe|onerror=|UNION|SELECT|INSERT|OR 1=1|wget|curl|base64)»


tail -f — непрерывный просмотр журнала.

grep -iE — поиск по регулярному выражению без учёта регистра.

--color=always — подсвечивает найденные шаблоны.

Расширенное выражение захватывает XSS, LFI, SQL-инъекции и команды в URL.

Используется для:

➖ Быстрое выявление SQLi, XSS, LFI и командных инъекций (например: UNION, ../, <script>, wget).

➖ Реакции на инциденты без сложных средств.

➖ Мониторинга публичных сервисов в продуктиве или песочнице.

💡 Советы:

— Для анализа по IP добавьте агрегацию:

awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -nr | head
— Хотите больше контекста? Используйте lnav или multitail для просмотра с выделением.

— Расширьте фильтр под свои векторы или используйте его в связке с fail2ban.

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#лучшее_из_библиотеки_2025
  • 🥰 5
  • ❤ 2
  • 👍 2
Post #5048 1.24K
📌 Удаление строк в vim по шаблону

В vim можно легко удалить строки, которые либо соответствуют, либо не соответствуют заданному шаблону. Для этого используйте следующие команды:

1️⃣ Удалить строки, соответствующие шаблону:

:g/pattern/d


Здесь pattern — это строка или регулярное выражение, которое вы хотите найти в файле. Все строки, соответствующие этому шаблону, будут удалены.

2️⃣ Удалить строки, не соответствующие шаблону:

:g!/pattern/d


Эта команда удаляет все строки, которые не содержат указанный шаблон.

Используется для:

— Быстрой очистки или фильтрации содержимого в текстовых файлах.

— Удаления ненужных строк или комментариев в коде.

— Быстрого редактирования конфигурационных или лог-файлов.

💡 Если нужно удалить только пустые строки:

:g/^$/d


📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#cheat_sheet
  • 🔥 4
  • ❤ 2
  • 🥰 2
Post #5043 1.3K
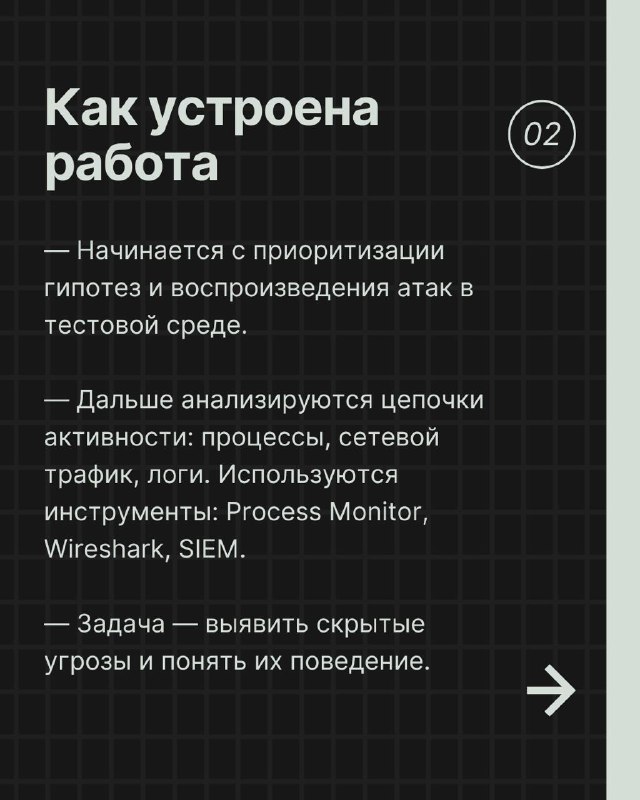
⭐️ Threat Hunting: основы профессии и как охотиться на злоумышленников

Threat Hunting — это искусство находить угрозы там, где системы молчат.

🔤 В карточках, что важно знать новичку и как устроена работа охотника:

— Что такое проактивный поиск угроз и зачем он нужен

— Какие этапы включает исследование атак и сбор улик

— Какие навыки и знания помогают находить скрытые атаки

— Почему локальный контекст и понимание инфраструктуры критичны


🔗 Полная версия статьи по ссылке

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#лучшее_из_библиотеки_2025
  • 🥰 3
  • 👍 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →