TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #5021 · Back to latest

Older Posts 12 shown
Post #5016 1.43K
🍾 Новый год для ИБшника: инструкция

23:59 — чокаемся
00:01 — проверяем алерты
00:15 — видим 300 failed login attempts в OWA
00:20 — пишем в чат "ребят, это серьёзно?"
00:45 — все молчат (празднуют же)
01:30 — ложимся спать, «разберёмся после праздников»
10 января — «почему директор не может зайти в почту?»

Знакомо? Праздники — это время, когда защита зависит от людей, а люди зависят от шампусика с оливьешкой.

➡️ В карточках — почему атакующие любят новогодние каникулы больше, чем вы 🥹🥹

🐸 Библиотека хакера

#zero_day_legends
  • ❤ 7
  • 🥰 3
  • 👏 2
  • 😁 1
Post #5014 1.22K
🎄 Новогодняя задачка для сильных котят

Компания ушла на праздники. Дежурный админ один. Обновления — «после НГ». У вас есть только внешний доступ.

Известно:

 • VPN включён
• OWA доступен извне
• GitLab тоже
• Бэкапы есть, но «никто их не проверял»


❓ Какой вектор атаки вы проверите в первую очередь:

👍 — VPN (пароли, split-tunnel, legacy-клиенты)
🔥 — OWA / ADFS (SSO, pre-auth, proxy)
🤩 — GitLab (tokens, runners, CI secrets)
🌚 — Бэкапы / storage (misconfig, публичный доступ)

💬 В комментариях — первый конкретный шаг, который вы бы сделали.

🐸 Библиотека хакера

#ctf_challenge
  • 🌚 7
  • 🔥 3
  • 👍 1
  • 🥰 1
  • 👾 1
Post #5013 1.31K
🔥 База для пентестера

Ключевые уязвимости, пэйлоады, эксплойты и рабочие инструменты для пентеста. Плюс обучающие материалы для новичков — от основ к практике, без лишнего.

🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#resource_drop
  • ❤ 2
  • 👾 2
  • 🔥 1
Post #5012 1.26K
osint cheat sheet.jpeg136.3 KB
📌 OSINT-шпаргалка по разведке организаций

Карта того, где и что искать при OSINT-разведке компании: домены, сабдомены, технологии, архивы, утечки и базы уязвимостей. Помогает быстро собрать внешний контур цели без шума и активных атак.

🔴 Подходит для пентеста, bug bounty и threat intelligence.

🐸 Библиотека хакера

#cheat_sheet
  • 👍 8
  • 👏 5
  • 👾 2
Post #5007 1.19K
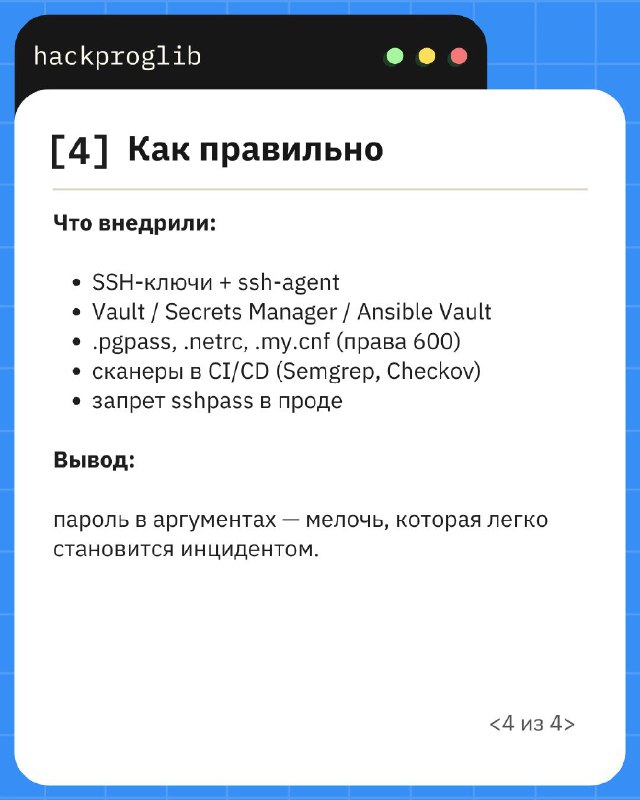
🔥 Пароль в командной строке — классическая ловушка.

Один ps aux — и учётка уже не секрет.

🔤 В карточках — реальный кейс из прод-инфраструктуры: как передача пароля в SSH привела к внеплановому аудиту и срочной ротации доступов.

🔗 Оригинал статьи

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#breach_breakdown
  • 👍 3
  • 🥰 3
  • 👾 2
Post #5006 1.14K
🦾 Nihilist — аудит Cisco IOS

Инструмент для аудита безопасности Cisco маршрутизаторов и коммутаторов, рассчитанный на ИБ-специалистов и хакеров, а не на формальные отчёты.

Работает просто и жёстко: подключается по SSH, забирает конфигурацию и анализирует её регулярками, проверяя не только включены ли защиты, а насколько они корректны и уместны.

🔤 Что анализирует:

— Cisco IOS security (ACL, control-plane, management access)
— L2: STP, port-security, trunk’и
— L3: routing, filtering, сервисы
— Management: SSH, SNMP, privilege levels, banners

Примеры типовых находок:

— ACL есть, но не защищает нужный трафик

— SSH включён, но слабо настроен

— Control-plane protection ломает маршрутизацию

— Защита есть, но не соответствует топологии


🔗 Ссылка на GitHub

📍 Навигация: [Вакансии]

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#tool_of_the_week
  • 🔥 3
  • 🥰 3
  • 👾 2
  • ❤ 1
Post #5005 1.09K
❔ Где защита чаще всего ломается на практике

🔥 — Firewall (правила есть, модель угроз — нет)
🥰 — SIEM (шум есть, алертов нет)
😁 — VPN (split tunnel, reuse паролей, no MFA)
👍 — Email Gateway (фишинг проходит → initial access)
👾 — Backup (есть, но restore никто не делал)

📍 Навигация: [Вакансии]

🐸 Библиотека хакера

#ask_the_community
  • 👾 6
  • 😁 4
  • 🤩 2
  • 🔥 1
Post #5004 1.38K
🚨 Критическая уязвимость: MongoBleed (CVE-2025-14847)

Что произошло:

— Уязвимость в MongoDB Server, связанная с обработкой zlib-сжатых сообщений

— Позволяет неаутентифицированному удалённому атакующему читать память сервера

— Уязвимость уже эксплуатируется в дикой природе (exploit in the wild)

Почему это серьёзно:

— Под угрозой десятки тысяч MongoDB-инстансов, доступных из интернета

— Возможна утечка:

• чувствительных данных
• фрагментов запросов
• токенов / ключей
• служебной информации, полезной для дальнейших атак
— Атака происходит до аутентификации


Что делать срочно:

✅ Обновиться до исправленных версий: 8.2.3, 8.0.17, 7.0.28 (и новее)

⚠️ Если обновление невозможно — временно отключить zlib-сжатие как mitigation-меру.

📍 Навигация: [Вакансии]

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#cve_bulletin
  • 👍 4
  • 🥰 3
  • 👾 1
Post #5003 1.21K
07-09_Виды_информации_Шпаргалка.pdf851.9 KB
🔐 Виды информации ограниченного доступа

Разбираемся в классификации конфиденциальной информации по российскому законодательству.

➡️ В шпаргалке — полный перечень нормативных актов и конкретные виды защищаемой информации от банковской тайны до секретов производства.

📍 Навигация: [Вакансии]

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#cheat_sheet
  • 😁 3
  • ❤ 2
  • 🥰 2
  • 👾 1
Post #5002 1.22K
☕ HTTP 418: не ошибка, а сигнал защиты

TL;DR: стабильный 418 означает, что запрос остановлен WAF / antibot-периметром. Вы уже не общаетесь с API.

♌️ Формально I’m a teapot — экспериментальный статус.

Фактически — служебный маркер защитных систем. При 418 запрос корректен на уровне сети и TLS, но классифицирован как автоматизированный и остановлен до backend-логики.


Типичные триггеры:

— неестественные headers и User-Agent
— небраузерный TLS-fingerprint
— поведение без human-паттернов

Повторяемый HTTP 418 — это не баг и не отказ сервиса. Это момент, когда защита решила, что вы — не пользователь.

📍 Навигация: [Вакансии]

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#breach_breakdown
  • 🥰 4
  • 🤔 2
  • 👾 2
Post #5001 1.27K
Автономные агенты в ИБ: помощники или угроза? 🛡️

Пока вы спите, мультиагентная система может мониторить логи, выявлять аномалии и сама латать дыры. Мы научим вас строить такие системы с нуля на передовом стеке.

Технический контур курса:

— реализация паттерна ReAct: заставляем агента «думать» перед выполнением команд;
— интеграция через протокол MCP от Anthropic для безопасного обмена данными;
— использование CrewAI и AutoGen для создания команд ботов, работающих параллельно;
— глубокое погружение в RAG: архитектура поиска знаний для оперативного реагирования.

Вы соберёте дипломный проект — автономную группу агентов, способную решать сложные задачи автоматизации и анализа.

Взломать индустрию с AI ⚡
  • 🥰 3
  • 👾 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →