TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #4644 · Back to latest

Older Posts 16 shown
Post #4643 1.15K
🤫 Курс «ИИ-агенты для DS-специалистов»

Каждый технологический скачок оставляет позади тех, кто «подождал ещё чуть-чуть». ИИ-агенты — это новый рывок.

Уже через пару лет именно они будут драйвить аналитику и автоматизацию. Хотите остаться на гребне?

🖥️ На курсе «ИИ-агенты для DS-специалистов» мы разберём:

— создание AI-агентов с нуля
— сборку собственной RAG-системы
— интеграцию LLM под задачи бизнеса

📌 Курс подходит:

→ ML/AI инженерам (middle+ / senior)
→ Data Scientists
→ Backend и platform-инженерам
→ Advanced CS/DS студентам

⚡️ Старт уже скоро — 3 октября.

💰 До 28 сентября действует скидка — 57.000 ₽ вместо 69.000 ₽ (по промокоду datarascals).

🔗 Узнать больше о курсе и записаться

З.ы. если вы не успели на вебинар «ИИ-агенты: новая фаза развития искусственного интеллекта» — запись уже доступна
  • ❤ 3
Post #4638 1.22K
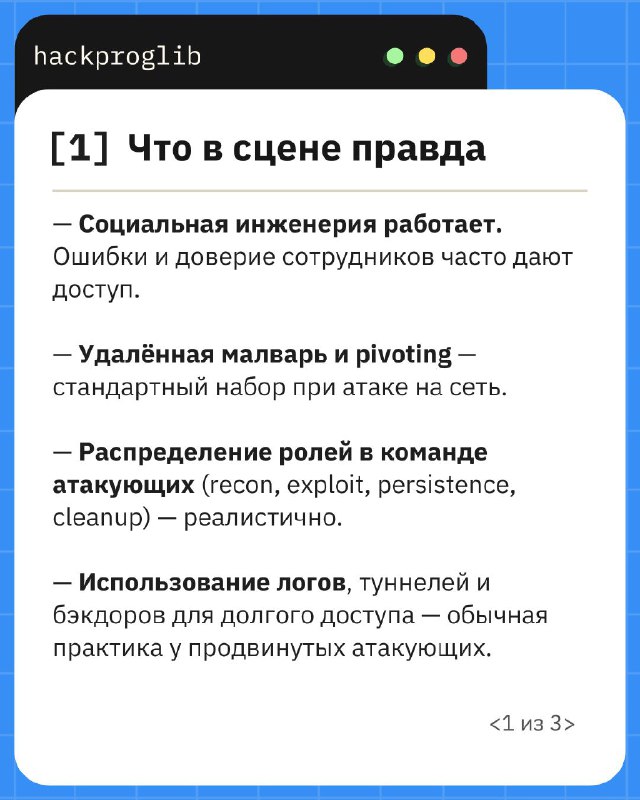
🔍 Разбор сцены взлома из Mr. Robot: правда vs вымысел

В четырёх карточках объясним реальные приёмы (социальная инженерия, pivoting, persistence), укажем, где сценаристы перегнули с «одним кликом — апокалипсис», и дадим практичные рекомендации для защиты.

🐸 Библиотека хакера

#hollywood_hack
  • 👍 5
  • 👏 2
Post #4637 1.13K
🤔 Чем брутфорсишь чаще

Hydra -> поддержка множества протоколов, высокая скорость.

Medusa -> стабильный многопоток, удобна для скриптов и автоматизации.

Отмечайте реакцией и пишите в комменты, почему 👇

❤️ — Hydra

👍 — Medusa

🐸 Библиотека хакера

#tool_vs_tool
  • ❤ 24
  • 👍 2
  • ⚡ 1
Post #4636 1.23K
👤 Кейс с IDOR в API

Во время Bug Bounty исследователь наткнулся на подозрительный эндпоинт:

/api/user/{id}/profile

Подмена id — и чужой профиль открывается без всякой авторизации.

Дальше — по учебнику:

⚡ скрипт для перебора ID
📥 массовая выгрузка адресов, телефонов и почт
🎣 фишинг по этим email и новые компрометации

➡️ Тысячи утекших аккаунтов, репутационный урон и срочная «заплатка».

Почему так случилось:

— никакой проверки владельца ресурса
— предсказуемые ID
— отсутствие защиты от перебора

После инцидента сервис внедрил owner-check, UUID, rate limiting и добавил тесты безопасности в CI.

💡 Даже «невинный» эндпоинт без авторизации может превратиться в точку входа для масштабной атаки.

🐸 Библиотека хакера

#breach_breakdown
  • ❤ 5
  • 🔥 3
Post #4634 1.24K
🦇 Легенды хакерского мира

Май 2000-го. В почте миллионы писем с темой «ILOVEYOU». Вложение казалось текстовым файлом — но открыв его, жертвы запускали один из самых разрушительных вирусов в истории.

💥 Он стирал файлы, рассылал себя через Outlook и парализовал компании на недели. Ущерб — миллиарды долларов.

❗️ Этот кейс показал, что главное оружие хакеров — не только код, но и доверие людей. Именно после ILOVEYOU начали формироваться новые стандарты почтовой безопасности.

🐸 Библиотека хакера

#zero_day_legends
  • 👍 6
  • ❤‍🔥 3
  • 🔥 2
Post #4633 1.3K
🐧 Kali Linux 2025.3 — свежий релиз

В новой версии появились 10 полезных инструментов и улучшения:

🟣 Caido & Caido-cli — проверка веб-сайтов на уязвимости

🟣 Detect It Easy (DiE) — быстро узнаёт типы файлов

🟣 Gemini CLI — ИИ-помощник прямо в терминале

🟣 ligolo-mp — подключение к разным сетям сразу для пентестинга

🟣 vwifi-dkms — создание фейковых Wi-Fi сетей

🟣 Krbrelayx — реле для Kerberos

🟣 llm-tools-nmap — ИИ-дополнение для Nmap

🟣 NetHunter & CARsenal — удобнее тестировать мобильные и автомобильные системы

🟣 Nexmon — мониторинг и управление Wi-Fi на Raspberry Pi

🟣 VM & Dev — обновления для виртуальных машин и разработки


⚠️ Ещё: убрали поддержку ARMel, обновили VPN-IP плагин для Xfce

🔗 Подробности на Kali.org

🐸 Библиотека хакера

#patch_notes
  • 👍 10
  • ❤ 2
  • 👏 1
Post #4631 1.23K
❗ Сегодня премьера

В 19:00 МСК стартует бесплатный вебинар с Максимом Шаланкиным — «ИИ-агенты: новая фаза развития искусственного интеллекта».

В программе:
— почему агенты ≠ чат-боты;
— живое демо простого агента;
— и как эта тема встроена в курс, который разработан под руководством Никиты Зелинского.

⏰ Это прямой эфир: подключиться можно через лендинг курса.
  • 🔥 3
Post #4630 1.15K
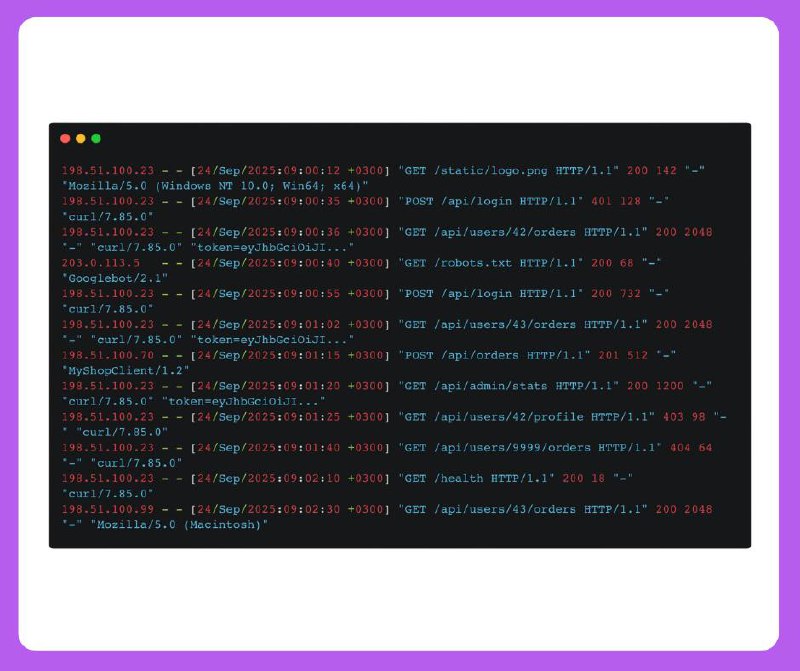
🕵️‍♂️ Лог-челлендж

Обратите внимание на IP, User-Agent, коды ответов, токены и последовательность запросов.

Выберите наиболее правдоподобное объяснение:

🔥 — Эксплуатация уязвимости контроля доступа (IDOR / Broken Access Control) с использованием повторно применяемого/перехваченного токена.

👾 — Инструмент мониторинга или сканер, который использует тестовый токен и автоматизированно проверяет эндпоинты (включая админские).

❤️ — Pen-tester / исследователь с частично легитимной сессией, выполняющий проверки доступности API.

🐸 Библиотека хакера

#ctf_challenge
  • 👾 9
  • ❤ 5
  • 🔥 4
Post #4628 1.11K
🔖 Vim-шпаргалка

В ней — всё необходимое для повседневных задач: от переключения режимов до работы с буферами и вкладками.

📎 Прикрепили ниже в полном формате

🐸 Библиотека хакера

#cheat_sheet #vim
  • 🔥 4
  • ❤ 3
Post #4627 1.1K
👮‍♀️ npm под атакой: кейс Shai-Hulud

В сентябре через фишинг взломали аккаунты мейнтейнеров и выпустили заражённые версии популярных пакетов (debug, chalk, ansi-styles, @ctrl/tinycolor).

Зловред действовал как червь: крал токены/ключи, внедрял скрытые GitHub Actions и самопубликовался.

➡️ Последствия: массовая утечка секретов, риски для CI/CD и облачных аккаунтов.

📌 На картинке — мини-чеклист, что делать, если вы используете эти пакеты.

🔗 Источник

🐸 Библиотека хакера

#breach_breakdown
  • 🔥 5
  • 👍 1
  • 🌚 1
Post #4626 1.2K
🛠 Инструмент недели: Ettercap

Для локальных исследований и тестов (в своей лаборатории!) Ettercap — проверенный инструмент для MITM, сниффинга и инъекций пакетов.

➡️ Что он делает:

— ARP-spoofing / ARP-poisoning для установки MITM;
— DNS-spoofing (подмена ответов);
— перехват протоколов (HTTP, FTP, POP, SMTP и т.д.);
— фильтры/плагины для автоматической модификации пакетов.

➡️ Как запустить:


sudo ettercap -G # графический интерфейс
sudo ettercap -T -M arp /192.168.1.5/ /192.168.1.1/ # ARP MITM: хост <-> шлюз


Результат в UI либо в логах (/var/log/ettercap/), в реальном времени можно наблюдать перехваченные креденшелы и HTTP-сессии.

💡 Практические советы:

— Тренируйтесь в изолированной лаборатории (VM или отдельная подсеть).

— Комбинируйте с Wireshark для глубокого анализа и с etterfilter для автоматической модификации.

— На реальных сетях некоторые роутеры/защитные механизмы блокируют ARP-spoofing — проверяйте окружение.

🔗 Ссылка на GitHub

🐸 Библиотека хакера

#буст
  • 👍 5
  • ❤ 2
  • 👏 2
Post #4625 1.22K
🔥 Не пропустите событие осени для AI-комьюнити

24 сентября, 19:00 Мск — бесплатный вебинар с Максимом Шаланкиным «ИИ-агенты: новая фаза развития искусственного интеллекта»

😤 Пока все спорят, «боты это или нет», мы покажем, как работают настоящие агенты: с планированием, инструментами и памятью. За час Максим разберёт:
— почему ИИ-агенты сейчас на пике инвестиций
— чем они отличаются от ChatGPT и обычных моделей
— цикл агента: восприятие → планирование → действие → обучение
— живое демо простого агента
— как бизнес уже получает ROI до 80%

⚡️ Хотите спросить у Максима всё, что обычно остаётся «за кадром»? Ловите шанс — только в прямом эфире.

⏰ Мест мало, регистрация закроется, как только забьём комнату
  • 👏 2
Post #4624 1.21K
✋ Топ-вакансий для хакеров за неделю

Security Рartner (BiSO) — от 430 000 ₽, удаленно (Минск)

Технический менеджер ИБ — удаленно/гибрид (Москва)

IT & SecOps Team Lead — office (Cyrpus)

Инженер по технической защите информации — гибрид (Екатеринбург)

Специалист по Cybersecurity (Стажировка) — удаленно (Коста-Рика)

🔜 Еще больше топовых вакансий — в нашем канале InfoSec jobs

🐸 Библиотека хакера

#свежак
  • 👍 3
  • 🔥 2
Post #4622 1.27K
🔥 XXE в парсере отчетов

Сервис принимает XML без отключения внешних сущностей.

Какой основной риск? Голосуйте реакцией ✅

🔥 — Только DoS через «Billion Laughs»
👾 — Утечка локальных файлов / SSRF
❤️ — Ошибка схемы и падение парсера

🐸 Библиотека хакера

#междусобойчик
  • 👾 22
  • ❤ 2
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →