TGViewer
Channel Public Channel
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность

@hackproglib

Все самое полезное по инфобезу в одном канале.

Наши курсы: https://clc.to/wPiZMA

Для обратной связи: @proglibrary_feeedback_bot

По рекламе: @tproger_sales_bot

РКН: https://gosuslugi.ru/snet/67ab0e2e75b36e054ef6d5bf

Заявка: 8137850953
Subscribers
12.7K
Photos
2.8K
Videos
205
Links
3.9K

Showing posts older than #4452 · Back to latest

Older Posts 15 shown
Post #4451 1.2K
Пока мы с вами спокойно пьём кофе, эти ребята вскрывают домофоны, «угоняют» тачки и находят дыры в банковских приложениях.

🏆 Отгремела третья ежегодная Pentest Award — премия, где награждают настоящих рок-звезд мира кибербезопасности. Организаторы Awillix уже третий год собирают лучших из лучших, чтобы отметить их титанический труд, который обычно остаётся за кадром.

В этом году было просто нереально: взлом автомобильных систем через SMS, обход защиты VPN-клиентов, гонка состояний в платёжных системах и даже «Google в локальной сети»! 👾

Огромный респект победителям и финалистам — вы настоящие герои цифрового мира! 🤘
  • 🔥 6
  • ❤ 5
  • 👍 3
Post #4450 1.28K
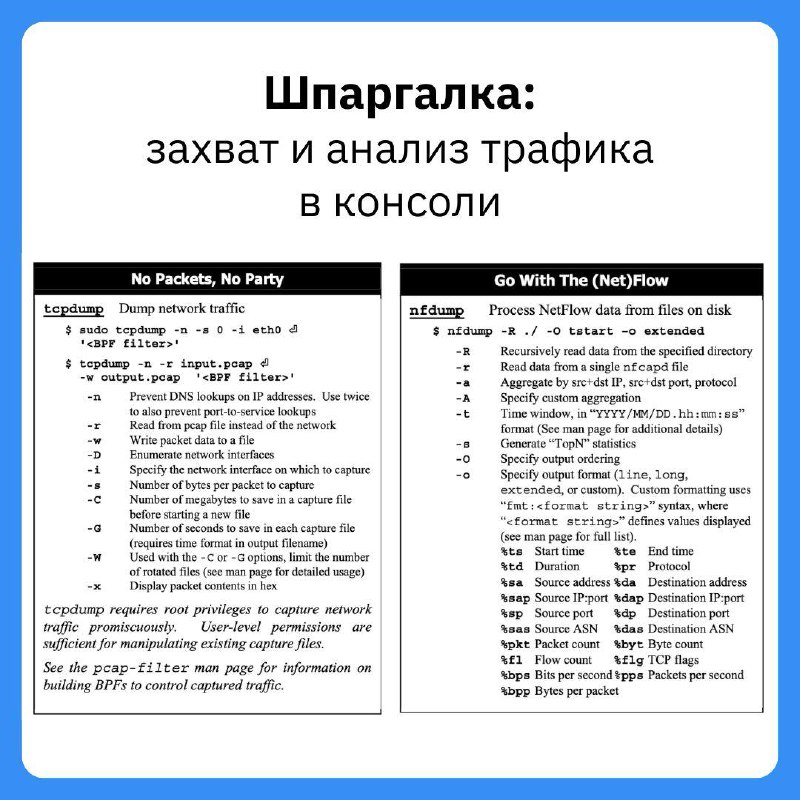
🧰 Базовый сетевой арсенал для пентестера

➡️ tcpdump — захват и фильтрация сетевого трафика. Помогает при MITM, анализе инцидентов, выявлении уязвимостей.

➡️ nfdump — быстрая аналитика NetFlow-данных: кто, куда, когда и сколько.

Вместе покрывают захват и анализ трафика без GUI.

Команды — на картинке 📎

🐸Библиотека хакера

#буст
  • 👾 5
  • 👍 2
Post #4449 1.24K
🤑 Топ-вакансий для хакеров за неделю

SRE-инженер — удаленно (Москва)

Специалист по сетевой безопасности — от 250 000 ₽, удаленно (Москва)

Аналитик по информационной безопасности — офис (Казань)

Младший инженер по ИБ контейнерных сред — гибрид (Москва)

Системный администратор СЗИ на Linux — от 80 000 до 110 000 ₽, офис/гибрид (Екатеринбург)

➡️ Еще больше топовых вакансий — в нашем канале InfoSec jobs

🐸 Библиотека хакера

#свежак
  • 🔥 3
  • 👾 2
Post #4447 1.19K
🕵️ SQL-инъекция в хранимых процедурах

Вы тестируете веб-приложение с формой регистрации, которая вызывает хранимую процедуру register_user с параметрами.

При отправке данных возникает ошибка, связанная с некорректной обработкой специальных символов.

❓ Какую атаку вы бы использовали для эксплуатации этой уязвимости?

🐸Библиотека хакера

#междусобойчик
  • 🤔 4
  • 👍 1
Post #4446 1.46K
📌 Введение в CTF: 5 ресурсов для изучения

Подборка для тех, кто хочет разобраться, как работают флаги, таски и категории вроде web, crypto или forensics.

1. Вводный курс от picoCTF

Разработан Carnegie Mellon специально для новичков. Весёлый сюжет и простые таски.

2. Флаги и таски: введение в CTF для самых маленьких

Короткое и понятное введение на русском языке: что такое CTF, какие бывают таски и где брать первые флаги.

3. Интерактивная шпаргалка по категориям CTF

Примеры, инструменты и объяснения к каждой категории.

4. CyberChef

Веб-инструмент «швейцарский нож» CTF’ера. Декодируйте base64, XOR, rot13 и другие шифры — без командной строки.

5. OverTheWire: Bandit

Задачи про работу с терминалом, ssh, базовые команды и поиск флагов.

🐸Библиотека хакера

#свежак
  • 🔥 4
  • 👾 2
  • 👍 1
Post #4444 1.14K
👨‍💻 Стеганография в атаках

Стеганография — метод скрытия данных в файлах, который, хотя и выглядит привлекательно, вызывает много споров.

Применяется ли она в реальных атаках, или это лишь теоретическая техника?

✅ Преимущества:

— Обход фильтров: стеганография скрывает данные в медиа-файлах, избегая обнаружения системами безопасности.

— Креативность: позволяет атакующим проявлять изобретательность, оставаясь незамеченными.

⛔️ Недостатки:

— Сложность и медлительность: требует больше усилий и времени, чем традиционные методы, и часто легко обнаруживается системами безопасности.

— Не всегда эффективна: в некоторых случаях проще использовать более прямолинейные методы, такие как фишинг или уязвимости.

💬 А как вы думаете: стенография — это будущее атак или лишняя сложность?

🐸 Библиотека хакера

#междусобойчик
  • 🤔 6
  • ❤ 2
  • 🔥 1
Post #4438 1.14K
🔍 Безопасность DNS на практике — от теории до реальных сбоев

Многие считают, что защита домена заканчивается на одной галочке в настройках. Но в реальности безопасность DNS требует куда большего внимания и усилий.

Что внутри:

➡️ Почему криптографическая подпись — только часть защиты

➡️ Где лежат настоящие риски: от DDoS до утечек

➡️ Какие ошибки чаще всего ломают защищённые зоны

➡️ Чем дополнить DNSSEC, чтобы не остаться уязвимым

🔗 Ссылка на полную статью

🐸 Библиотека хакера
  • 🔥 3
  • 👍 1
Post #4437 1.19K
👨‍💻 Zero-day в SharePoint: что пошло не так

Свежий выпуск Cybersecurity Awesomeness Podcast #118 — полный разбор новой zero-day в SharePoint.

В подкасте:

➖ Как работает уязвимость и где она уже используется

➖ Что искать в логах и как временно защититься

➖ Почему баг критичен для корпоративной инфраструктуры

Четко, по делу и с фокусом на действия.

🔗 Слушать подкаст

🐸 Библиотека хакера

#буст
  • 🔥 3
  • 😁 1
Post #4436 1.21K
🔍 Основные уязвимости в GraphQL API и как их тестировать

GraphQL — мощный инструмент для работы с API, но его особенности могут создавать новые уязвимости, если не соблюдать лучшие практики безопасности. Тестирование таких приложений требует внимания к специфическим рискам.

Вопрос от подписчика:

«Мы недавно внедрили GraphQL в проект, и несмотря на наличие тестов, продолжаем сталкиваться с проблемами безопасности. Какие уязвимости наиболее распространены в GraphQL API и на что стоит обратить внимание при их тестировании?»


❓ Какие уязвимости вы находили в GraphQL приложениях? Делитесь своим опытом в комментариях!

P.S. Если хотите задать вопрос, заполните нашу гугл-форму. Это займет 5 минут.

🐸 Библиотека хакера

#междусобойчик
  • 🤔 5
Post #4435 1.14K
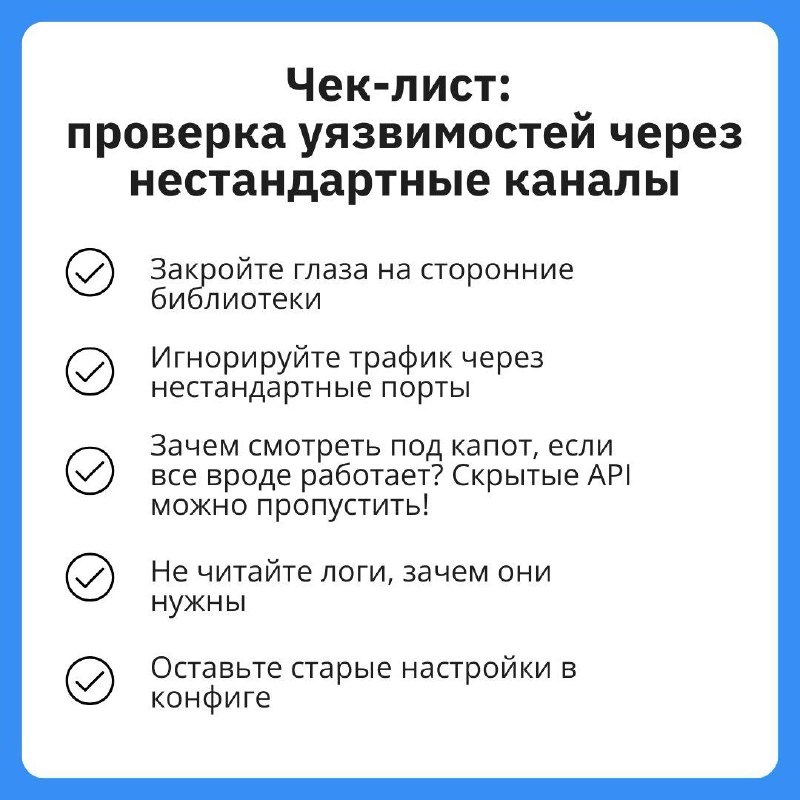
🔍 Чек-лист для проверки уязвимостей через нестандартные каналы

Не все уязвимости лежат на поверхности. Иногда для доступа к системе нужно немного выйти за рамки стандартных проверок. Этот чек-лист поможет обнаружить уязвимости в нестандартных местах.

1️⃣ Бэкдоры в сторонних библиотеках:

— Проверьте сторонние зависимости на наличие скрытых уязвимостей или бэкдоров, которые могут быть использованы злоумышленниками.

2️⃣ Трафик через нестандартные порты:

— Не ограничивайтесь стандартными портами. Проверяйте трафик через порты, которые не попадают под обычное внимание фаерволов.

3️⃣ Скрытые API через интерфейс:

— Иногда API скрыты в запросах, отправляемых с UI. Используйте перехватчики трафика (например, Burp Suite) для поиска скрытых эндпоинтов.

4️⃣ Ошибки в логах:

— Логи могут раскрывать важные данные о конфигурации системы и уязвимостях. Ищите незашифрованные данные или ошибки доступа.

5️⃣ Заброшенные настройки в конфигурациях:

— Проверьте конфигурационные файлы на наличие устаревших или забытых настроек, которые могут стать точками входа для атак.

🐸 Библиотека хакера

#буст
  • ❤ 3
  • 🔥 3
  • 👍 2
Post #4432 1.18K
📌 Команда дня: удаление строк в vim по шаблону

В vim можно легко удалить строки, которые либо соответствуют, либо не соответствуют заданному шаблону. Для этого используйте следующие команды:

1️⃣ Удалить строки, соответствующие шаблону:


:g/pattern/d


➡️ Здесь pattern — это строка или регулярное выражение, которое вы хотите найти в файле. Все строки, соответствующие этому шаблону, будут удалены.

2️⃣ Удалить строки, не соответствующие шаблону:


:g!/pattern/d


➡️ Эта команда удаляет все строки, которые не содержат указанный шаблон.

Используется для:

— Быстрой очистки или фильтрации содержимого в текстовых файлах.

— Удаления ненужных строк или комментариев в коде.

— Быстрого редактирования конфигурационных или лог-файлов.

💡 Если нужно удалить только пустые строки:


:g/^$/d


🐸 Библиотека хакера

#буст
  • 👍 7
  • 🔥 3
Post #4425 1.31K
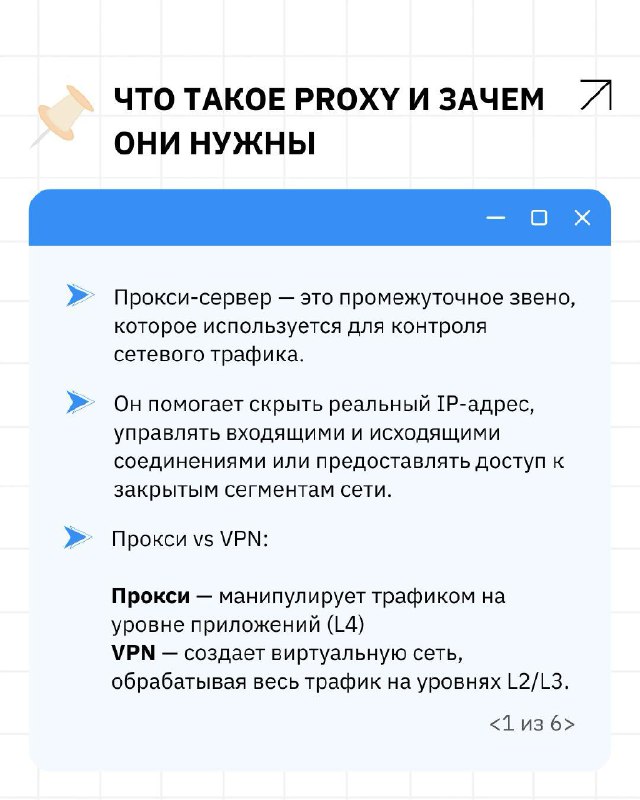
😳 Реальные кейсы использования Proxy

Прокси-серверы — мощный инструмент для манипуляций с сетевым трафиком, скрытия реальных IP-адресов или обхода сетевых ограничений.

Что в карточках:

➡️ Разница между Proxy и VPN

➡️ Что выбрать для стабильных соединений — SOCKS или HTTP

➡️ Как поднять свой прокси-сервер через SSH, HTTP(S) и SMB

Если хотите освоить прокси на практике и избежать типичных проблем — переходите к карточкам и читайте, как это делать эффективно.

🔗 Полный текст статьи — по ссылке

🐸 Библиотека хакера
  • 👏 4
  • 🔥 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →