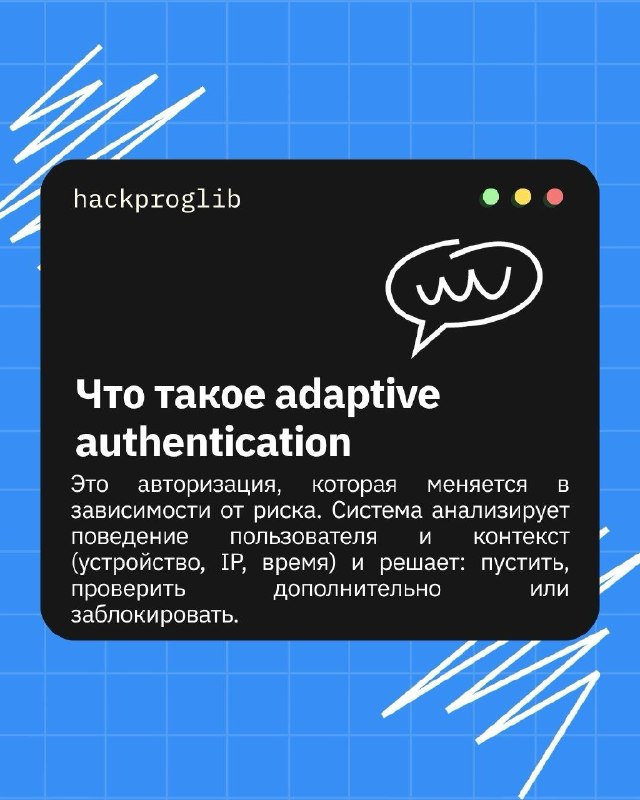


Компрометация учётных данных стала обычной практикой: фишинг и утечки дают доступ без сложных атак.
При этом сценарий входа чаще всего одинаковый и не учитывает контекст — устройство, поведение или место входа. Из-за этого подозрительная активность может выглядеть как нормальная. Подход меняется: система начинает учитывать условия входа, а не только логин и пароль.
В карточках — как это работает 🔗
🔗 Источник
📍 Навигация: [Вакансии]
🐸 Библиотека хакера
#resource_drop