
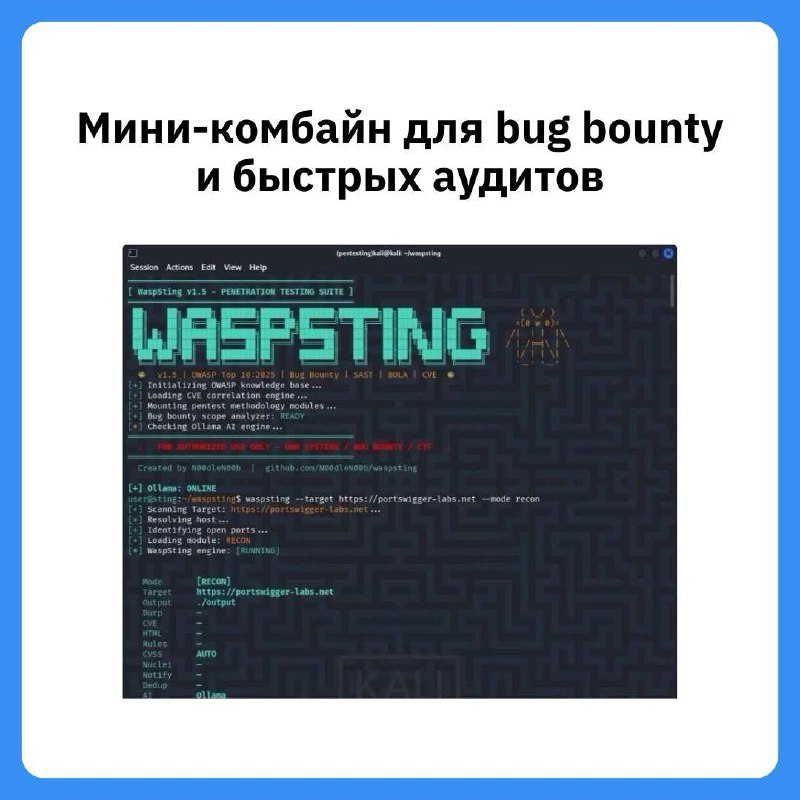
CLI-инструмент на Python, который объединяет разведку, фуззинг и проверки по OWASP Top 10 в одном пайплайне. Подходит для bug bounty и быстрых аудитов, когда нужно быстро пройтись по поверхности атаки.
Что умеет:
— ищет уязвимости (XSS, SQLi, SSRF, SSTI и др.)
— анализирует заголовки и конфигурацию
— фуззит эндпоинты готовыми и кастомными payload’ами
— подтягивает CVE и помогает с оценкой рисков
— генерирует отчёты (HTML / Markdown)
— интегрируется с локальным AI (Ollama)
— может слать результаты в Slack / Discord / GitHub
💡 Отдельный плюс — автодокументация: репорт и evidence формируются прямо во время тестирования.
🔗 Ссылка на GitHub
📍 Навигация: [Вакансии]
🐸 Библиотека хакера
#tool_of_the_week