
🚨 Фишинг нового уровня: атака через Cisco и Microsoft
Злоумышленники провели сложную атаку на топ-менеджера Outpost24, используя цепочку доверенных сервисов.
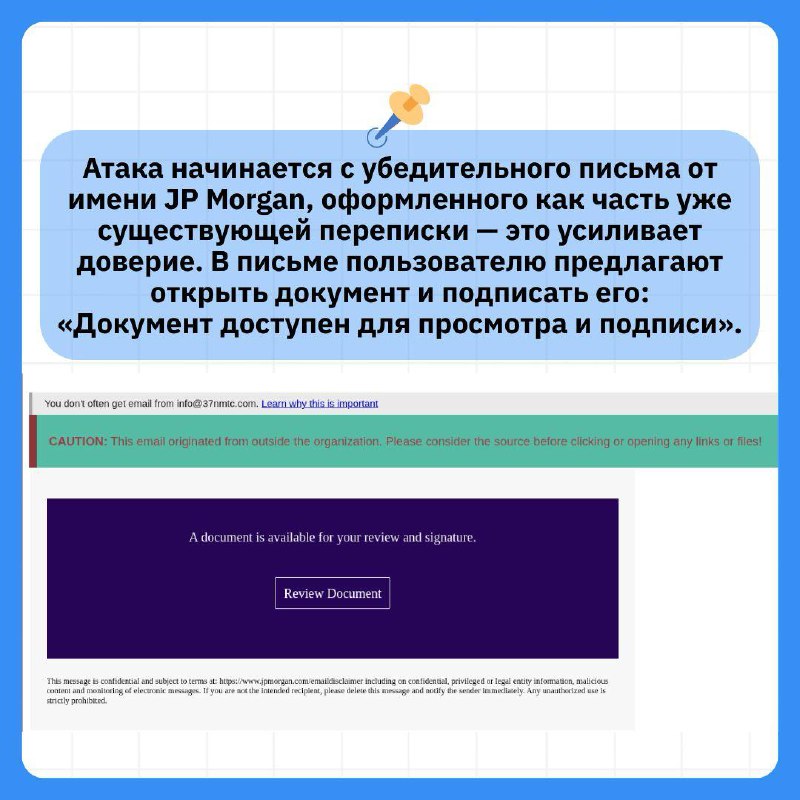
Письмо выглядело как легитимное (DKIM-подписи) и вело на реальный домен Cisco, что помогло обойти защиту почты. Далее жертву прокидывали через несколько сервисов (включая Nylas) на подготовленный домен и финальную фишинговую страницу Microsoft 365.
🔴 Фишка атаки — всё выглядело как нормальная инфраструктура: никаких «левый сайтов», только доверенные сервисы.
👉 В конце — поддельный логин Microsoft с проверкой учётных данных в реальном времени.
🔗 Подробнее
📍 Навигация: [Вакансии]
🐸 Библиотека хакера
#breach_breakdown
Post #5345
1.04K
- 🥰 4
- 🌚 2