
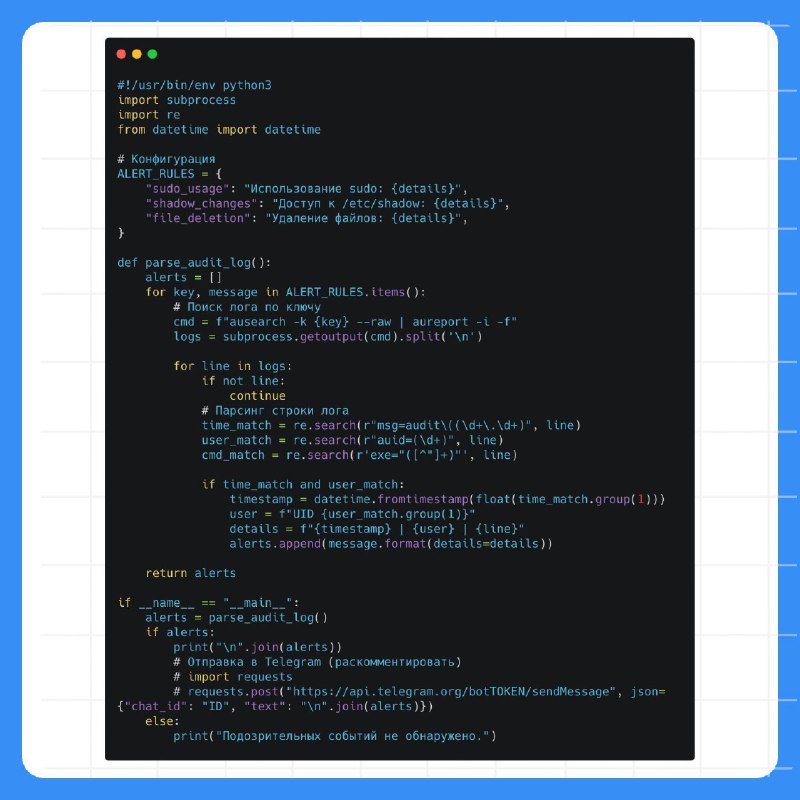
Если на сервере что-то пошло не так, важно понимать: кто и что делал перед инцидентом.
🔗 В статье разбирается связка auditd + Python-скрипт, которая позволяет фиксировать действия пользователей и превращать системные логи в понятные события и алерты.
Показываем:
— как настроить правила аудита
— как анализировать логи ausearch и aureport
— как автоматически находить подозрительные действия
— как отправлять уведомления в Telegram
📍 Навигация: [Вакансии]
🐸 Библиотека хакера
#resource_drop