TGViewer
Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность Библиотека хакера | Hacking, Infosec, ИБ, информационная безопасность @hackproglib · 12.7K subscribers
Post #4989 1.08K
🔗 Вопрос с собеседования

👇 Правильный ответ (нажми, чтобы прочитать):

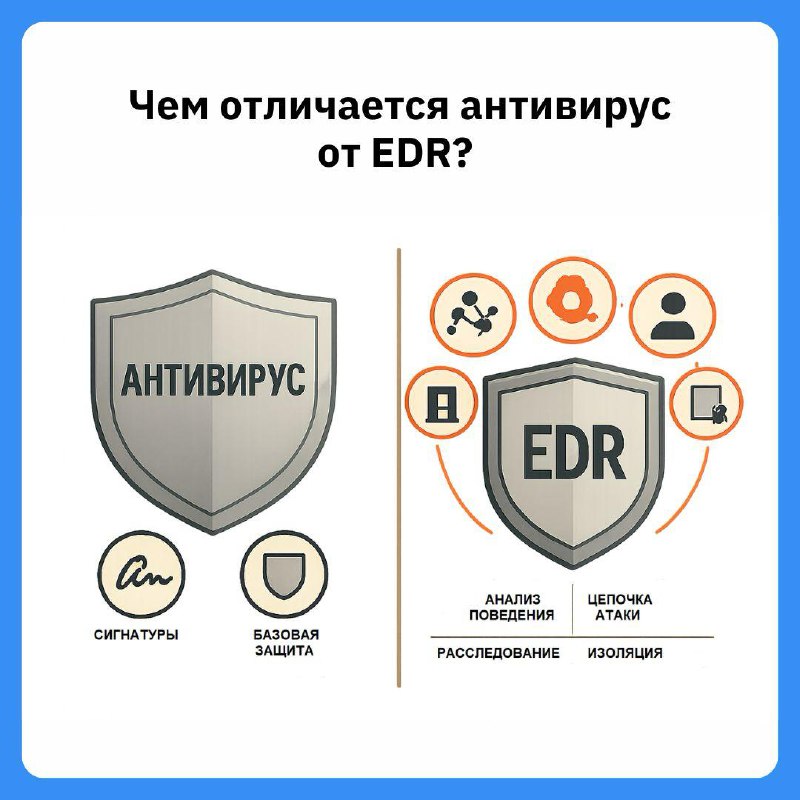
EDR (Endpoint Detection & Response) — это решения для выявления и анализа вредоносной активности на конечных точках. Например, станциях, подключенных к сети, серверах, интернет-устройствах. 
Антивирус — это программа для идентификации, предотвращения и удаления вирусов на устройстве. Проверяет системы, чтобы повысить безопасность. 

EDR, как правило, выявляет целевые атаки и сложные угрозы, а антивирусы предотвращают типовые и массовые атаки. Они действуют вместе и не могут заменить друг друга, потому что решают разные задачи. 


📍 Навигация: [Вакансии]

🎁 Новогодняя акция: 3 курса по цене 1
🤝 Помощь с выбором курса

🐸 Библиотека хакера

#ctf_challange
  • 🥰 3
  • 👾 3
More from @hackproglib
  1. Sep 19, 2026А вы уже забрали свой подарок ко Дню программиста? К вашему профессиональному празднику Tp…
  2. Sep 15, 2026😭 Как не потратить недельный лимит AI-кодинга за три дня? Разберём на вебинаре, как трати…
  3. Sep 13, 2026🌸 Вселенная намекает: пора уже начать этот курс С 14 сентября цены в Proglib Academy выра…
  4. Sep 13, 2026📡 Wireshark: что читать, чтобы реально научиться анализу трафика Подборка актуальных стат…
  5. Sep 13, 2026🤪 Если бы можно было задать один вопрос про AI в разработке — что бы вы спросили? Как выб…
  6. Sep 3, 2026🎬 Реалистичный хакинг в кино Это один из немногих фильмов, где атака строится не на «взло…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →