💥 Один заражённый пакет — тысячи уязвимых проектов
Иногда атака приходит не через уязвимый сервер, а прямо из зависимостей.
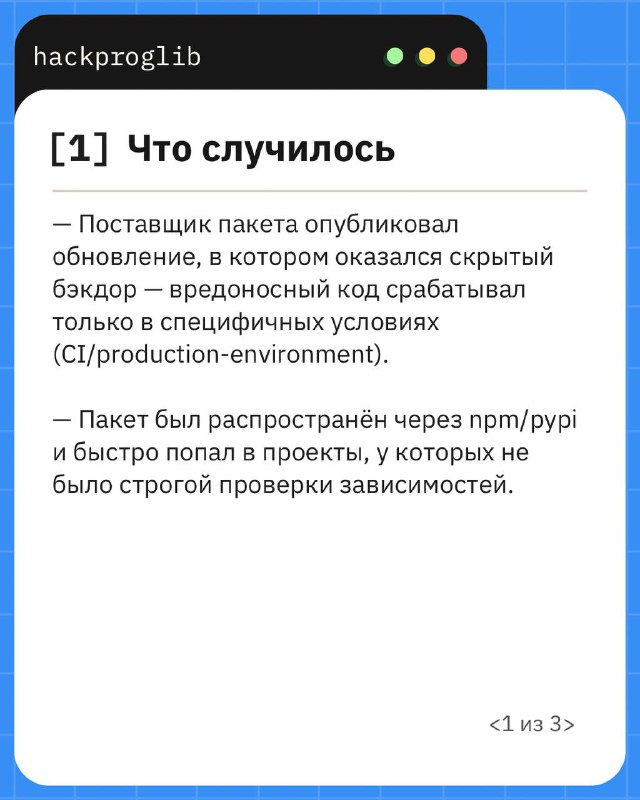
Недавний кейс с npm/pip показал, как вредоносное обновление смогло попасть в CI/CD и скомпрометировать сборки без участия разработчиков.
➡️ В карточках — коротко о том, как это произошло, почему почти никто не заметил и какие шаги помогут защититься от подобных supply-chain атак.
🐸 Библиотека хакера
#breach_breakdown
Post #4684
1.09K



- ❤ 2
- 🔥 2