
🛡️ Минимум защиты, максимум пользы: как не пробить API за 5 запросов
API — лакомая цель: токены, дыры в доступе, забытые лимиты. Если не закрыть базовые вещи — дальше уже неважно.
Разбираем в карточках:
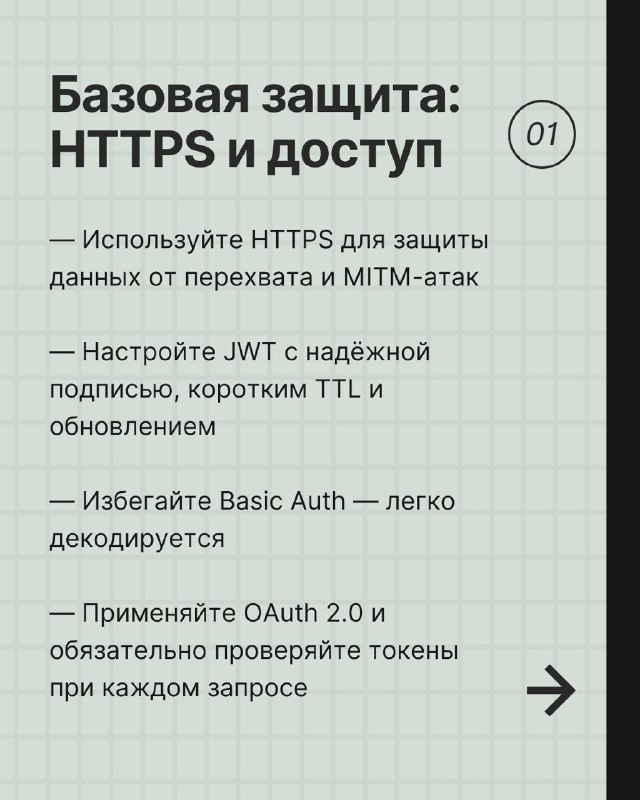
➡️ Как защититься с помощью HTTPS, JWT и OAuth
➡️ Зачем ограничивать запросы и как настроить троттлинг
➡️ Как фильтровать данные и ограничивать доступ по ролям
➡️ Почему важны логи, метрики и своевременные алерты
🔗 Полный текст — по ссылке
🐸 Библиотека хакера
Post #4217
1.18K



- 👍 3
- 👾 2
- 🔥 1