TGViewer
Channel Public Channel
Hacker's TOYS

Hacker's TOYS

@hackertoys

Авторский контент. Игрушки, в которые играют взрослые.
Мир IT и технологий.

Предложить контент — @cyberhackGL

Реклама @cyberhackGL
Subscribers
10.1K
Photos
152
Videos
305
Links
518

Showing posts older than #389 · Back to latest

Older Posts 20 shown
Post #386 10.8K
PCAPdroid - это приложение с открытым исходным кодом, ориентированное на конфиденциальность, которое дает вам возможность отслеживать и анализировать соединения, производимые другими приложениями на вашем устройстве.
Так же, оно позволяет экспортировать PCAP-дамп траффика, анализировать HTTP, дешифровывать TLS и многое другое.

PCAPdroid симулирует VPN чтобы производить захват траффика без использования root-прав. Он не использует каких-либо удаленных VPN серверов, вместо этого данные обрабатываются локально на устройстве.

Особенности:

• Запись и проверка подключений, сделанных пользовательскими и системными приложениями.
• Извлечение SNI, DNS-запроса, HTTP-запроса, URL-адреса и удалённого IP-адреса.
• Изучение HTTP запросов и ответов благодаря встроенным декодерам.
• Изучение полного содержимого соединений в форматах текста или HEX.
• Дешифрование HTTPS/TLS траффика и экспорт SSLKEYLOGFILE.
• Записывайте траффик в PCAP-файл, скачивайте его браузером. или отправляйте потоком на внешний приемник для анализа в реальном времени (например в Wireshark).
• Создание правил для скрытия "хорошего" траффика, чтобы легче было засечь аномалии.
• Идентификация стран и ASN удаленных серверов с помощью локальных проверок по базе данных.
• На устройствах с root-правами, траффик можно захватывать не прерывая работу другого VPN.

Hacker's TOYS
  • 👍 24
  • 🔥 11
  • ❤ 3
  • 🤔 1
  • 👾 1
Post #385 8.64K
Android: Samourai — своего рода золотой стандарт ВТС-кошельков для Android. Использует CoinJoin, ZeroLink и Stonewall. Скачать с F-Droid. Исходный код проекта.

Фичи в части безопасности:

• PIN от 5 до 8 цифр с рандомизацией сетки ввода
• Внутренние метаданные шифруются с помощью AES-256.
• Подключение через заданный пользователем VPN / Tor (Socks5 прокси с помощью Orbot).
• Samourai pushTx поверх Tor.
• Экспортируемая резервная копия зашифрована с помощью парольной фразы BIP39.
• Маршрутизация исходящих транзакций через собственный доверенный узел (JSON-RPC).
• Проверка PoW (proof-of-work) при использовании доверенного узла.
• Публичный платёжного идентификатор позволяет генерировать новый адрес для каждой транзакции.
• Оповещение в реальном времени при «пылевой атаке».

Подробное перечисление особенностей.

Hacker's TOYS
  • 👍 20
  • 🔥 8
  • ❤ 6
  • 👎 1
  • 👏 1
Post #384 9.07K
Обход блокировок Рунета — это расширение для браузеров Mozilla и Chrome позволяет обходить блокировки сайтов.

• Расширение позволяет обходить блокировки РосКомНадзора (т.е. только государственные блокировки), давая вам доступ к библиотекам, энциклопедиям, сайтам оппозиционеров, а также к неповинным сайтам, случайно заблокированным в силу разных причин.

Hacker's TOYS
  • 👍 31
  • 👎 5
  • 💯 5
  • 🔥 4
Post #383 9.47K
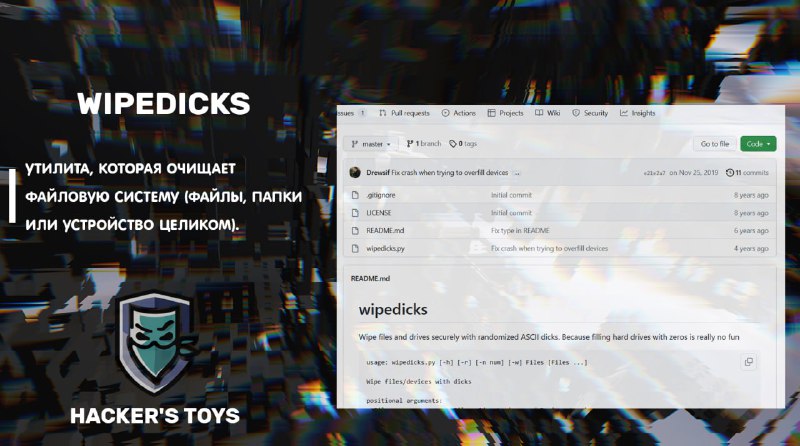
Wipedicks — простейшая утилита, которая очищает файловую систему (отдельные файлы, папки или устройство целиком), удаляя данные и перезаписывая освободившееся пространство… о нет, не нулями, ведь это скучно.

Вместо этого wipedicks заполняет его набором комбинаций ASCII-символов случайной длины, стилизованных под общеизвестный орган (wipeDICKS, в самом-то деле). Максимально толстый намек для любителей покопаться в чужих удаленных данных и антифорензик-решение для дерзких парней.

Hacker's TOYS
  • 🔥 20
  • 👍 13
  • 🤔 2
Post #382 9.04K
TinyCheck — аппаратно-программное решение с открытым исходным кодом для выявления программ-шпионов на смартфоне или любом устройстве, которое может подключаться к точке Wi-Fi.

• Разработано Лабораторией Касперского. В разных режимах работы позволяет сканировать как отдельное устройство, так и большое их количество.

Вариант использования (т.н. «режим киоска»):

• Устанавливается не на целевой гаджет, а на отдельное внешнее устройство — микрокомпьютер – посредник между роутером и подключенным к Wi-Fi целевым гаджетом (или несколькими). TinyCheck проверяет исходящий с устройства интернет-трафик, анализирует его в режиме реального времени и на основе эвристических правил распознает активность шпионского ПО незаметно для инициатора слежки. В таком режиме можно сканировать сразу много устройств.

Hacker's TOYS
  • 👍 39
  • 👎 5
  • 🔥 4
  • 😁 1
  • 👾 1
Post #380 8.9K
AvillaForensics — мощная и бесплатная (GPL v3) криминалистическая платформа, «заточенная» под анализ устройств на Android (но не ограничивающаяся ими). Выполняет резервное копирование, извлечение и расшифровку данных, содержит огромное количество инструментов и коллекций ADB, отличается простотой в использовании и интуитивно понятным интерфейсом. Один из лидеров бесплатного сегмента ПО для форензики.

• Помимо прочего, умеет монтировать криминалистические образы в собственную виртуальную машину; анализировать одновременно несколько устройств Android и Iphone; «вскрывать» Telegram, Signal (и еще 13 приложений) с помощью технологии APK Downgrade (доступ к рут-файлам без самого рута)... и многое другое (не поленитесь ознакомиться с информацией на Github)!.

• Для полноценной работы требуются установленные Java и Python.
• Для работы со смартфонами устройство необходимо перевести в режим отладки.

⚠️ Убедительно просим вас использовать этот и подобные инструменты исключительно законным путем.

Hacker's TOYS
  • 🔥 18
  • 👍 7
  • ❤ 5
  • 😱 1
  • 🥱 1
Post #379 8.84K
Decider — инструмент, помогающий сопоставлять поведение атакующего с MITRE ATT&CK Framework для определения используемых тактики, техники и др. Разработан Агентством кибербезопасности и безопасности инфраструктуры США (US CISA).

• Задает пользователю ряд наводящих вопросов о действиях атакующей стороны, позволяет пользователям сосредоточиться на тех частях ATT&CK, которые имеют непосредственное отношение к атаке, отфильтровывая нерелевантные варианты. Экспортирует результаты в таблицы и тепловые карты ATT&CK Navigator.

• Дополняет руководство Best Practices for MITRE ATT&CK Mapping; также см. информационный бюллетень об инструменте и видео.

Hacker's TOYS
  • 🔥 14
  • 👍 3
  • ❤ 2
Post #378 8.6K
Android: Voicesmith — бесплатное приложение с открытым исходным кодом (GNU GPL v3), совместимое с Android, для изменения голоса в режиме реального времени. Простой и удобный интерфейс

Основные функции:

• Изменение голоса в реальном времени: сдвиг высоты тона (до 12 полутонов), роботизация, «детюнинг» и охриплость.

• Задержанная слуховая обратная связь (Delayed Auditory Feedback, DAF: поступление звукового сигнала к звуковоспринимающему органу с искусственно созданной задержкой) и частотно-смещенная слуховая обратная связь (Frequency-Altered Auditory Feedback, FAF: позволяет изменять основной тон слышимой речи) для терапии заикания (совместное использование DAF и FAF наиболее эффективно для коррекции речевых расстройств).

Вам нужно изменить голос, чтобы вас не узнали? Убедительно имитировать заболевание горла, чтобы получить алиби в глазах вашего «дневного» работодателя на время темных дел? Хотели бы кинуть пинг той симпатичной мастерице по взлому, но от волнения начинаете заикаться? Здесь вам помогут.

Hacker's TOYS
  • 🔥 23
  • 👍 12
  • 👎 5
  • ❤ 1
Post #377 9.79K
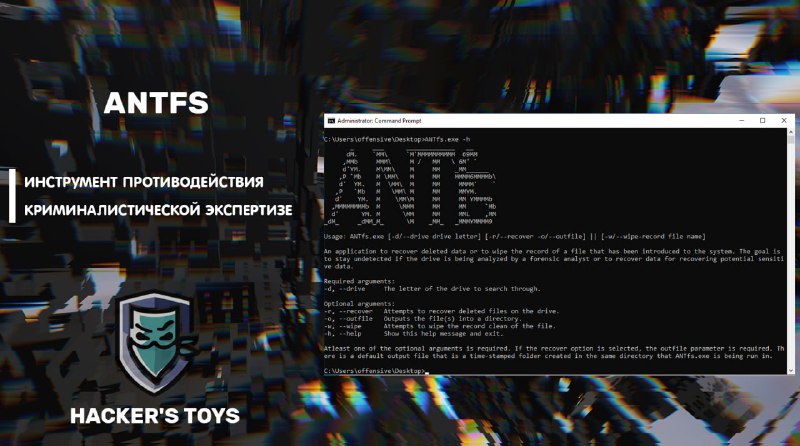
ANTfs — инструмент противодействия криминалистической экспертизе; управляет файловой системой NTFS с целью восстановления или безвозвратного удаления файлов.

• Восстановление удаленных файлов.
• Стирание файлов с перезаписью.
• Ориентация на сценарии, в которых крайне важна скрытность воздействия.
• Доступ на уровне ядра для обхода прямой блокировки записи.

Кому пригодится:

• Специалистам по безопасности — для тестирования и обеспечения невозможности восстановления конфиденциальных данных.
• Криминалистам — для понимания и противодействия методам из области антифорезники.
• Вам, дорогие ценители конфиденциальности, — для удаления файлов, которые лучше никому никогда не видеть. Вообще никогда.

Hacker's TOYS
  • 👍 30
  • 🔥 9
  • ❤ 4
  • 👎 1
Post #376 7.84K
Amazon выпустила интересную тулзу PartyRock — она генерирует кучу разных ИИ-программ без всякого кода.

Можно собрать любое приложение с помощью промтов, виджетов и готовых нейронок. Также внутри уже есть готовый пул годных приложений.

Hacker's TOYS
  • 👍 24
  • 🔥 4
  • ❤ 3
  • 💯 2
  • ❤‍🔥 1
Post #375 7.48K
Proxy-scraper — быстрый, простой и надежный инструмент с открытым исходным кодом (лицензия MIT), предназначенный для поиска и проверки прокси. Что умеет:

• Перебирать более 1000 прокси (HTTP, HTTPS, SOCKS4 и SOCKS5) всего за пару секунд.

• Автоматически обновлять список прокси с опорой на ряд источников (берет «свежие» публичные прокси).

• Проверять собранные прокси на заданном веб-сайте (по умолчанию google.com) с опциями для таймаута, типа прокси и User-Agent (можно задать случайный для каждого прокси).

• Автоматически удалять мертвые прокси.

• Кому может быть полезен: сетевым инженерам, исследователям безопасности, пентестерам, собственно скрэйперам и всем, кому нужны прокси для различных целей (включая анонимность, разумеется).

Hacker's TOYS
  • 🔥 17
  • 👍 9
  • ❤ 2
  • 👏 1
  • 🤔 1
Post #374 8.59K
Android: Duress — приложение для Android, позволяющее задать т.н. «пароль под принуждением» для экрана блокировки. Открытый исходный код, лицензия GPL v3, есть в Google Play.

• Для тех, кто с нами недавно: «пароль под принуждением» — это когда вас под давлением принуждают разблокировать гаджет собственноручно.

• Duress «слушает» вводимые пароли и при вводе заданной последовательности символов (или последовательности заданной длины) может как отправить сообщение доверенному лицу (например, маме… или юристу), так и очистить устройство (опционально).

Требуемые разрешения:

• ACCESSIBILITY — для «прослушки» паролей на экране блокировки.
• DEVICE_ADMIN — для очистки устройства.

! Приложение не работает в безопасном режиме.

Hacker's TOYS
  • 👍 29
  • 🔥 6
  • ❤ 1
  • 👏 1
Post #373 10.3K
Flipper Zero использовали для взлома вибраторов по Bluetooth. Разработчики Matteo Mandolini и Luca Bongiorni взломали и перехватили управление очень интересными гаджетами для взрослых, через приложение Love Spouse.

• Для этого им понадобилось приложение nRF Connect для захвата сигнала и модификация прошивки Flipper Zero.

Hacker's TOYS
  • 😁 31
  • 🔥 12
  • 👍 3
  • 🌚 3
  • 👏 2
  • 😱 2
Post #372 9.07K
ChatDOC — инструмент для анализа документов на основе ChatGPT, позволяющий быстро извлекать, находить и обобщать информацию из файлов (научные работы, книги, руководства и др.).

• Нужно загрузить документ и дождаться окончания обработки; после этого будет доступна «выжимка» полного текста, а также появится возможность работать с текстом с помощью промптов (все ответы подкреплены прямыми цитатами).

• Можно задавать любые вопросы по тексту, загружать папки с файлами (collection, до 30 файлов), а также выбирать конкретный раздел в документе и работать только с ним. Инструмент понимает таблицы и изображения. Есть собственный API.

• Бесплатная версия читает только PDF-файлы (2 файла и 20 промптов в день, не более 20 страниц на файл); платная ($5,99 на момент написания) также работает с форматами doc, docx, markdown, epub, txt, website и OCR. Вменяемо функционирует на русском языке.

Бонус:

• PDFPeer — альтернатива, бесплатной версии которой можно скормить всего 1 документ в месяц — зато сразу на 200 страниц (файл д.б. не более 10 Мб) и до 200 вопросов (промптов) в день;

• Docalysis — а здесь в месяц доступно до 600 страниц, но всего 50 вопросов. Лимиты на файл: не более 150 страниц, не более 5 Мб.

Hacker's TOYS
  • 👍 15
  • 🔥 4
  • 🤔 2
  • ❤ 1
Post #371 9.15K
Нейросеть Google Bard научилась смотреть видео на YouTube вместо пользователя и пересказывать их.

• Чат-бот найдет любую нужную деталь даже в огромных видео. Вы можете задать ИИ любой вопрос, и он подробно все объяснит.

Hacker's TOYS
  • 👍 21
  • 🔥 7
  • 👎 2
  • 🤔 2
  • ❤ 1
Post #370 8.24K
Android: Haven — приложение для Android, превращающее смартфон в детектор движения, звука, вибрации и света. Регистрирует все, что происходит с устройством в ваше отсутствие. Доступен в Google Play и F-Droid (репозиторий).

• Зачем оно? Например, вы оставили смартфон «на страже» в закрытом помещении, а там вдруг включается свет и кто-то начинает двигать вещи и обсуждать зависимость между решеткой, звездочкой и вашей персоной… Вероятно, это полтергейст, и дома пока лучше не появляться. Haven зафиксирует присутствие незваного гостя, запишет звук и видео и отправит вам уведомление (разработчики рекомендуют интеграцию с Signal, но можно и просто SMS по номеру телефона).

! Удаленный доступ к устройству через Tor Onion Service: с помощью Orbot нужно сконфигурировать Haven как службу Onion Service.

• Используемые датчики: акселерометр, микрофон, датчик освещенности, камеры (фронтальная и задняя), аккумулятор (отключение/подключение питания или расходование батареи).

Hacker's TOYS
  • 👍 16
  • 🔥 16
  • ❤ 3
Post #369 9.91K
Android: Orbot — бесплатное свободно лицензируемое приложение с открытым исходным кодом для Android. По сути, внешний интерфейс для бинарника Tor; позволяет выбрать, какие приложения будут маршрутизироваться через Tor, что позволяет по-прежнему использовать приложения и сервисы, которые отказываются работать с Tor.

• Обеспечивает безопасный HTTP-прокси для подключения веб-браузеров и других клиентских приложений HTTP к SOCKS-интерфейсу Tor (задает специальные правила для ip tables, блокирует весь трафик, а затем маршрутизирует его для каждого приложения согласно правилам).

Hacker's TOYS
  • 👍 18
  • 🔥 8
  • 🥱 4
  • ❤ 1
Post #368 8.43K
Android: Rethink — комплексный инструмент для пользователей Android. Клиент WireGuard, брандмауэр и сетевой монитор на основе OpenSnitch + клиент DNS over HTTPS на основе pi-hole с блок-листами. Исходный код.

Три основных режима:

• VPN: поддерживает несколько восходящих потоков WireGuard в конфигурации с раздельными туннелями.

• DNS: весь DNS-трафик, генерируемый приложениями, направляется на любой выбранный пользователем DNS-over-HTTPS или DNSCrypt-резольвер.

• Firewall: позволяет запретить любому приложению доступ в сеть на основе заданных событий, категорий в магазине или пользовательских правил (блок-листов).

• Rethink предназначен для обхода цензуры, и с этим он обычно успешно справляется, но ! Rethink — это НЕ специализированный анонимайзер, НЕ традиционный брандмауэр и НЕ антивирус. Если уж вам очень нужно туда, куда вас не хотят пускать, то и безопасность свою постарайтесь обеспечить сообразно.

Hacker's TOYS
  • 👍 23
  • 🔥 7
  • ❤ 2
  • 🌚 2
Post #366 8.53K
ImageJS — приложение для Linux. Создает изображения, одновременно представляющие собой JS-скрипты. Поддерживаемые форматы изображений: BMP, GIF, WEBP, PNG и PDF. Полезен для проведения продвинутых XSS-атак…

• Если вдруг вы не знали: XSS — Cross-Site Scripting. Общее название атак, при которых в код легитимного веб-сайта встраивается некоторый вредоносный код, который будет выполняться при загрузке веб-сайта жертвой.

…например, если сайт запрещает запуск JS-скриптов с любого другого сайта, то злоумышленник может загрузить в свой профиль аватарку или фотографию, содержащую вредоносный код — полезную нагрузку для дальнейшей атаки.

⚠️ Информация приводится исключительно в образовательно-ознакомительных целях. Мы верим, что вы будете благоразумны и не станете загружать на чужие сайты аватарки с вредоносным кодом.

P/S Если этот пост наберет 100 🔥, то завтра, мы разыграем 100 подписок Telegram Premium на 3 месяца.

Hacker's TOYS
  • 🔥 77
  • 👍 7
  • ❤ 2
  • 👎 1
  • 🙏 1
Post #365 10.6K
Autopsy — комплексная платформа для сбора и анализа данных с компьютеров и носителей информации. Бесплатный инструмент с открытым исходным кодом.

• Применяется в криминалистике и правоохранительной деятельности, расследовании инцидентов (в том числе военными и правительственными организациями) и научных изысканиях.

• Многопользовательский режим.
• Анализ временной шкалы системных событий.
• Поиск по ключевым словам (включая регулярные выражения).
• Веб-артефакты (извлечение веб-активности из браузера для идентификации действий пользователя).
• Анализ реестра (выявляет недавно использовавшиеся документы и USB-устройства с помощью RegRipper).
• Анализ LNK-файлов (выявляет шорткаты и документы, к которым осуществлялся доступ).
• Анализ электронной почты (включая MBOX; например, Thunderbird).
• EXIF (извлекает геоданные и сведения о камере из файлов JPEG).
• Воспроизведение мультимедиа (без использования внешнего проигрывателя).
• Анализ файловой системы: NTFS, FAT12/FAT16/FAT32/ExFAT, HFS+, ISO9660 (CD-ROM), Ext2/Ext3/Ext4, Yaffs2 и UFS из The Sleuth Kit.
• Фильтрация хэш-наборов (NSRL, HashKeeper, md5sum и EnCase).
• Определение типа файла на основе сигнатур и обнаружение несоответствия расширений.
• Поддержка Android: извлечение данных из SMS, журналов вызовов, контактов, Tango, Words with Friends и др.

Hacker's TOYS
  • 🔥 18
  • 👍 8
  • ❤ 2
  • 👾 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →