TGViewer
Channel Public Channel
Метод хакера

Метод хакера

@hacker_method

Ваш код доступа "Метод хакера".

Исследуем анатомию ИБ, разбираем хакнутые факты и погружаемся в жизнь менеджера по информационной безопасности.

Создаем подкаст - https://hacker-method.ru/
Subscribers
180
Photos
488
Videos
39
Links
496

Showing posts older than #468 · Back to latest

Older Posts 8 shown
Post #467 85
#хакнутыефакты
Пентест не дань моде, а инструмент выживания.

🤔 Кому, когда и как часто? Давайте разберемся, зачем нужен пентест.

1. Не «в каких случаях», а «какой компании»?

Сегодня злоумышленники целятся во всех.
❗️ Пентест нужен каждой цифровизованной организации. Если у вас есть внешний канал связи — вы в зоне риска. Вопрос в формате и методиках.

2. Периодичность: от регламента — к жизненному циклу.

⚡️ Для компаний, только выстраивающих ИБ-процессы, ежегодный пентест — хороший старт. Он дает базовый срез для исправлений.

⚡️ Для организаций с развитой ИБ-культурой пентест вшивается в жизненный цикл разработки. Крупные изменения в инфраструктуре, релиз нового приложения, слияния и поглощения — каждый такой этап должен сопровождаться проверкой безопасности.

⚡️ Не забываем про регуляторив. Банки, операторы КИИ — для них периодичность диктуется нормативными актами.

Вывод: современный пентест — это не разовая «проверка на прочность», а непрерывный процесс, интегрированный в бизнес-процессы.
Post #466 90
#анатомияиб
Сегодня под микроскопом песочница.

Технологии не стоят на месте. Вместе с ними злоумышленники развивают вредоносное ПО, фишинговые схемы и другие способы мошенничества. Для выявления вредоносного ПО нужен отдельный класс решений - песочница.

⚡️ Песочница — это виртуальная среда, которая защищает от целевых и массовых атак с использованием вредоносного ПО и угроз нулевого дня.

📌 Как она работает?
> Файлы помещаются в изолированную виртуальную среду.
> Песочница анализирует действия файла.
> И делает вывод о безопасности.

🔥 Где можно выявить угрозы?
1. В электронной почте.
2. В файловых хранилищах.
3. В пользовательском трафике.
4. На порталах ручной проверки файлов.

В нашей практике случился интересный случай. Во время пилотного проекта песочницы было выявлено 81 событие, представляющее потенциальную угрозу. Детальный разбор можно посмотреть тут.

Как построить замок из песка вокруг своей инфраструктуры? Разобрали с Сергеем Осиповым из Positive Technologies в одноименном выпуске подкаста.
Post #458 91

Forwarded from Ctrl + S

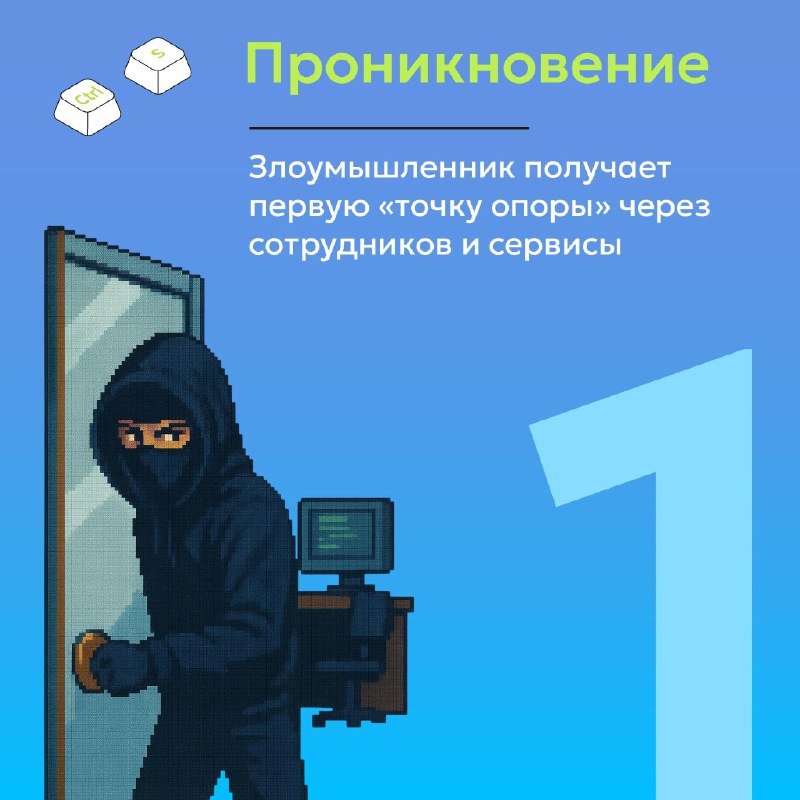
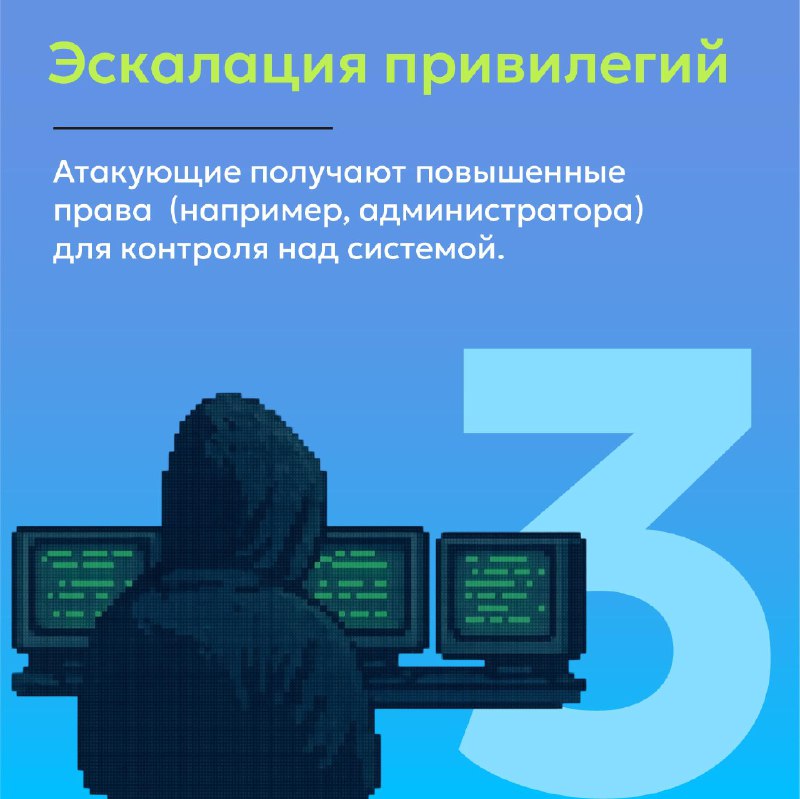
*️⃣ Для матёрых спецов в ИБ очевидно — на карточках отображены этапы APT-атаки (Advanced Persistent Threat).

Последствия таких атак могут усложнить жизнь бизнеса любого масштаба, а в случае с МСП — и вовсе будут критическими.

Один из громких случаев с использованием этого типа атаки произошёл совсем недавно с крупным авиаперевозчиком. И на его примере, и на сотнях других выделяют несколько распространённых последствий успешной долгой атаки:

1️⃣ Утечка данных

Незаметное хищение конфиденциальной информации, в том числе персональных данных и ряда других операционных NDA;

2️⃣ Шпионаж

Долгосрочное наблюдение за внутренней сетью компании;

3️⃣ Саботаж

Повреждение критической инфраструктуры с угрозами остановки бизнес-процессов и финансовых потерь;

4️⃣ Заражение

Масштабный вирус-вымогатель, который зашифрует инфраструктуру с целью получения наибольшего выкупа.


Подобные кибератаки требуют серьёзных вложений и длительной подготовки, поэтому цели для них выбираются осмысленно и тщательно — с расчётом на крупные суммы «выигрыша». Да, формально — малому бизнесу такой сценарий не грозит, но разве не каждый бизнесмен стремится стать Генри Фордом?

#ИБ_словарь
  • ❤ 2
  • 🔥 2
  • 👍 1
  • 💯 1
  • 👾 1
Post #457 109
#дайджест
Собрали для вас обзор новостей и публикаций за прошлую неделю. Нажмите на заголовок, чтобы открыть ссылку.

⚡️ Читать новости
>>> ИИ - источник утечки конфиденциальных данных
>>> NGC4141: атака на веб-ресурсы российских государственных структур
>>> В Figma обнаружена уязвимость RCE
>>> Оказывается, что ваша компьютерная мышь обладает отличным слухом

💯 Прошлая неделя выдалась насыщенной! Мы провели конкурс на лучшую переделку тактик из матрицы MITRE ATT&CK. Всем спасибо за участие! Ваши старания мы оформим в отдельный пост.

💥 Новый выпуск подкаста с Владом Дриевым уже ждет тебя!
>>> Лучшая защита - нападение. А автонападение - еще лучше

Больше о подкасте
  • 👍 1
Post #456 131
#мероприятие
🔔 Результаты розыгрыша

🏆 За лучшую переделанную тактику @mike_bocharov получает плакат с матрицей MITRE ATT&CK.
🔥 За лучший креатив @ibelichev получает колоду карт "Метод хакера".

🎉 Поздравляем с победой!

В ближайшее время с вами свяжутся по вопросам вручения призов.

⚡️ Всем спасибо за участие!
  • 🔥 5
  • 👏 3
  • ❤ 1
Post #455 129
#ИБшнутые
  • 💯 3
Post #454 129
🔔 Напоминаем вам про конкурс.

Получаем первые ответы, успевайте - итоги уже завтра!
Post #448 205
Продолжаем нашу совместную рубрику с Phishman.

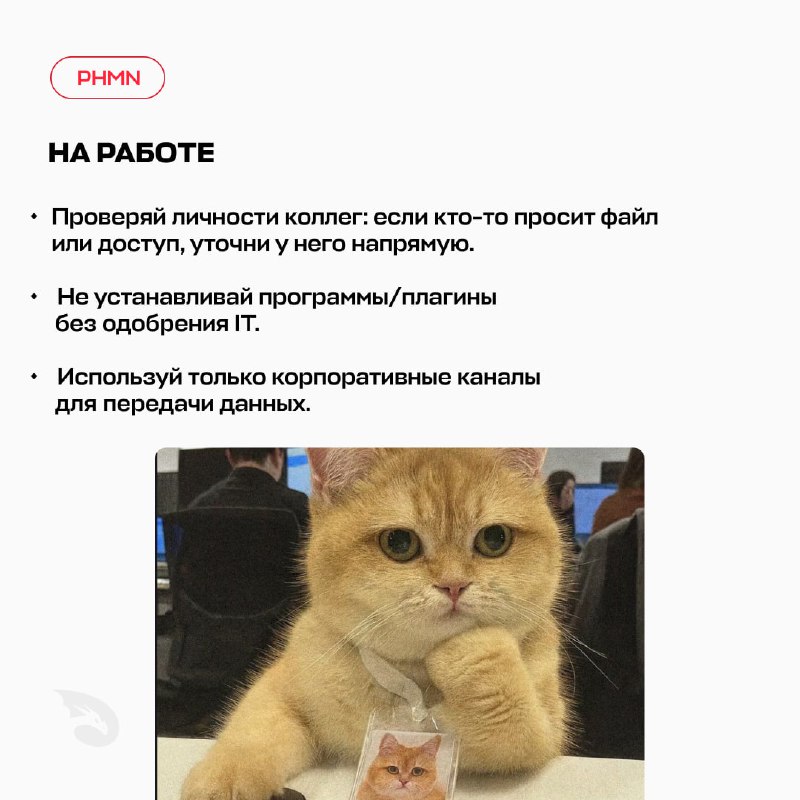
⚡️ Делимся важным чек-листом "Как не стать жертвой социальной инженерии".

На карточках собраны полезные советы, которые помогут защититься от мошенников.

🔥 Отправляйте пост своим коллегам и будьте осторожны!
  • 🔥 3
  • 👌 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →