TGViewer
Channel Public Channel
Hacker Lab

Hacker Lab

@hacker_lab_pro

Hacker Lab — практика по кибербезу: CTF-задания, пентест-лаборатории и курсы.

▸ новые задания
▸ разборы решений
▸ ивенты, рейтинги, скидки

💬 Чат: @hackerlab_chat
🛠 Техподдержка: @CodebyFeedbackBot

🌐 hackerlab.pro
Subscribers
3.81K
Photos
392
Videos
41
Links
440
Recent Posts 17 shown
Post #607 667
⚡️ Твоё резюме на codeby.net теперь прокачивается само.

Пока ты решаешь задачи на HackerLab — в твоём резюме растут цифры: уровень, место в рейтинге, топ %, прогресс по задачам, машинам и Pro Labs. HR открывает резюме и за 3 секунды видит, кто ты: web, osint, pwn, crypto — всё по полочкам.

Не нужно ничего заполнять руками. Зашёл через Codeby ID — аккаунты связаны — блок появился.

Резюме без доказательств — просто текст. Резюме с HackerLab — аргумент.

Такого больше нигде в рунете нет: единственное резюме, где опыт за тебя подтверждает платформа, а не строчка «опытный» от себя.

Публикуй: codeby.net → Карьера → Резюме 🔥
  • 👍 7
  • 👏 5
  • 😍 4
  • ❤ 1
  • 😁 1
  • 🍾 1
  • 😎 1
Post #606 2.93K
🚩 Новые задания на платформе HackerLab!

👩‍💻  Категория Pentest Machines (Linux) — Клёвое место

Приятного хакинга!

Powered by Cloud.ru
  • 🔥 8
  • ❤ 5
  • 👍 4
Post #602 3.61K
Команда HackerLab заняла 4 место на Кибербитве GIS DAYS 2026!

30 сентября и 1 октября в Санкт-Петербурге и Москве, на площадке VK Play Arena, в рамках форума по информационной безопасности GIS DAYS 2026 прошла «Киберарена» — киберполигон от компании «Газинформсервис».

🎇В соревнованиях приняли участие 8 сильнейших команд из стран СНГ, а мы были в их числе.

Формат был максимально приближен к реальным сценариям. Четыре независимые инфраструктуры:
Банк • Нефтегаз • Университет • Госсектор

Команды Red Team самостоятельно выбирали полигон, определяли момент атаки и проходили сценарии, построенные вокруг этапов Cyber Kill Chain. Параллельно команды Blue Team расследовали происходящее в инфраструктуре и восстанавливали цепочку событий.

🏆По итогам двух дней соревнований команда HackerLab заняла 4 место.

Поздравляем нашу команду с достойным результатом!

Спасибо организаторам — «Газинформсервис» и всей команде GIS DAYS за крутой полигон и отличную организацию, а командам-соперникам за достойную борьбу.

Вернёмся за медалями! 🚗
  • 👏 18
  • 🔥 11
  • ❤ 5
  • 🎉 3
  • 👍 2
  • 🤔 1
Post #601 1.01K
От 200 до 300 тысяч на руки за то, чтобы первым разбирать свежие CVE.

METASCAN ищет пентестера-исследователя в R&D. Это не поток «просканируй периметр заказчика и напиши отчёт» — здесь работа начинается там, где готовых инструментов ещё нет.

Что делать. Исследовать неизученные сервисы и приложения, писать PoC и сигнатуры под новые CVE, собирать Nuclei-шаблоны, NSE-скрипты и модули, встраивать всё это в инфраструктуру. Плюс тесты и документация, потому что ваш инструмент потом будут запускать другие люди.

Что нужно. Опыт в Pentest, Bug Bounty или Red Team от трёх лет, Linux на уровне администратора, глубокое понимание TCP/IP, DNS, HTTP, TLS, SSH, SMB, RDP, уверенный Python 3, Docker, OWASP и MITRE ATT&CK. Плюсом будут Go, Java, Lua или Ruby и участие в open-source.

Условия. Senior, удалёнка, компания московская. Вилка названа прямо в карточке, а не «по итогам собеседования»: 200 000 — 300 000 ₽ на руки.

Отдельно отметим: на доске сейчас 377 вакансий, и подобных ролей, где вам платят за исследование, а не за прогон сканера по чек-листу, единицы.

Описание и кнопка отклика здесь

Если стек ваш, но ищете не вы, перешлите тому, кто ищет. Такие вакансии закрываются быстро.
  • ❤‍🔥 3
  • 👍 3
  • ❤ 1
  • 🔥 1
Post #599 1.03K
🚀 Ищем новых авторов курсов по информационной безопасности

У нас большая и очень живая аудитория студентов и мы хотим расширять линейку курсов вместе с сильными практиками из индустрии.

Сейчас особенно интересуют авторы по направлению Безопасность ИИ / AI Security. А также рассматриваем все иные актуальные темы в области ИБ.

При этом не обязательно сразу делать большой курс.
Мы открыты к небольшим практическим продуктам на 2–3 дня обучения — интенсивам, воркшопам, мини-курсам. Если у вас есть тема, которую давно хотелось упаковать в обучение, — приходите обсудить.

Что мы предлагаем автору

💰 Денежное вознаграждение за создание курса
📣 Выход на аудиторию нашей школы и продвижение курса
🤝 Помощь с упаковкой, методологией и организацией обучения
🎯 Возможность сделать как большой курс, так и небольшой специализированный продукт

И ещё важный момент:

Если вы сами не хотите быть автором, но знаете сильного специалиста, которого стоит позвать, — порекомендуйте его нам. За успешную рекомендацию предусмотрено денежное вознаграждение.

А если вы сами практик и давно думаете: «Я мог бы этому научить» — напишите нам первыми. Нам как раз нужны такие люди.

📩 Пишите мне в личку: @maria_ezhi

Можно сразу коротко рассказать:
— чем занимаетесь;
— какую тему готовы преподавать;
— какой формат рассматриваете.

Будем рады новым авторам и действительно сильным практикам в нашей команде. 🔥
  • ❤ 2
  • 👍 2
  • 🔥 1
Post #598 3.89K
🚩 Новые задания на платформе HackerLab!

👩‍💻  Категория Pentest Machines (Active Directory) — Первая работа

Приятного хакинга!

Powered by Cloud.ru
  • 👍 7
  • 🔥 7
  • ❤ 4
  • ❤‍🔥 1
Post #597 787

Forwarded from Блог Сергея Попова

14 резюме за три дня. Где вакансии?

За месяц работодатели не разместили на форуме ни одной. А специалисты по ИБ пришли сами: SOC, пентест, AppSec, Red Team, сети. Девять джунов, четыре мидла, один тимлид. Шестеро готовы выйти через неделю или сразу.

Если ты нанимаешь безопасников, конкурентов у тебя сейчас нет. Кто разместит вакансию первым, окажется на вкладке один.

Посмотреть, кто пришёл →
  • ❤ 1
Post #596 814

Forwarded from Блог Сергея Попова

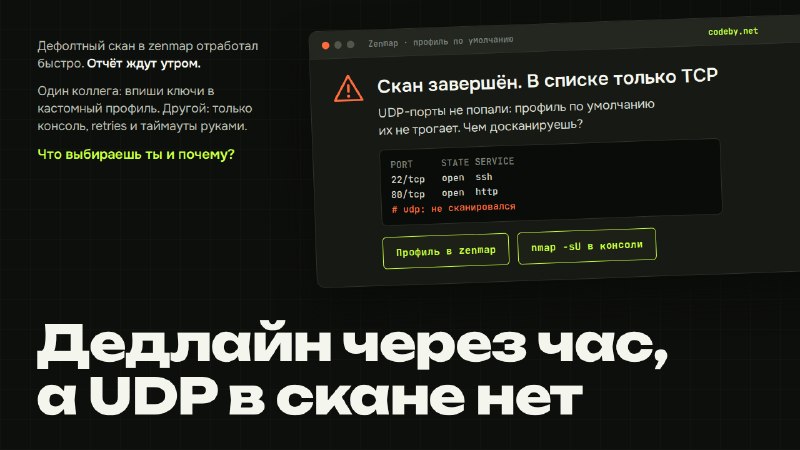
UDP-сканирование: ты доверяешь zenmap или запускаешь nmap руками?

Дефолтный профиль zenmap не трогает UDP. Коллега советует создать кастомный и не мучиться. Формально он прав: под капотом тот же движок.

Но второй коллега запускает nmap -sU из терминала, выставляет --max-retries и --host-timeout вручную. Говорит, что графическая обёртка прячет статусы вроде open|filtered, и на нестабильном канале ты просто не заметишь потерянные порты.

Час до дедлайна, подсеть большая, отчёт утром.

Кто теряет порты, а кто время?
Post #594 1.25K
377 вакансий в ИБ. И всего 63 резюме.

Это не опечатка, это текущий счёт на доске «Карьера в ИБ» на Codeby. Вакансий в разы больше, чем людей, которые открыто сказали: «Я ищу работу».

Кто уже там. Джуны из Красноярска и Москвы на удалёнку и в офис, мидл-пентестер с валидацией срабатываний в исходном коде, сеньор по анализу защищённости инфраструктуры. SOC, пентест, OSINT, реверс, red team. Ожидания названы прямо в карточке: от 50 до 90 тысяч на руки.

Почему это работает лучше, чем очередной отклик на hh. Доска курируемая: вакансии проходят модерацию, «вилка по итогам собеседования» там не пройдёт. Работодатель фильтрует по грейду, зарплате и навыкам и пишет вам напрямую в личку форума. А личку мы только что переписали с нуля: ответ вы увидите сразу, без перезагрузки страницы.

Анкета заполняется за несколько минут: грейд, навыки, формат, желаемая зарплата, пара строк о себе. Совет от нас: называйте вилку и перечисляйте навыки. Такие анкеты получают больше откликов, и фильтр «только с названной вилкой» работодатели включают чаще, чем кажется.

Если ищете работу или просто хотите понять, сколько вы стоите на рынке, разместите резюме здесь

Посмотреть, кто уже на доске и какие вакансии открыты

Пока вакансий больше, чем резюме, шанс, что заметят именно вас, выше, чем обычно.
  • 😁 8
  • 👍 4
  • ❤ 2
  • 🔥 2
  • 🤔 1
  • 💯 1
Post #593 939

Forwarded from Блог Сергея Попова

Сразу на платформу решать таски или сначала полгода учить сети и Linux?

Один лагерь говорит: без фундамента ты просто копируешь команды из райтапов. Другой: без быстрых результатов мотивация умрёт раньше, чем дойдёшь до практики.

Оба подхода работают, но для разных людей. Интересно, какой сработал именно у тебя.

🔽 Делимся опытом здесь:

https://codeby.net/threads/platformy-i-ctf-ili-snachala-seti-i-linux-s-chego-nachinat-v-ib.95651?utm_source=tg&utm_medium=engage&utm_campaign=forum_engage
Форум информационной безопасности - Codeby.net Платформы и CTF или сначала сети и Linux: с чего начинать в ИБ В чате недавно разгорелся спор, который повторяется каждый месяц. Человек спрашивает: "С чего начать в ИБ?" И ответы делятся на два лагеря. Первый лагерь: иди на практическую платформу...
  • 👍 4
Post #592 1.1K
Мы снесли личные сообщения форума. Полностью.

И написали заново — с нуля, без единой строчки старого кода.

Что это значит на практике. Больше никаких F5 в ожидании ответа: уведомление о новом сообщении прилетает сразу, а сама переписка обновляется в реальном времени, пока вы в ней сидите. Отправили — собеседник увидел. Ответил — вы увидели. Как в нормальном мессенджере, только внутри ИБ-сообщества.

Картинки теперь приходят превью и раскрываются по клику, отправленное сообщение можно отредактировать.
Но главное впереди. До конца сентября в личке появятся голосовые. И сразу с расшифровкой — чтобы трёхминутный рассказ про найденную уязвимость можно было прочитать за двадцать секунд, а не слушать в метро с одним наушником.
На HackerLab та же переработка доедет в течение недели — там пока всё не так гладко, как на форуме, и мы это знаем.

Как выглядит новый чат до и после отправки, форма редактирования и что ещё поменялось — со скриншотами здесь:

https://codeby.net/threads/aktivno-pererabatyvayem-lichnyye-soobshcheniya-foruma.95649/

Проверьте на ком-нибудь из контактов. И напишите в треде, чего вам в личке форума не хватало все эти годы — список на доработку ещё открыт.
  • 🔥 12
  • ❤ 2
  • 👍 2
  • 👻 1
Post #591 4.07K
🚩 Новые задания на платформе HackerLab!

🌍 Категория Веб — Пентест

Приятного хакинга!

Powered by Cloud.ru
  • ❤ 5
  • 👍 5
  • 🔥 3
Post #590 1.41K
🚀 Ищем новых авторов курсов по информационной безопасности

У нас большая и очень живая аудитория студентов и мы хотим расширять линейку курсов вместе с сильными практиками из индустрии.

Сейчас особенно интересуют авторы по направлению Безопасность ИИ / AI Security. А также рассматриваем все иные актуальные темы в области ИБ.

При этом не обязательно сразу делать большой курс.
Мы открыты к небольшим практическим продуктам на 2–3 дня обучения — интенсивам, воркшопам, мини-курсам. Если у вас есть тема, которую давно хотелось упаковать в обучение, — приходите обсудить.

Что мы предлагаем автору

💰 Денежное вознаграждение за создание курса
📣 Выход на аудиторию нашей школы и продвижение курса
🤝 Помощь с упаковкой, методологией и организацией обучения
🎯 Возможность сделать как большой курс, так и небольшой специализированный продукт

И ещё важный момент:

Если вы сами не хотите быть автором, но знаете сильного специалиста, которого стоит позвать, — порекомендуйте его нам. За успешную рекомендацию предусмотрено денежное вознаграждение.

А если вы сами практик и давно думаете: «Я мог бы этому научить» — напишите нам первыми. Нам как раз нужны такие люди.

📩 Пишите мне в личку: @maria_ezhi

Можно сразу коротко рассказать:
— чем занимаетесь;
— какую тему готовы преподавать;
— какой формат рассматриваете.

Будем рады новым авторам и действительно сильным практикам в нашей команде. 🔥
  • 💯 3
  • ❤ 1
  • 👍 1
Post #588 1.27K

Forwarded from Блог Сергея Попова

Новый дизайн codeby.net теперь стоит по умолчанию.

Мы собирали его с конца июня, месяц он жил в переключателе стилей, и вчера я включил его для всех.

Главное изменение не в цвете. Поверх разделов встали шесть витрин, которые собирают материалы по смыслу: Разборы, Практика, Инструменты, Карьера, Обсуждения и Лента с фильтрами под себя. Раньше сильный разбор трёхлетней давности найти было сложнее, чем свежий флуд на первой странице. Теперь у каждого направления своя страница с сортировками и пагинацией.

Мобильная версия наконец работает как надо: до фикса гость на телефоне видел пустую полосу вместо шапки. Светлая тема доведена до нормального контраста и запоминает твой выбор. Согласие на cookie стало карточкой в углу и больше не съедает клики по низу экрана.

Что ещё не готово, я расписал там же честно: часть срезов Ленты помечена «Скоро», каталог инструментов пока пустой, витрины показывают не все темы раздела. Чиню по порядку, и этот порядок двигают замечания в теме.

Если новый вид не зашёл, прежний стиль никто не удалял: https://codeby.net/misc/style, переключение мгновенное.

Разбор всех изменений и место для замечаний:
https://codeby.net/threads/novyi-dizain-foruma-stal-osnovnym-chto-izmenilos-i-kak-vernut-prezhnii.95467/

Заходи, потыкай и напиши в теме, что мешает: страница, разрешение экрана, светлая или тёмная тема. По таким сообщениям правки выходят в тот же день.
  • ❤ 8
  • 👍 3
  • 🔥 3
  • 🎉 1
  • 🆒 1
Post #587 4.73K
🍁 Открытие осеннего сезона и новые задания на платформе HackerLab!

Сезонный рейтинг:
С сегодняшнего дня вы можете побороться за лидирующие позиции рейтинга в новом сезоне. Не упустите шанс провести осень с пользой, прокачать свои навыки и стать лучшим!

Призы:
🥇 1 место — 2 месяца подписки PRO на HackerLab + 30% скидка на любой курс Академии Кодебай + эксклюзивный бейдж на платформе
🥈 2 место — 1 месяц PRO + 20% скидка + эксклюзивный бейдж
🥉 3 место — 1 месяц PRO + 10% скидка + эксклюзивный бейдж
🏅 4–10 место — 1 месяц PLUS + 5% скидка + эксклюзивный бейдж

📆 Сезон завершается 30 ноября
—————————————————
Новые задания на платформе HackerLab!

🌍 Категория Веб — КороваББ

Приятного хакинга!

Powered by Cloud.ru
  • ❤ 7
  • 🔥 4
  • 👍 3
Post #586 1.41K
Курс «Атаки на Active Directory» — практический пентест корпоративной инфраструктуры 🚗

Павел Никитин, один из авторов курса, пятикратный победитель The Standoff и специалист с многолетним опытом в Red Team и коммерческих пентестах, рассказывает, как создавалась программа и какой практический опыт авторы вложили в обучение.

Делимся архивной записью и напоминаем, новый поток стартует 7 сентября.

➡️За 4,5 месяца на курсе отработаем в практической лаборатории полный сценарий атаки на домен: от разведки и получения первого доступа до повышения привилегий, атак на Kerberos, перемещения по сети и захвата Active Directory.

Практика — с первого занятия, 180 ак.ч.
Доступна поэтапная оплата — от 8 995 ₽/мес

Смотрите видео от автора курса и узнайте, что заложено в основу программы «Атаки на Active Directory».

➡️️Посмотреть программу и записаться
  • ❤ 6
  • 👍 4
  • 🔥 4
  • 👻 2
Older posts →

About this channel

How can I read @hacker_lab_pro without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Hacker Lab: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Hacker Lab have?
Hacker Lab (@hacker_lab_pro) has 3.81K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Hacker Lab know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →