
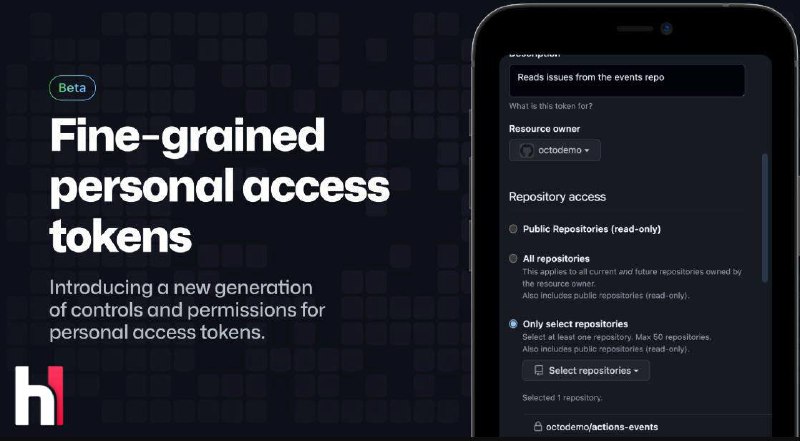
— GitHub анонсировал комплекс мер для защиты от атак на цепочку поставок: их решили принять после недавних инцидентов, в том числе связанных с распространением червя Shai-Hulud, а также кампаниями s1ngularity и GhostAction
❗️ Эти атаки привели к компрометации тысяч учётных записей и частных репозиториев, а также краже конфиденциальных данных
В GitHub немедленно удалили более 500 скомпрометированных пакетов из реестра npm для предотвращения дальнейшего распространения вредоносного ПО, однако признали, что превентивные меры сработали бы эффективнее
Теперь платформа предпринимает следующие шаги:
◦ двухфакторную аутентификацию (2FA) для локальной публикации;
◦ внедрение гранулярных токенов со сроком действия 7 дней;
◦ расширение внедрения проверенных издательских систем;
◦ отмену поддержки классических токенов и TOTP 2FA и переход на 2FA на базе FIDO;
◦ сокращение срока действия токенов публикации;
◦ доступ к публикации по умолчанию для запрета токенов;
◦ удаление возможности обхода 2FA для локальной публикации.
🧑💻 Этичный хакер