
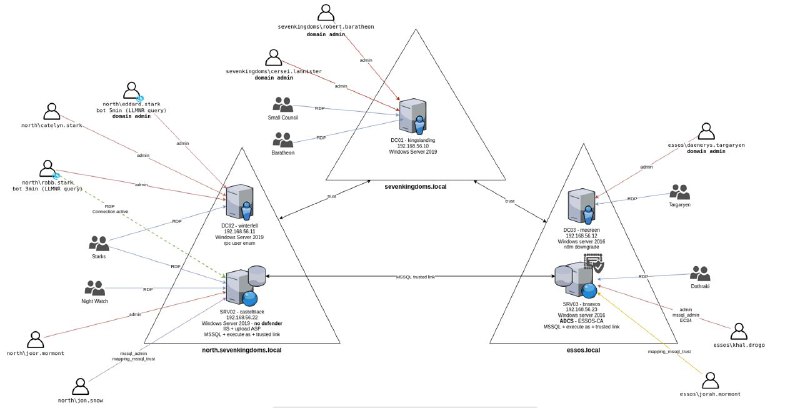
GOAD — одна из самых актуальных и самодостаточных тестовых лаб для пентеста окружения на базе Active Directory.
Главная цель — предоставить пентестерам уязвимую среду Active Directory, готовую к использованию для отработки основных атак, включая:
• Password reuse between computer (PTH)
• Spray User = Password
• Password in description
• SMB share anonymous
• SMB not signed
• Responder
• Zerologon
• Windows defender
• ASREPRoast
• Kerberoasting
• AD Acl abuse
• Unconstraint delegation
• Ntlm relay
• Constrained delegation
• Install MSSQL
• MSSQL trusted link
• MSSQL impersonate
• Install IIS
• Upload asp app
• Multiples forest
• Anonymous RPC user listing
• Child parent domain
• Generate certificate and enable ldaps
• ADCS - ESC 1/2/3/4/6/8
• Certifry
• Samaccountname/nopac
• Petitpotam unauthent
• Printerbug
• Drop the mic
• Shadow credentials
• Mitm6
• Add LAPS
• GPO abuse
• Add Webdav
• Add RDP bot
• Add full proxmox integration
• Add Gmsa и многие другие
Ссылка на GitHub
Life-Hack - Linux/Хакинг/Хакер/ИБ/Osint
#рекомендация
#рекомендации
Post #10466
12.3K

- 🔥 14
- 👍 7
- 👏 3
- ❤ 2
- 🗿 2