TGViewer
Channel Public Channel
Есть только путь

Есть только путь

@h3ckb0t

Автоматизируем Bug Bounty. Статистика, результаты и мемы.
Subscribers
166
Photos
23
Videos
1
Links
6
Recent Posts 19 shown
Post #58 263
Нашел новый инструмент для реверса Android приложений

Droid ASC is a high-performance tool for Android reverse engineering and mobile security testing. It reduces memory usage by two orders of magnitude and eliminates disk caching compared to the traditional jadx decompiler, achieving second-level decompilation and millisecond search.

На деле работает в разы быстрее чем jadx, и кушает намного меньше ресурсов

Инструмент: https://github.com/MG1937/ASC
Статья и бенчмарки: https://excalibra.github.io/posts/2026/20260912-droid-asc-android-reverse-engineering-tool/
  • 🔥 3
  • ❤ 1
Post #57 198
Го завтра посмотрим как мой агент решил стенд и с какими трудностями столкнулся

А также подведем некие итоги недельного AI-челленджа

Приходите в 19-30 на вебинар :)
  • 🔥 6
  • 👍 4
  • 🗿 1
Post #56 306
Записал видео без просадки FPS с демонстрацией работы скиллов

Ссылки на них давал на вебинаре, продублирую на всякий:

https://github.com/caido/skills/tree/main/skills/caido-mode
https://github.com/Hacker-Valley-Media/Interceptor

fingerprint - можно легко завайбкодить самостоятельно 💡
  • 🔥 13
  • 👍 3
  • 🤡 1
Post #55 283
Плотно вы наломали в первый час, круто 👍

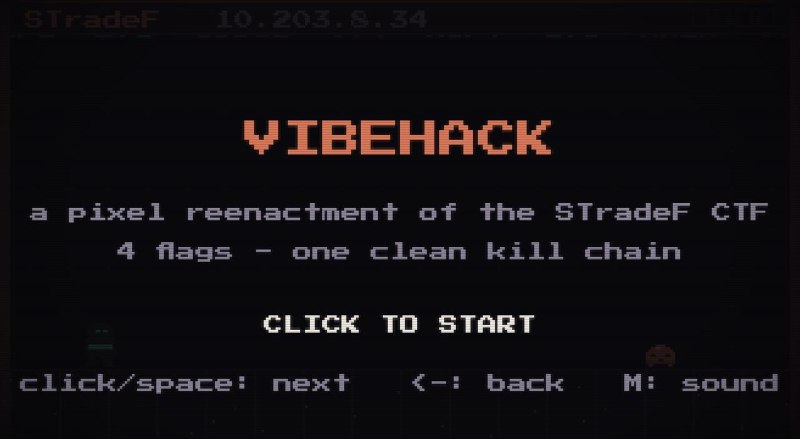
Кто не в курсе - присоединяйтесь vibehack.standoff365.com
  • 🔥 7
  • 😎 1
Post #54 287
CyberED Этап 1. Мастер-класс по сборке агента
Кому интересно - приходите послушать :)

- Будет чуток базы про использование llm-ок
- Покажу примеры шаблонов создания контекста для агентов
- Расскажу про свои скиллы, которыми активно пользуюсь
- Посмотрим стенд, который можно будет ломать в течение недели

💃
  • 🔥 7
  • 😎 1
Post #53 278
Начал пилить новый проект по автоматизации ресерча уязвимостей android приложений

Захотелось красиво сравнивать разные версии одного и того же приложения - искать новые методы, классы, анализировать патчи и тп.

Есть разные инструменты для diff-а декомпилированных apk-файлов, но в ходе своего исследования выяснил, что они не особенно хорошо справляются с обфусцированным кодом.

Получилось, что начал писать свое решение с мониторингом выхода новых версий приложений, построением графов и гистограмм, выполнением сравнений и их триажем, анализом патчей и другими штуками.

Тестирую на огромном скоупе приложений одной компании. Позже дам подробности по отдельным узким (как выяснилось) местам разработки + картинки само собой 🐱
  • 🔥 5
  • 👏 2
  • 🍾 1
Post #52 273
Есть только путь мертвым вендором 😐
Не мертвым

Как то случайно вышло, что в течение суток после этого поста мои отчеты дотриажили

Кратко - отчеты out-of-scope, но есть секурити импакт на внутренние devops процессы.
Итог - 3 из 4 закрыли с severity Informative, 1 severity None, но приняли и оплатили 🤔

Approved получается, что можно так находить валидные баги. Пилю пайплайн дальше
  • 🔥 6
  • ❤ 1
Post #51 237
Standoff 365 Исследуй программы и отправляй валидные отчеты
🏃

Настало время две недели плотно посидеть и подумать.

Попробую потолкаться с жесткичами в программе, в которой до вчера было 0 принятых и 0 сданных отчетов (а сейчас там 0 и 41 ! соответственно)
  • 👨‍💻 2
  • 🤔 1
  • 😎 1
Post #50 237
Жеесть, что началось то 🤯

Как же плотно новые открытые китайские модели обходят модели с закрытыми весами

На бенчмарках конечно, но все же. Как появится у моего провайдера - протестирую и поделюсь инфой
  • 🔥 3
  • ❤ 1
Post #49 196
Есть только путь Создал заново
А тут впервые столкнулся с настолько мертвым вендором 😐

Раньше только слышал/читал про то как после сдачи отчета ждешь месяцами триажа - теперь столкнулся с этим сам :)

Продолжаю ждать ответ по своим первым ИИ находкам с конца мая
  • 🤬 1
  • 🤨 1
  • 🗿 1
Post #48 199
Во время пересборки своего харнесса нашел удобный подход по написанию отдельных скиллов

- Пишем CLAUDE.md под конкрентную задачу для орекстрации llm над текущими данными в проекте (можно взять за основу структуру как на скриншоте)

- Работаем, моделька делает бррр

- Когда отработали - отвязываемся от конкретных файлов в CLAUDE.md. Переписываем процесс создания папок и файлов внутри них (так же меняем прочую логику - повышаем уровень абстракции при постановке задачи)

- PROFIT - имеем скилл заточенный под определенную задачу, а для новой пишем новый оркестратор

Если интересно, то позже могу рассказать за что отвечает каждый отдельный пункт в CLAUDE.md на скрине 🤵
  • 🔥 5
  • 🤯 1
  • 🗿 1
Post #47 183
А, ну и жесткая учеба началась

Выкладывают материал отдельными частями - в первой почти все видео посмотрел - больших откровений пока не встретил (была в основном теоретическая, базовая часть про агентов и тп.) 💃

В следующих частях будет больше внимания уделено практике - очень надеюсь, что там будет годно
  • 🔥 3
  • 👨‍💻 2
Post #46 187
Завтра веду в 19-00 онлайн-семинар на тему применения автоматизации в bug bounty 🤯

Если кому-то интересно зайти послушать или посмотреть мемы на слайдах - в личку поделюсь ссылкой на трансляцию
  • 🔥 4
Post #45 175
Последние пару дней тестирую, в задачах бб, эту модель - работает реально ОЧЕНЬ хорошо 🤔

Доступна за бесценок в подписке ollama
  • 😎 2
  • 👍 1
Post #44 167
Есть только путь Посмотрю - расскажу как оно
Дали

Интересный получился таск и стенд - вчера получилось потестить

Механизм такой : берём конфиг - коннектимся к стенду - забираем исходный промпт и AGENTS.md (от оргов) - можем запускать свой комбайн 🏃

На стенде нужно найти типовые (для standoff365) уязвимости и реализовать недопустимое событие - все с помощью своего агента. Можно и руками по идее, но таск изначально задумывался для решения с помощью llm

glm-5.1 быстро (~2 минуты) нашла и сдала первый из четырех флагов - path traversal. Тут я подумал, что а где челлендж? Сейчас найдутся остальные уязвимости минут за 5-10 и что - но этого не случилось 🤬

Начал кончаться контекст модели, она начала теряться и не сумела найти способ получить RCE на стенде.

Если вдруг кто-то будет на токсе в Кибердоме на этой неделе - обязательно попробуйте этот таск :) есть большой простор: покрутить исходный промпт, попробовать в полуручном режиме решить стенд и тп.

Мне понравилось 💃
  • 🔥 4
  • 👌 1
Post #43 144
Есть только путь Собственно результат. Но с glm-5.1 не все так гладко - видно по скриншоту. То, что она находит не тянет на репорт в бб, либо её confirmed vulns на деле false positive На текущем таргете доделаю authenticated тесты и поделюсь итоговыми результатами.
А, ну и все эти "тесты" можно забыть, пока не собран нормальный харнесс

После пересборки скилла, буду заново их проверять
  • 👍 1
  • 👏 1
Post #42 146
Есть только путь 💪 Sticker
Тут вроде бы дадут доступ к инфре, потестить, в понедельник вечером

Посмотрю - расскажу как оно
  • 👍 2
Older posts →

About this channel

How can I read @h3ckb0t without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Есть только путь: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Есть только путь have?
Есть только путь (@h3ckb0t) has 166 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Есть только путь know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →