TGViewer
Channel Public Channel
Golden HackSpace | Hacker notes

Golden HackSpace | Hacker notes

@goldenhackspace

Авторский канал по современной кибербезопасности без воды и лишнего мусора.

По вопросам можно обращаться в директ канала.
Subscribers
562
Photos
92
Videos
3
Links
148
Recent Posts 20 shown
Post #258 523
🔥 RBCD-атака без учетки с SPN

Долгое время считалось, что для RBCD обязательно нужен машинный аккаунт или объект с SPN. Но на самом деле атаку можно провести от лица обычного доменного пользователя. Особенно актуально когда MachineAccountQuota = 0, что не позволит создать компьютерную учетку с SPN.

Почему без SPN не работает?

При S4U2Self KDC должен зашифровать выданный тикет ключом аккаунта. Для аккаунтов с SPN KDC резолвит ключ через него. Для обычного пользователя без SPN KDC не может определить какой ключ использовать и возвращает KDC_ERR_S_PRINCIPAL_UNKNOWN.

Для обхода этого ограничения используется расширение U2U. Клиент передаёт свой TGT вместе с S4U2Self запросом. KDC шифрует тикет не долгосрочным ключом аккаунта, а session key из переданного TGT. Проблема с резолвингом ключа исчезает.
Но S4U2Proxy всё равно падает, потому что он пытается расшифровать тикет долгосрочным ключом аккаунта, а тикет зашифрован session key. KDC расшифровать не может и возникает ошибка KDC_ERR_BADOPTION.

Решением здесь будет через SamrChangePasswordUser установить NT хэш аккаунта равным session key из TGT. Долгосрочный ключ аккаунта и ключ которым зашифрован U2U тикет становятся одним значением. KDC расшифровывает тикет, проверяет PAC, S4U2Proxy проходит успешно.

Цепочка атаки выглядит так:

1. Запрос TGT и извлечение сессионного ключа
2. Использование сессионного ключа в качестве NT хэша
4. S4U2Self+U2U
5. S4U2Proxy
6. Получаем сервисный тикет от имени любого пользователя.

Ограничения:
- RC4 (Etype 23) должен быть включён в домене
- Пароль аккаунта временно меняется в процессе

Почитать подробнее можно в статье:

https://www.tiraniddo.dev/2022/05/exploiting-rbcd-using-normal-user.html

И также недавно вышел замечательный PoC, который позволяет провести эту атаку удаленно.

https://github.com/jarnovandenbrink/getSPNless

#ad #kerberos #rbcd #redteam
  • 🔥 4
  • ❤ 1
  • 👍 1
Post #257 1.29K
🔥 Запуск тулов на Python 2 с помощью Docker

Небольшая подсказка для тех, кому периодически приходится иметь дело со старыми тулами под Python 2. Один из вариантов запуска это использование Docker образа.

Переходим в контейнер:

docker run -v "$PWD":/app -w /app -it --rm python:2.7-slim bash


Далее внутри контейнера запускаем что нужно:

pip install -r requirements.txt
python script.py


python:2.7-slim даёт минимальное окружение без лишних пакетов, что удобно позволит сэкономить память.

#docker #tips #python
  • 👍 9
  • ❤ 5
Post #256 2.6K
🔥 Ludus: Автоматизация деплоя лабораторных сред

Ludus — инструмент для создания автоматизированных лабораторных сред. Позволяет быстро разворачивать и управлять тестовыми средами для практики атак.

🌐 Официальный сайт
📦 GitLab
📚 Руководства

Связанные проекты Ludus:

1. LudusHound
Позволяет реплицировать инфраструктуру, используя данные из BloodHound.

https://specterops.io/blog/2025/07/14/ludushound-raising-bloodhound-attack-paths-to-life/
https://github.com/bagelByt3s/LudusHound

2. Деплой C2 в Ludus
C2-сервер для использования в лабораторных средах.

https://github.com/badsectorlabs/ludus_adaptix_c2
https://github.com/0xRedpoll/ludus_cobaltstrike_teamserver

3. Специализированные лаборатории
Специализированные лаборатории для изучения атак на отдельные сервисы.

SCCM: https://github.com/Synzack/ludus_sccm
ADCS: https://github.com/badsectorlabs/ludus_adcs
SCOM: https://github.com/Synzack/ludus_scom

#lab #ludus #redteam
  • 🔥 4
  • ❤ 2
Post #254 1.42K
🔥 И ещё одно дополнение к предыдущему посту

Например CyberWarfare Infinity отдают годовую подписку на все лабы за $1.

Из интересного есть лабы по облакам, Kubernetes, CI/CD

https://infinity.cyberwarfare.live/pricing
Post #253 1.16K
🔥 Чёрная пятница для ИБ-шника

Сегодня тот самый день, когда полезные сервисы и инструменты для безопасности можно взять с очень приятными скидками.
Лицензии, подписки, ПО для пентестов, обучение, тулкиты — всё это обычно стоит ощутимо дороже.

Если присматривали себе что-то в течение года — сейчас неплохой момент.

Собранный список актуальных скидок лежит здесь:
https://github.com/0x90n/InfoSec-Black-Friday

Категории там самые разные:
• инструменты
• Red Team & OSINT-сервисы
• тренажёры, курсы, сертификации
• VPN, хостинги, прокси
• и прочее

Сейчас например действуют скидки 20% на сертификации CRTP/CRTE и 15-20% на OSCP/OSEP/OSWE/OSED
  • 🔥 3
  • 👏 1
Post #252 918
🔥 Удобный способ разворачивать BloodHound в 2025

Все еще встречаю, как до сих пор используют старый подход: вручную поднимают Neo4j, затем отдельно запускают BloodHound, повторяя этот ритуал каждый раз. Да и новый BHCE, как по мне, так уже давно на несколько голов выше BH Legacy.

Уже давно существует контейнерная сборка, а вместе с ней — куда более удобный инструмент от SpecterOps: bloodhound-cli.
Это полноценная CLI-обёртка, которая разворачивает BloodHound CE как единый сервис и делает его доступным через веб-интерфейс буквально за одну команду.

bloodhound-cli up


Что умеет обёртка:
• быстрое развёртывание всего стека BloodHound в Docker
• обновление компонентов
• удобная конфигурация и централизованное управление

https://github.com/SpecterOps/bloodhound-cli

#bloodhound
  • 👍 7
Post #251 711
🔥 Weakpass: мутация паролей через API — быстро и удобно

В продолжение недавнего поста про weakpass — у их API есть ещё один очень практичный инструмент: мутация паролей по набору готовых правил. Это удобно, когда нужно расширить словарь.

Ниже — минимальная bash-функция, которой я пользуюсь.

mutate() {
local word="$1"
local dict="${2:-top_3000}"
if [ -z "$word" ]; then
echo "Usage: mutate <word> [dictionary]"
echo "Available dictionaries:"
echo "nsa64 numbers numbers100 online symbols"
echo "top_1500 top_250 top_3000 top_500 top_750"
echo "years years_1900_2025"
return 1
fi

local dict_file="${dict}.rule"

curl -s -X GET "https://weakpass.com/api/v1/generate/${word}?set=${dict_file}&type=txt"
}


Пример запуска:

$ mutate P@ssw0rd top_250 | tee /tmp/mutated.txt

P@ssw0rd
p@ssw0rd
@ssw0rd
ssw0rd
w0rd
sw0rd
@ssw0rdP
ssw0rdP@
P@ssw0rd1
0rd
dr0wss@P
w0rdP@ss
...


#Automation #Wordlist #mutation
  • ❤ 2
  • 🔥 2
Post #250 733
🔥 Проверка паролей по weakpass — быстро и просто

Если вам нужно быстро пробить хэш или проверить список хэшей по большому словарю, у weakpass есть простой API и готовый общий словарь all_in_one (≈26 миллиардов паролей). Поддерживаемые базовые хэши: md5, sha1, sha256, ntlm.

Ниже — маленькая удобная bash-функция, которая делает запросы к API и выводит JSON (требуется curl и jq):

crack() {
local input="$1"
local url="https://weakpass.com/api/v1/search"

_proc() {
local item="$1"
curl -k -s --max-time 15 "${url}/${item}" 2>/dev/null | jq
}

if [ -z "$input" ] || [ "$input" = "-" ]; then
while IFS= read -r line || [[ -n $line ]]; do
_proc "$line"
done
return
fi

_proc "$input"
}


Функцию можно добавить в ваш .zshrc.

Примеры:

$ crack 12345678902dd833fc9db9d72e9483c5

{
"type": "md5",
"hash": "12345678902dd833fc9db9d72e9483c5",
"pass": "4kgdjv1"
}


$ cat pass.txt | crack | jq -r '.hash + ":" + .pass'

12345678902dd833fc9db9d72e9483c5:4kgdjv1

#Automation #Wordlist
  • 🔥 6
  • ❤ 1
Post #248 1.24K
Golden HackSpace | Hacker notes 🔥 Управление словарями для тестирования безопасности 🔥 Перебор директорий, паролей, параметров, поддоменов и многих других задач требует наличия подходящего словаря. Чтобы упростить процесс поиска нужного, я написал небольшой инструмент, который использует…
Демо работы инструмента.

В тему к посту выше про управление словарями

https://t.me/GoldenHackSpace/247

#Cybersecurity #PenTest #Wordlist #fzf #zsh #Automation #Security
  • 🔥 1
Post #247 1.07K
🔥 Управление словарями для тестирования безопасности 🔥

Перебор директорий, паролей, параметров, поддоменов и многих других задач требует наличия подходящего словаря. Чтобы упростить процесс поиска нужного, я написал небольшой инструмент, который использует fzf для быстрого поиска и выбора словаря.

🔹 Особенности:

- Поиск словарей в указанной директории с использованием расширенного поиска.
- Возможность предварительного просмотра файлов с подсчетом строк и размеров.
- Подстановка пути к словарю сразу в терминал по нажатию Enter.

Поддержка hotkeys:

В оболочке zsh:

Alt+E — Открывает меню поиска и подставляет путь к словарю в командную строку после выбора.

Внутри поиска:

Ctrl+P — включает/выключает предпросмотр.
Ctrl+E — редактирование выбранного файла в nvim.
Ctrl+Y — копирование пути файла в буфер обмена.

🔹 Как установить:

Установите fzf и по желанию neovim.

Добавьте следующий скрипт в ваш .zshrc.

function ws() {
local DIR_PATH="${1:-/usr/share/wordlists}"
local CACHE_DIR="$HOME/.wordlist_cache"

mkdir -p "$CACHE_DIR"

local CACHE_FILE="$CACHE_DIR/$(find -L "$DIR_PATH" -type f -name "*.txt" | md5sum | cut -d ' ' -f1)"

DELIMITER="\t"

if [[ ! -f "$CACHE_FILE" ]]; then
find -L "$DIR_PATH" -type f -name "*.txt" -print0 |
xargs -0 -n1 -P$(nproc) bash -c 'for f; do
lines=$(($(wc -l < "$f" 2>/dev/null) + 1))
printf "%-13s\t%s\n" "[$lines]" "$f"
done' _ > "$CACHE_FILE"
fi

selected=$(<"$CACHE_FILE" fzf \
--delimiter=$DELIMITER \
--bind 'ctrl-p:toggle-preview' \
--bind 'ctrl-e:execute(nvim {2})' \
--bind 'ctrl-y:execute-silent(printf %s {2} | xclip -selection clipboard)' \
--preview '
printf "\033[1;32m📄 File:\033[0m %s\n" {2}
printf "\033[1;34m📏 Lines:\033[0m "
expr $(wc -l < {2}) + 1
printf "\033[1;34m💾 Size:\033[0m "
du -h {2} | cut -f1
printf "\n\033[1;36m📜 Preview:\033[0m\n"
head -n 100 {2}
' \
--preview-window=up:50%:wrap \
--header '╱ Ctrl+P: toggle preview │ Ctrl+E: edit │ Ctrl+Y: copy path /')

echo "$selected" | awk -F $DELIMITER '{print $2}'
}

function _ws_insert() {
local selected
selected=$(ws "$1")

[[ -z "$selected" ]] && return

LBUFFER+="$selected"
}

zle -N _ws_insert
bindkey "^[e" _ws_insert


Теперь вы можете легко искать, выбирать и редактировать нужные словари прямо из терминала!

💻 Попробуйте и упростите процесс работы с файлами словарей!

#Cybersecurity #PenTest #Wordlist #fzf #zsh #Automation #Security
  • 🔥 4
  • ❤ 1
  • 👏 1
Post #246 1.94K
🔥Living of the land (Part 2)

https://hijacklibs.net/ - Библиотеки для угона
https://unprotect.it/ - Список сниппетов кода для обхода СЗИ
https://boostsecurityio.github.io/lotp/ - Эксплуатация пайплайнов
https://www.loobins.io/ - Для macOS
https://lolesxi-project.github.io/LOLESXi - Виртуализация
https://www.loldrivers.io/ - Уязвимые драйверы
https://www.bootloaders.io/ - Список бутлоадеров
https://github.com/WithSecureLabs/lolcerts - Список подписанных сертификатов

Нечто похожее, но для блутима:
https://wtfbins.wtf/ - Фолсовая активность приложений
https://br0k3nlab.com/LoFP/ - Коллекция фолсов
https://lothardware.com.tr/ - Идентификаторы физических хактулов
https://lolbins-ctidriven.vercel.app/ - Приложения

#lotl
  • 🔥 4
Post #245 1.66K
🔥Living of the land (Part 1)

Не все знают, что помимо известных:

https://gtfobins.github.io/ - Использование Unix программ
https://lolbas-project.github.io/ - Использование Windows программ

Есть еще и другие проекты:

https://lofl-project.github.io/ - PowerShell Командлеты и Windows бинари
https://lolapps-project.github.io/ - Эксплуатация распространенных приложений
https://gtfoargs.github.io/ - Использование аргументов
https://lots-project.com/ - Сайты с хорошей репутацией
https://malapi.io/ - Список WinAPI для малвари
https://filesec.io/ - Преимущества расширений
https://wadcoms.github.io/ - Атаки на AD
https://arttoolkit.github.io/ - Атаки на AD

#lotl
  • 🔥 7
Post #244 2.13K
🔥SRUM Analyze

SRUM (System Resource Usage Monitor) - это компонент системы, основная цель которого - отслеживать использование ресурсов системой, таких как CPU, память, дисковое пространство и сетевой трафик.

База данных SRUM находится по следующему пути:

C:\Windows\System32\sru\SRUDB.dat

Прелесть в том, что из из нее можно узнать о запускаемых процессах в системе, от чьего имени они запускались, в какое время и как долго были активны, об их сетевой активности и используемых ресурсах. И все это за последние несколько дней.

Это может быть крайне полезно в тех случаях, когда логи скомпрометированной машины были потерты или требуется получить чуть больше информации о контексте выполнения вредоносных процессов.

В качестве инструмента, который может помочь получить доступ к этой информации можно использовать srum-dump.

https://github.com/MarkBaggett/srum-dump/

#DFIR #srum
Post #243 3.69K
🔥Exploit search

Часто бывает нужным найти эксплоит под конкретную CVE или продукт. В таких случаях не стоит ограничивать себя поиском только по exploit-db.

Список баз данных, которые агрегируют в себе эксплоиты.

https://www.exploitalert.com/browse-exploit.html
https://cxsecurity.com/
https://packetstormsecurity.com/files/tags/exploit/
https://0day.today/
https://www.exploit-db.com/
https://cvexploits.io/

Репозитории, которые агрегируют PoC для различных CVE.

https://github.com/tg12/PoC_CVEs
https://github.com/nu11secur1ty/CVE-mitre
https://github.com/trickest/cve

Ресурсы, на которых можно получить информацию по конкретной CVE или уязвимостям продукта.

https://attackerkb.com/
https://cve.mitre.org/cve/
https://security.snyk.io/
https://vuldb.com/
https://www.opencve.io/

Поиск по версии продукта:

https://nvd.nist.gov/
https://www.cvedetails.com/cve/
https://vulners.com/

Telegram боты:

@pocfather_bot
@Impulse_zad1_bot

Также не стоит забывать про дорки:

CVE-2021-44228 site:github.com

#exploit #CVE
  • 👍 4
  • 🔥 3
Post #242 1.35K
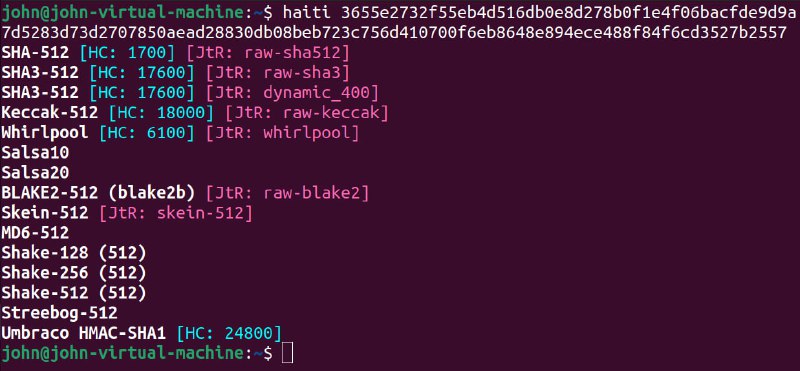
🔥Haiti

Haiti - это инструмент, который поможет определить тип хэша.

Определив тип хэша, его можно отправить на перебор в соответствующий инструмент, указав режим, который любезно предоставит haiti.

Поддерживается больше 500 типов хэшей, включая современные.

https://github.com/noraj/haiti

#hash #identifier
  • 👍 3
  • 🔥 2
Post #241 1.14K
🔥ApiMonitor

ApiMonitor позволяет мониторить обращения отслеживаемого приложения к различным API, указывать параметры, которые были переданы в функцию и даже декодировать их значения для удобства.

Также есть функционал установки точек останова для определенных событий, древовидная структура вызовов, просмотр и модификация памяти процесса.

Может быть использован для анализа инструментов или малвари.

http://www.rohitab.com/apimonitor

#dfir #soc #malware #forensic #reverse
  • 🔥 3
Post #240 1.03K
Post #239 887
🔥APT attribution

Приведу парочку инструментов, которые которые помогут помочь провести атрибуцию к определенной группировке во время работы над инцидентом или просто изучением индикаторов.

- https://apt.etda.or.th/cgi-bin/listgroups.cgi
- https://attack.mitre.org/groups/
- https://intezer.com/ost-map/
- https://pan-unit42.github.io/playbook_viewer/
- https://orkl.eu/tas
- https://malpedia.caad.fkie.fraunhofer.de/
- https://www.vx-underground.org/
- https://aptmap.netlify.app/
- https://cse.google.com/cse?cx=003248445720253387346:turlh5vi4xc
- https://docs.google.com/spreadsheets/u/0/d/1H9_xaxQHpWaa4O_Son4Gx0YOIzlcBWMsdvePFX68EKU/pubhtml

#ti #ransomware #apt #soc #attribution
  • 🔥 2
  • ⚡ 1
  • 👍 1
  • 🥰 1
Post #238 778
🔥Data visualzation

Визуализируя различные форматы, можно сэкономить приличное количество времени. Ниже представлен небольшой список инструментов, которые могут с этим помочь.

1. Regular Expressions

https://regexper.com/

2. JSON, XML, YAML, CSV, TOML

https://jsoncrack.com/

3. LDAP Filters

https://piellardj.github.io/ldap-filter-analyzer/

#ldap #json #regexp #xml #yaml #csv #toml #visualization
Jsoncrack JSON Crack | Online JSON Viewer - Transform your data into interactive graphs JSON Crack Editor is a tool for visualizing into graphs, analyzing, editing, formatting, querying, transforming and validating JSON, CSV, YAML, XML, and more.
  • ❤ 1
  • 👍 1
  • 🔥 1
Older posts →

About this channel

How can I read @goldenhackspace without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Golden HackSpace | Hacker notes: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Golden HackSpace | Hacker notes have?
Golden HackSpace | Hacker notes (@goldenhackspace) has 562 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Golden HackSpace | Hacker notes know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →