
Microsoft натравила 100 ИИ-агентов на Windows и нашла 16 уязвимостей 😥
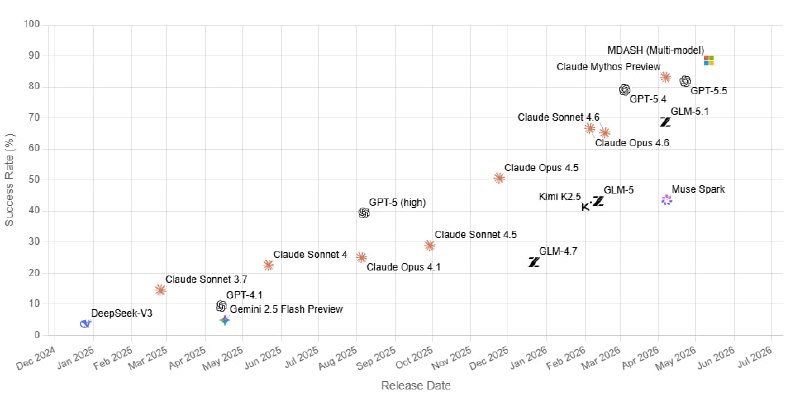
В рамках проекта MDASH кибербригада агентов перерыла сетевой стек и вывалила к майскому Patch Tuesday 16 новых уязвимостей.
Причем это не мелкие шероховатости, а весьма жирный улов: четыре критических RCE (удаленное выполнение кода) и десяток багов прямо в ядре операционки, до большинства из которых можно дотянуться по сети даже без авторизации.
Под капотом MDASH работает не одна распиаренная супермодель, а целый ИИ-оркестр узкоспециализированных ботов. Пока одни агенты индексируют код и ищут подозрительные места, другие устраивают цифровые гладиаторские бои: агенты-атакующие пытаются пробить найденную брешь, а агенты-защитники отбиваются. Завершает процесс независимая нейросеть-критик, которая отсеивает мусор и выдает готовый рабочий триггер для бага. По сути, Microsoft автоматизировала весь пайплайн работы отдела информационной безопасности.
На тестовом драйвере боты нашли 21 уязвимость из 21 возможных, выдав ноль ложных срабатываний, а на исторических дампах старых багов полнота обнаружения уверенно бьет 96–100%.
Пока инструмент доступен только самим разработчикам и узкому кругу избранных клиентов.
🥸 Новости IT: 📱 Telegram | 📱 ВК | 📲 MAX
Post #11303
1.06K

- 👍 6