
Хакеры ломают разработчиков через тестовые на Next.js ❔
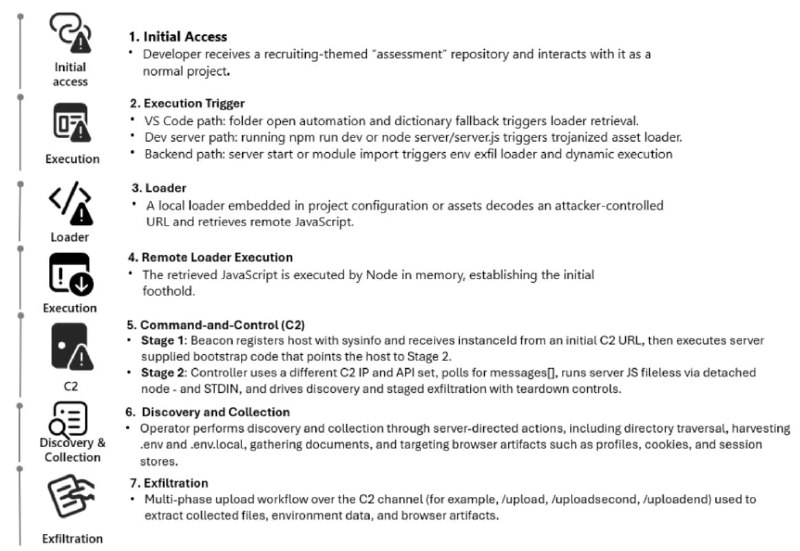
Если раньше на собеседованиях просто мучили алгоритмами у доски, то теперь вас могут буквально взломать. Хакеры притворяются эйчарами, зовут разработчика на интервью и подсовывают безобидное тестовое задание на модном фреймворке Next.js. Вы клонируете репозиторий с Bitbucket, открываете его, чтобы посмотреть код, и всё, на вашем компьютере уже крутится невидимый бэкдор.
Бэкдор профилирует хост, регистрируется на C2, опрашивает сервер через фиксированные интервалы, выполняет полученный JavaScript и поэтапно сливает файлы. Microsoft нашла несколько репозиториев с общей структурой, логикой загрузчика и инфраструктурой. Кто стоит за кампанией не раскрывается, но схема идентична Lazarus с их фейковыми вакансиями, тестовыми заданиями и npm/PyPI как вектор. Недавно исследователи ReversingLabs нашли 192 вредоносных пакета в похожей кампании Gragphalgo.
Microsoft рекомендует использовать Restricted Mode в VS Code, минимизировать секреты на рабочих машинах и проверять .vscode/tasks.json и .env перед запуском чужих проектов 🐶
🥸 godnoTECH - Новости IT
Post #10799
1.2K

- 🌚 4
- ❤ 1