
Gemini стала бесплатным ментором для мировой киберпреступности 😔
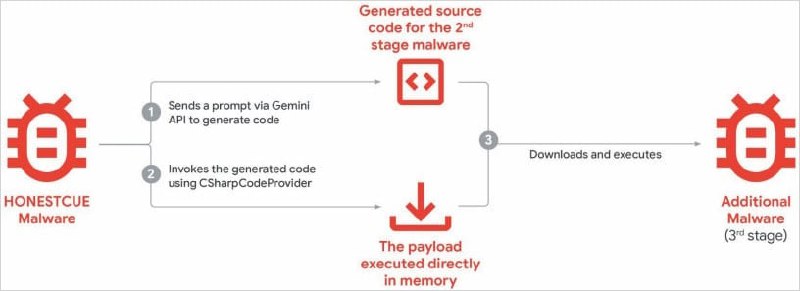
Google Threat Intelligence Group опубликовала отчёт, из которого следует, что госхакеры используют Gemini на всех этапах атак, от разведки и фишинга до разработки малвари и кражи данных. Китайские APT притворялись ИБ-экспертами, чтобы Gemini помогла с анализом уязвимостей и обходом WAF. Иранская APT42 использовала модель как платформу для социальной инженерии и отладки кастомных вредоносов. А отдельные группы пошли ещё дальше, загрузчик HonestCue использует Gemini API прямо в рантайме: модель генерирует C#-код второй стадии, который тут же компилируется и исполняется в памяти. ИИ буквально пишет малварь на лету 😬
Но самая интересная часть, это попытки дистилляции. Злоумышленники отправили Gemini более 100 000 промптов на разных языках, собирая ответы для обучения собственной дешёвой копии. По сути, это интеллектуальное пиратство нового типа, украсть не код модели, а её мышление.
Google заявила, что заблокировала все обнаруженные аккаунты и обновила классификаторы. Но картина в целом показательна, ИИ-модели стали универсальным инструментом для атакующих, от автоматизации рутины до создания полноценных фреймворков. Причём барьер входа снизился настолько, что даже малварь теперь разрабатывается с помощью no-code платформ типа Lovable.
🥸 godnoTECH - Новости IT
Post #10724
1.22K

- ❤ 1