TGViewer
Channel Public Channel
GitHub开源观察|开源项目·热门仓库·开发者

GitHub开源观察|开源项目·热门仓库·开发者

@githubtrendinghub

每日追踪 GitHub 热门与新锐开源项目,第一时间发现值得 star 的好轮子。投稿 @BDHT1
#GitHub #开源 #编程 #开发者
Subscribers
810
Photos
789
Videos
0
Links
417

Showing posts older than #869 · Back to latest

Older Posts 11 shown
Post #868 23
Soup:一条命令在 4GB 显卡上微调 8B 模型

Soup 是一个把 LLM 微调压成「一个 YAML、一条命令」的开源工具,主打零 SSH、零配置地狱。核心卖点是 layer streaming 技术:把冻结的基座模型留在内存里,按层喂给 GPU,从而在 4GB 显存的笔记本显卡上微调 8B 模型。实测在 RTX 3050 Laptop 4GB 上跑 Llama-3.1-8B-Instruct + NF4,峰值显存 3.32 GB,速度 119.6 tok/s,且与常规驻留训练结果 bit-exact 一致。

最新 v0.73.2 主要修了发布门禁(soup ship)的误判问题。此前两套评测套件打分逻辑有误:mini_tool_call 在模型答对 40/40 时只给了 0.225 分,原因是解析器对少一个右花括号的 JSON 回退到了内部对象;mini_mmlu 因提取器不认识 \boxed{C} 且提示词未要求输出字母,把 Llama-3.1-8B 打到了 0.423 分(低于 0.5B 模型),现已修复至 0.731。
新增良性提示维度 mini_over_refusal,防止「拒绝一切请求」的模型被误判为安全提升;新增 --noise-floor 参数,通过多次重跑基座模型来排除 GPU 解码的随机波动,避免把噪声当改进。另有两项来自外部贡献者的更新:soup data split --stratify-semantic 和 soup mcp serve --allow-execute。
上一个版本 v0.72.4 已把 layer streaming 从 SFT 扩展到 DPO/ORPO/SimPO/KTO 等偏好对齐方法,内存占用仅为 SFT 峰值的 0.914 倍,且四种方法均与常规运行 bit-exact。注意:若用 v0.72.0 训练过 adapter,其权重键名含多余 .inner. 段导致加载失效,需重跑或重存。


项目采用 Apache-2.0 协议,支持 HuggingFace 上任意文本生成模型,提供 100+ 现成配方,并支持 Docker 部署。对算力有限、想在本地显卡上做微调或对齐实验的开发者来说,Soup 把基础设施成本降到了极低。

GitHub

#GitHub #开源 #Soup #LLM微调 #LayerStreaming #QLoRA #低显存训练 #开源工具
@GitHubTrendingHub
Post #867 25
Cursor 官方插件仓库上线

Cursor 发布官方插件市场仓库,为常用开发工具、框架和 SaaS 产品提供统一插件规范与实现。每个插件以独立目录存放,内含各自的 plugin.json 清单,并支持 skills、rules、MCP 服务器定义等扩展点。

仓库首批包含 20 余款插件,覆盖开发工具、生产力与第三方集成三大类。开发工具类有持续学习、团队协作套件、分支审查、CLI 设计模式、PR 与文档画布等;生产力类接入 Gmail、Google Drive、Calendar;集成类对接 Salesforce、HubSpot、Intercom、Docusign、X 等主流服务,多数通过官方远程 MCP 服务器连接。

对开发者而言,这套插件体系把常用工作流直接嵌进编辑器:比如 thermos 做深度代码审查、orchestrate 把大任务分发给并行云代理、pstack 主打少而精的高质量代码产出。想自己写插件的,可以用 create-plugin 脚手架快速生成并校验。

仓库采用多插件市场结构,根目录 marketplace.json 统一登记所有插件,MIT 许可。


GitHub

#GitHub #开源 #Cursor #插件 #MCP #AI编程 #开发者工具
@GitHubTrendingHub
Post #866 28
Cordis:时空组合性的元框架

Cordis 是一个面向时空组合性的元框架,目前处于积极开发阶段,API 尚不稳定,可能随时变更。项目附带论文《A Programming Paradigm for Spatiotemporal Composability》及文档 cordis-primer。

这个框架面向需要处理时空维度组合逻辑的开发者,试图在编程范式层面提供统一的抽象能力。如果你在构建涉及空间与时间维度交织的系统,可以关注其设计思路;但考虑到 API 未稳定,生产环境接入需谨慎评估。

GitHub

#GitHub #开源 #Cordis #时空组合 #元框架 #编程范式
@GitHubTrendingHub
Post #856 35
Proton 推出 AI 聊天记录隐私体检工具

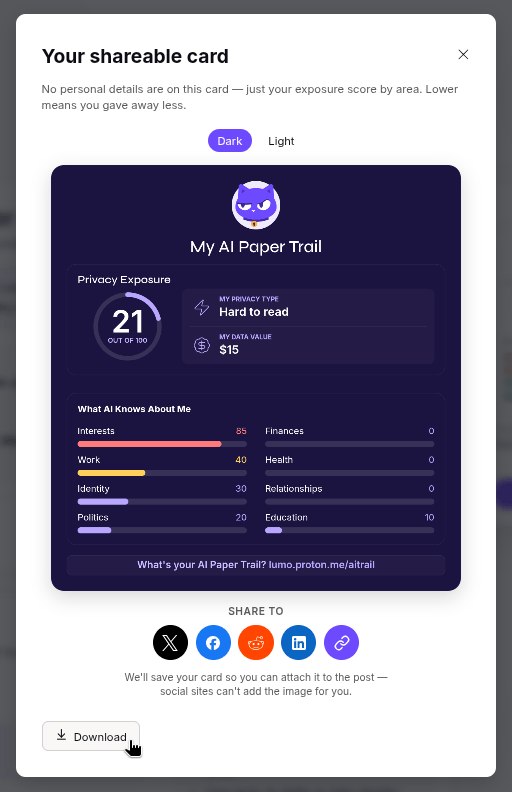
Proton 发布免费工具 AI Paper Trail,用户上传 ChatGPT 或 Claude 的导出对话记录,即可生成一份个人隐私暴露报告。该工具基于 Proton 旗下隐私优先 AI 助手 Lumo 运行,分析结束后上传数据会立即从服务器删除,报告仅生成者本人可见。

报告围绕四个维度展开:隐私类型(基于个人数据处理方式的性格标签)、AI 暴露评分(根据对话中提取的个人数据点数量及敏感度计算)、AI 对你的了解程度(涵盖身份、习惯、关系、兴趣),以及这些信息对 AI 提供商而言的货币化估值。

Proton 工程总监 Eamonn Maguire 表示,多数人知道 AI 在收集数据,但没意识到长期对话积累后能拼出多完整的个人画像。该工具正是为了让这种隐形画像显形,帮助用户更明智地决定使用哪些 AI 工具。


实际体验中,报告能识别出用户刻意测试 AI 的行为模式,并给出技术能力、伦理探究、隐私意识等分类分析,附有隐私建议和可分享的评分卡片。对在意 AI 隐私风险的普通用户和研究者都有参考价值。

#GitHub #开源 #Proton #AI隐私 #Lumo #ChatGPT #Claude #数据安全
@GitHubTrendingHub
  • ❤ 1
Post #854 27
ego lite:让 AI 代理与你共用同一个浏览器

ego lite 是一个专为 AI 代理设计的浏览器,让你和 Claude Code、Codex 等代理在同一浏览器内并行工作。代理在独立 Space 中运行任务,不占用你的标签页,且能直接继承 Chrome 的登录状态、Cookie 和扩展,无需额外配置。目前支持 macOS,Windows 和 Linux 版本在规划中。

与 Browser-Use、agent-browser 这类自动化框架不同,ego lite 本身就是一个完整浏览器,代理通过 ego-browser 技能层直接调用页面内 JavaScript 工具(快照、填充、点击、导航等)完成任务。官方基准测试显示,在复杂任务上比 Vercel 的 agent-browser 快最多 2.5 倍,消耗 token 更少。每个代理拥有独立隔离的 Space,可并行处理多个任务,互不干扰。

关键特性:
• 代码驱动而非 CLI 驱动:代理直接调用 JavaScript 函数,复杂工作流比传统 CLI 方式快最多 2.5 倍
• 每个代理独立 Space:你正常浏览,代理后台工作,互不抢占标签页
• 高质量页面快照:内核级定制,能可靠处理深层嵌套 iframe 等复杂场景
• 兼容任意代理 CLI:Claude Code、Codex、Cursor 均可通过 ego-browser 驱动
• 经验积累(即将推出):将成功操作沉淀为可复用工具,相似任务后续可提速最多 5 倍
• 数据本地存储:仅记录你是否选择迁移 Chrome 数据,浏览数据不出设备


对经常让 AI 代理处理浏览器任务的开发者来说,ego lite 解决了登录态不继承、代理与你抢标签页、CLI 循环调用效率低这几个具体麻烦。项目采用 MIT 许可证,浏览器本体免费下载。

GitHub

#GitHub #开源 #egolite #AI代理 #浏览器自动化 #ClaudeCode #Codex #macOS
@GitHubTrendingHub
Post #853 18
Spec Kit:让 AI 编程代理先写规格再写代码

Spec Kit 是一套开源工具包,帮助开发者在写代码之前先用规格(Spec)定义清楚要构建什么,再交给任意 AI 编程代理去执行。它把传统开发中被当作临时草稿的规格说明变成可执行文件,直接驱动代码生成,而不是仅仅作为参考。

项目通过 Specify CLI 和一系列斜杠命令工作:先用 /speckit.constitution 建立项目开发准则,再用 /speckit.specify 描述需求(关注做什么和为什么,而非技术栈),随后用 /speckit.plan 制定技术方案、/speckit.tasks 拆解任务,最后用 /speckit.implement 执行实现。支持 30 多种 AI 编程代理,包括 CLI 工具和 IDE 插件。

本次更新重点引入了 Bundles(角色化配置包)机制:把扩展、预设、步骤和工作流打包成带版本号的整套配置,产品经理、业务分析师、安全研究员、开发者等不同角色可以用一条命令完成整套环境部署。bundle.yml 清单文件固定每个组件版本,安装操作幂等且限定在项目根目录内,移除时不会影响其他 bundle 仍在使用的组件。

扩展(Extensions)和预设(Presets)系统也做了细化:扩展用于增加新命令和新模板(如 Jira 集成、代码审查、V-Model 测试追溯),预设用于覆盖现有模板和命令(如强制合规规格格式、适配 Agile/Kanban/Waterfall 等方法论、增加安全审查门禁)。模板按优先级在运行时解析,项目本地覆盖 > 预设 > 扩展 > 核心默认。

CLI 新增自管理命令:specify self check 检查新版本、self upgrade 原地升级(支持指定版本标签,自动识别 uv tool 与 pipx 安装方式),并可用 SPECIFY_UPGRADE_TIMEOUT_SECS 限制安装子进程运行时长。


Spec Kit 面向使用 AI 编程代理的开发者团队,尤其适合希望从一次性提示词生成转向结构化、多步骤规格驱动流程的场景。项目采用 MIT 许可证,支持 Linux/macOS/Windows,需要 Python 3.11+ 和 uv 或 pipx 包管理工具。

GitHub

#GitHub #开源 #SpecKit #规格驱动开发 #AICodingAgent #SpecifyCLI #开发工具
@GitHubTrendingHub
Post #852 17
holaOS:本地优先的 AI Agent 统一工作台

holaOS 是一个开源的全能 AI Agent 工作区,让 Claude Code、Codex 以及内置的 holaOS Agent 在同一个本地优先的工作台中并行运行。所有 Agent 共享同一套记忆、工具和技能,无需在不同工具间切换或重复配置。项目采用修改版 Apache 2.0 许可,支持自带 API Key 完全自托管。

核心卖点是「一处记忆,处处可用」:上下文、偏好和项目历史以纯文本文件形式存储在本地,切换 Agent 或隔周回来都能接着上次的进度继续。内置最新前沿模型(Kimi K3、GLM 5.2、GPT 5.6、Claude Opus 5 等),也支持 BYOK 接入 OpenAI、Anthropic 或兼容端点。工作区内的 HolaApps 市场可一键安装应用,让 Agent 在真实应用界面中操作,而非只输出聊天文本。

集成方面,支持 Gmail、Notion、Slack、GitHub、Linear 等 50+ 工具的一键 OAuth 连接,所有 Agent 自动继承;可接入任意 MCP 服务器扩展工具,也能把常用工作流打包成 Skills 复用。内置可操控的浏览器、前沿图像/视频/音频生成能力,报告、表格、幻灯片直接输出为真实 .xlsx、.pptx、.docx 文件。支持从飞书、微信、Slack、Telegram 远程派发任务,并可按计划或触发器自动运行。

安装提供一行脚本(macOS/Linux/WSL),也可手动分步安装。桌面应用开箱即用,内置模型免费起步;企业版提供 SSO、按角色权限控制、审计日志,支持本地或私有云部署。


对同时使用多个编码 Agent 的开发者来说,holaOS 解决的是「每个 Agent 各有一套记忆和配置」的碎片化问题——统一工作区加共享记忆,省去反复重建环境的成本。

GitHub

#GitHub #开源 #holaOS #AIAgent #ClaudeCode #Codex #MCP #本地优先 #LLM
@GitHubTrendingHub
Post #851 19
SpiderFoot:开源 OSINT 自动化侦察工具

SpiderFoot 是一款开源情报(OSINT)自动化工具,用于威胁情报分析和攻击面测绘。它整合了超过 200 个数据源模块,支持通过内置 Web 界面或纯命令行操作,采用 Python 3 编写并以 MIT 许可证发布,自 2012 年起持续活跃开发。

工具可对 IP 地址、域名、子域名、ASN、邮箱、电话号码、用户名乃至比特币地址等实体发起扫描,既能用于红队或渗透测试中的目标侦察,也能帮助组织自查暴露在互联网上的资产。其模块间通过发布/订阅模型协作,可执行子域名枚举、邮箱与姓名提取、DNS 区域传送检测、暗网搜索、端口扫描及数据泄露查询等任务。

SpiderFoot 内置 YAML 配置的关联引擎(含 37 条预定义规则),支持 CSV/JSON/GEXF 格式导出、SQLite 后端存储,并集成 TOR 以搜索暗网。它还能调用 DNSTwist、Nmap、WhatWeb 等外部工具。安装需 Python 3.7 及以上版本,通过 pip 安装依赖后即可运行。


GitHub

#GitHub #开源 #OSINT #威胁情报 #攻击面测绘 #渗透测试 #网络安全 #SpiderFoot #Python
@GitHubTrendingHub
Post #850 18
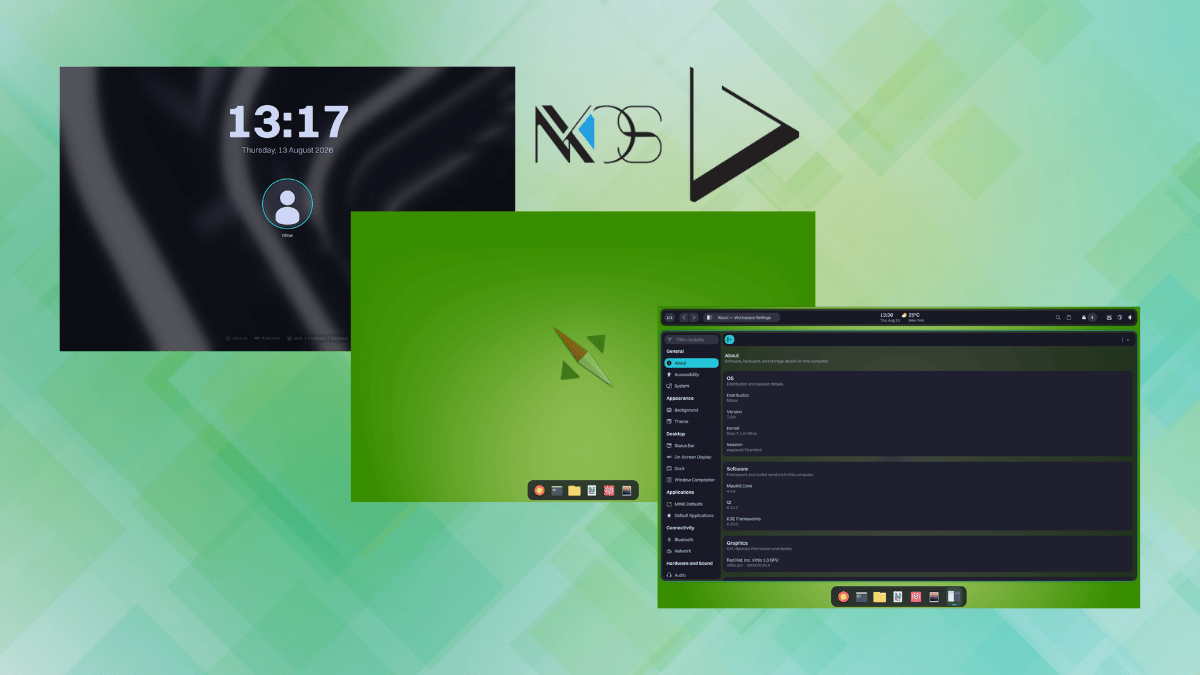
Nitrux 展示全新桌面方案,介于窗口管理器与完整桌面之间

Nitrux 公布了名为 Workspace Environment 的新桌面架构,定位在窗口管理器和 GNOME、Plasma 这类完整桌面环境之间的中间地带。项目创始人 Uri Herrera 表示,窗口管理器除了窗口摆放几乎不提供其他功能,而完整桌面环境又把所有东西捆绑进一个紧密耦合的进程树里,Workspace Environment 则用相互独立、单一用途的组件拼出一个完整外壳,各组件不共享进程生命周期。

这套方案由四个自研组件构成。Valenz 是新的工作区栏,负责媒体控制、托盘、通知以及网络、蓝牙、电池等状态指示,还带天气、日历和系统资源小部件。Marina 是新的 Dock,能在 Hyprland 上跨工作区跟踪和分组窗口,支持固定、自动隐藏和横向滚动,并为固定的应用显示未读消息角标。Workspace Settings 彻底取代 KDE 系统设置,覆盖用户账户、区域设置、网络和 MauiKit 配置,不再依赖 Plasma。Desklock 则是基于 QMLGreet 代码库的原生 QML 锁屏,带 PAM 认证、按输出独立锁定、CPU 内存网络监控和 MPRIS 播放控制。四个组件全部基于 QML 和 MauiKit 构建,保持统一的视觉语言。

替换并非只为了外观。团队此前评估过外部方案:Waybar 和 SwayNC 依赖 GTK 和 CSS 样式,与已确定的 QML 优先路线冲突;Crystal Dock 基于旧版 Qt Widgets,功能过杂;Hyprlock 则因与 MauiKit 视觉不匹配以及挂起或休眠后状态异常的问题被弃用。选择自研 QML 工具而非 Quickshell 等外部方案,是为了避免依赖不受自己控制的构建框架。Desklock 直接继承 QMLGreet 代码库,两者共享安全生命周期和视觉身份,降低维护成本。


Workspace Environment 标志着旧有 Maui Shell 概念的终结,其 GitHub 仓库已被归档。需要注意的是,Valenz 和 Marina 要求 Nitrux 7.0.0,而当前稳定版仍是 6.1.0,想尝鲜还得等一段时间。

#GitHub #开源 #Nitrux #Linux #桌面环境 #Hyprland #MauiKit
@GitHubTrendingHub
Post #847 20
GitHub Agent Apps 把交付流程搬进开发平台

GitHub 官方博客介绍了四款 Agent Apps,帮助开发者在 GitHub 内完成从需求界定、安全审查到发布上线的完整软件交付流程,无需切换工具。这些应用覆盖 SDLC 各环节,适合希望减少上下文切换、把更多工作流集中到 GitHub 上的团队。

配套发布的还有一篇 GitHub Copilot 应用斜杠命令指南,介绍如何用命令规划、协作、自动化并定制开发工作流,在聊天之外进一步扩展 Copilot 的使用方式。


本次内容属于官方使用指引,不涉及具体版本更新或功能变更。

#GitHub #开源 #AgentApps #GitHubCopilot #SDLC #开发者工具
@GitHubTrendingHub
Post #846 17
ActiveVPN:用终端实测你的 VPN 是否真的在保护你

VPN 客户端显示绿色「已连接」并不代表安全——隧道建立后仍可能出现 DNS 泄漏、IPv6 绕过路由,或出口 IP 落在可被识别的数据中心。ActiveVPN 是一款 Python 终端工具,通过五组信号综合判断你的连接是否真正匿名。

扫描覆盖网络接口(匹配 tun、tap、wg、tailscale 等模式)、运行进程(精确匹配已知 VPN/Tor 二进制,避免误报)、外部 IP(多源 failover 查询)、DNS 解析路径,以及 IPv4/IPv6 双栈检测,专门发现 IPv4 隧道下的 IPv6 泄漏。各信号加权计分,0-19 为 CLEAN,20-39 为 SUSPICIOUS,40-74 为 LIKELY VPN/PROXY,75-100 为 VPN DETECTED。

工具附带 kill switch(--kill / --kill-force)、watch 模式(--watch 30,VPN 掉线时触发回调)、JSON/CSV/TXT 历史导出,以及 0/1/2 退出码可接入 CI。提供 Python 库 API,支持 Docker 部署,测试覆盖 Python 3.8 与 3.12 三套操作系统。安装:pip install activevpn。


GitHub

#GitHub #开源 #ActiveVPN #Python #VPN检测 #网络安全 #隐私工具 #终端工具
@GitHubTrendingHub
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →