
🛡 7 видов аутентификации в API - демо с настройками в Postman 🛡
▫️ Аутентификация (Authentication) — подтверждение, что это действительно тот клиент / пользователь, за кого он себя выдаёт.
Проверяется при входе в систему, когда пользователь предоставляет ключи доступа:
+ логин+пароль
+ токен
Если аутентификация не пройдена, то API должен вернуть ошибку HTTP-401.
▫️ Авторизация (Authorization) — проверка прав аутентифицированного клиента: что ему можно, а что нет.
При выполнении очередного действия в системе, например - удаление мероприятия в календаре, надо проверить, что у него есть права на это (он его создал, оно в его календаре).
Если нет прав, то API должен вернуть ошибку HTTP-403.
👉 Основные механизмы аутентификации:
часть из них описана и показана на примере в Postman в картинках к посту
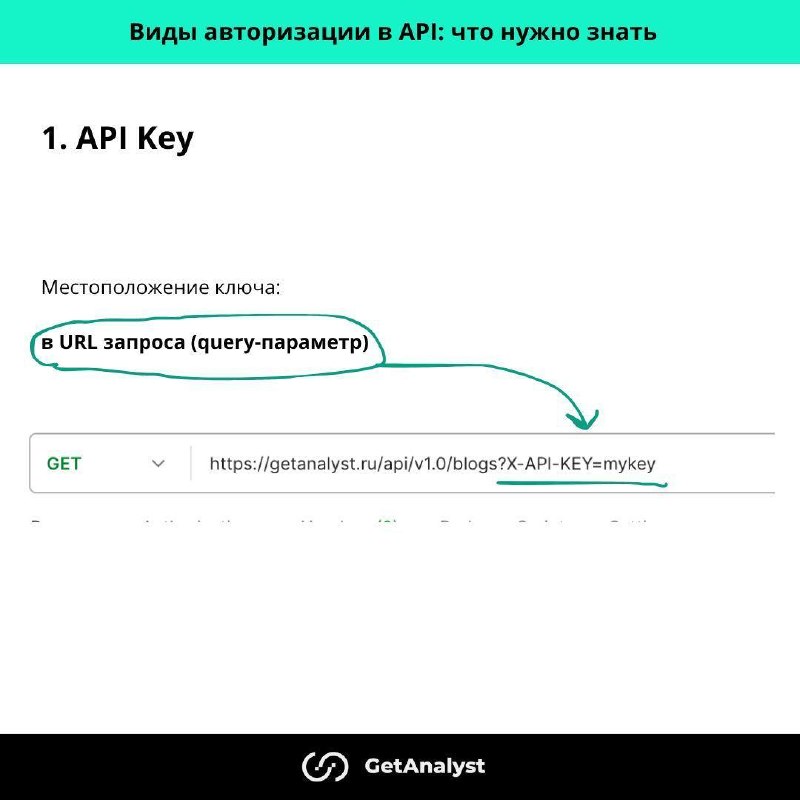
1️⃣ API-ключ
Руководство Postman: пример с API Unisender (api-key в query-параметрах запроса)
2️⃣ Basic Auth
3️⃣ Bearer Token
4️⃣ JWT (JSON Web Token)
5️⃣ OAuth 2.0
Подробная теория с примерами
Руководство Postman: API Mail.ru
6️⃣ TLS / mTLS
➕ Собственные схемы
Руководство Postman: пример с API DaData (token + x-secret-key)
Руководство Postman: пример с API ВТБ (логин и пароль в прямом виде)
👉 В требованиях к API-методу обязательно указать:
+ какую схему аутентификации поддерживаем
+ формат токена (JWT, UUID и т.д.)
+ где передавать (заголовок, query-параметры, тело, cookies)
+ список возможных ошибок и их тело (JSON-ответ)
👉 Нужно глубже погрузиться в тему аутентификации и авторизации в API?
🎧 Подкаст и статья
#RestApiGA
Post #3321
4.22K



- ❤ 14
- ❤🔥 5
- 🔥 3
- 🦄 1