
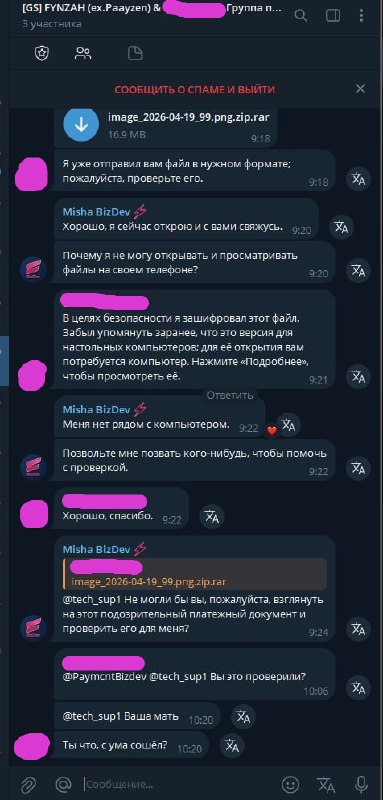

Попытки кражи данных продолжаются.
Алгоритм злоумышленников следующий:
🌟 Создается фейковый чат с аппеляциями
🌟 Добавляются фейковые аккаунты сотрудников Вашей сторуктуры и структуры партнера (как правильно это C-level или BizDev-отдел)
🌟 Добавляются реальные сотрудники саппорт отдела (рядовые саппорты и HoS)
🌟 Фейк сотрудники (С-level или Bizdev) просят своих же коллег проверить данную аппеляцию, которую якобы прислал Партнер
до этого мошенники создают активность в чате, создавая видимость реальной переписки (хотя переписываются между собой, но используя аккаунты 2- сторон)
🌟 Данные файл (.exe) упакован в архив для удобства транспортировки
🌟 После открытия архива - в нем лежит исполняемый .exe файл с вирусом, если его запустить - он мгновенно копирует все что есть у Вас на ПК.
🌟 ВАЖНО! 🌟
🌟 Открыть данный файл возможно только на устройствах с ОС Windows
🌟 Мы провели анализ данного файла в sandbox - выявили классическую структуру эксплойта, который направлен на кражу всех данных с ОС Windows на которой он был запущен
🌟 Просим внимательно относится к файлам, которые присылают под видом аппеляций
🌟 Проверяйте юзернеймы Ваших партнеров, если создаются новые чаты (под видом черезвычайной ситуации с некой аппеляцией) - без спешки, внимательно - ведь на это и направлен фокус Мошенников для кражи данных
🌟 Вот список юзернеймов и ID пользователей TG, который был выявлен на текущий момент - под ними действуют мошенники
@PaymcntBizdev
id: 6315366183
@A1C_chiaf
id: 7833954397
@Brante_admin_S
id: 6724372156
@sweetsodm
id: 8128006180