Безопасность и безопасная разработка frontend-приложений. Актуальные риски и методы защиты современных js-приложений.
По всем вопросам @mkparfenov
Post #24
573
Forwarded from DevSecOps Talks

Анализируем поведение браузерного JavaScript-приложения с помощью Chromium DevTools
Всем привет!
Завершает представление спикеров CyberCamp 2024 Михаил Парфенов, Application Security Architect!
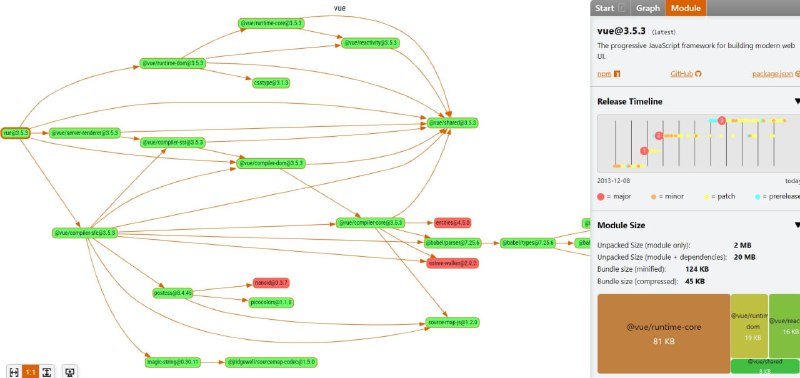
Михаил поделится своим опытом: «JS-приложения, выполняемые в браузерах, содержат конфиденциальную информацию и часто используются для атак на пользователей. При этом браузер является слепой зоной для ИБ.
На кэмпе мы:
😵 Поговорим об актуальных рисках при разработке и эксплуатации JS-приложений
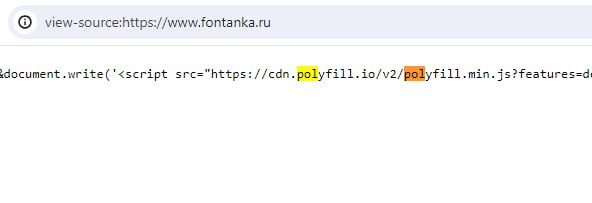
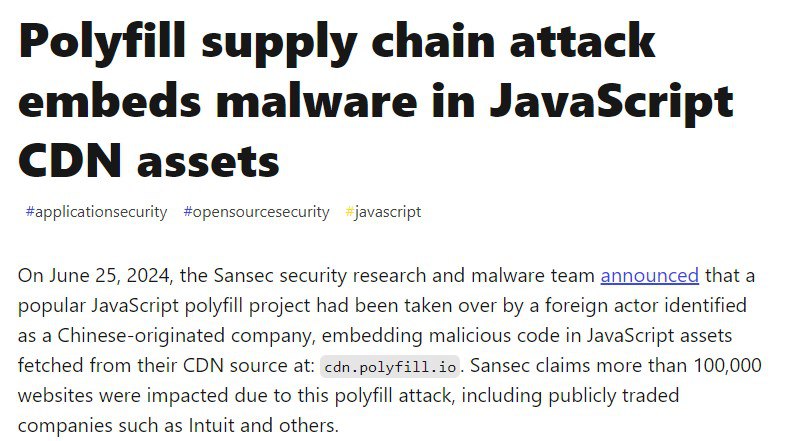
😵 Разберем несколько инцидентов, связанных с утечкой данных
😵 Проведем практический анализ поведения приложения с помощью встроенных инструментов браузера»
Рассказ Михаила, словно остросюжетный боевик! Ведь он расскажет, как обладая лишьцелеустремленностью, силой воли и карандашом «подручными» средствами можно реализовывать AppSec-практики!
P.S. Если вы хотите, чтобы мы сделали общий пост, в котором собрали всю информацию по докладам CyberCamp 2024, посвященных безопасной разработке и DevSecOps, пишите в комментариях 😊
Всем привет!
Завершает представление спикеров CyberCamp 2024 Михаил Парфенов, Application Security Architect!
Михаил поделится своим опытом: «JS-приложения, выполняемые в браузерах, содержат конфиденциальную информацию и часто используются для атак на пользователей. При этом браузер является слепой зоной для ИБ.
На кэмпе мы:
😵 Поговорим об актуальных рисках при разработке и эксплуатации JS-приложений
😵 Разберем несколько инцидентов, связанных с утечкой данных
😵 Проведем практический анализ поведения приложения с помощью встроенных инструментов браузера»
Рассказ Михаила, словно остросюжетный боевик! Ведь он расскажет, как обладая лишь
P.S. Если вы хотите, чтобы мы сделали общий пост, в котором собрали всю информацию по докладам CyberCamp 2024, посвященных безопасной разработке и DevSecOps, пишите в комментариях 😊