

Продолжаем рассказывать про необычный веб-шелл в арсенале группировки Obstinate Mogwai. Он выглядит как нерабочий, но на самом деле работает.
Почему он интересен в кубе
Мы уже объяснили, почему выполнялся закомментированный код в веб-шелле, но позже у нас возник вопрос, который мы упустили из-за интересной legacy-техники…
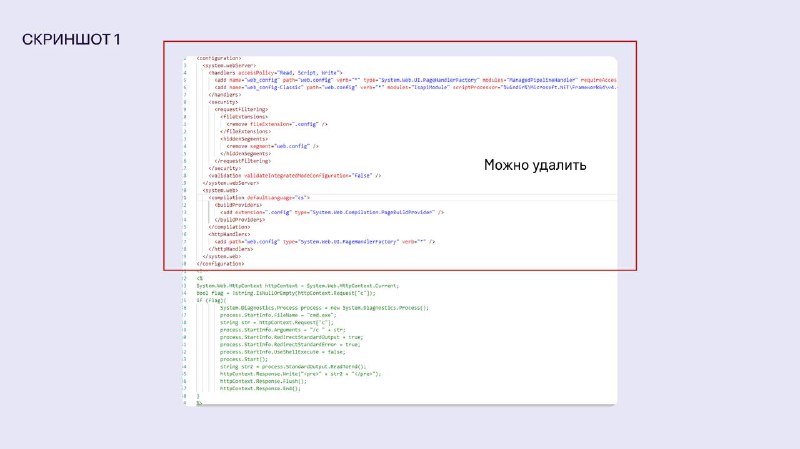
Злоумышленники создали файл с именем web.aspx! ASPX-файл! По сути это означало, что интересная legacy-техника исполнения кода в web.config-файле была им попросту не нужна. Можно было выкинуть все web.config-настройки, оставить только ASPX-код — и он бы спокойно работал (скриншот 1).
Возможно, таким образом злоумышленники хотели мимикрировать под web.config-файл, запутать DFIR-специалистов в IIS-логах либо достигнуть каких-то иных целей.
Где расположен веб-шелл
Это еще один интересный вопрос.
В нашем случае он располагался в Backend-каталоге Exchange-сервера (каталог ClientAccess):
C:\Program Files\Microsoft\Exchange Server\V15\ClientAccess\Owa\auth\
Обычно веб-шеллы располагают в каталогах, которые доступны извне (например,
...\FrontEnd\HttpProxy\owa\auth). Для доступа к такому веб-шеллу злоумышленникам нужно знать какие-либо аутентификационные данные либо использовать уязвимости, похожие на ProxyLogon, ProxyShell и другие.
Также отметим, что в IIS-логах обращения к такому веб-шеллу могут выглядеть так, будто они идут к FrontEnd:
YYYY-MM-DD HH:MM:SS EXCH_IP GET /owa/auth/web.aspx c=whoami&ClientId=9BCA85B3DFC84A6896909B891C54BA9F&CorrelationID=<empty>;&encoding=;&cafeReqId=8e7a389b-5887-4a50-9641-f7ef409bfb61; 443 - CLIENT_IP USER_AGENT - 200 0 0 65
Можно проверить web.aspx в каталоге
C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth и ничего там не обнаружить.Отметим, что мы не обнаружили никаких обращений к данному веб-шеллу в инциденте.
❗️ Поэтому важный совет: если вы делаете DFIR в инфраструктуре, атакованной Obstinate Mogwai, для надежности при обнаружении подобных подозрительных запросов проверьте оба каталога — Frontend и Backend — на наличие веб-шелла.
Откуда взялся этот веб-шелл
Мы обнаружили очень похожий веб-шелл в статье ".NET upload web.config file to achieve RCE idea" на азиатской платформе для публикации технических исследований по информационной безопасности.
В разделе "0x02 Running as a .NETT script" представлен пример, который очень похож на веб-шелл, использованный в реальной атаке (скриншот 2).
Веб-шелл в инциденте был обнаружен 14.09.2023 03:42:47, а статья вышла 22.01.2024. Ее опубликовало сообщество dot.Net Security Matrix, которое уже на протяжении многих лет выпускает различные red team материалы по .NET. Примечательно, что автор статьи как будто специально упустил в примерах кода детали, без которых его нельзя просто скопипастить и использовать.
Публикация статьи после инцидента может быть совпадением, но не исключено, что эти истории связаны.
Вывод: при реагировании на инциденты необходимо учитывать особенности веб-шеллов.